
Qué hacer si recibes códigos de verificación que no pediste
Recibir un código de verificación que no pediste puede ser confuso, molesto y preocupante. Puede tratarse de un error de otra persona, un intento de inicio de sesión, una prueba automatizada, un intento de recuperación de cuenta o una maniobra para que entregues el código por engaño. Lo importante es no entrar en pánico, no compartir el código con nadie y revisar con calma qué cuenta podría estar relacionada.
Los códigos de verificación, también llamados códigos de seguridad, códigos temporales, claves de un solo uso, códigos de autenticación, códigos por SMS, códigos de inicio de sesión o códigos de doble factor, existen para confirmar que una persona tiene acceso al teléfono, correo o dispositivo asociado a una cuenta. En términos simples, son una barrera de protección. Si alguien no tiene el código, normalmente no puede completar el acceso, el registro o la recuperación de una cuenta.
- Qué hacer si tu navegador guarda datos sensibles
- Cómo saber si tus datos fueron filtrados
- Cómo proteger accesos en computadores compartidos
- Cómo exportar contraseñas sin exponer tus cuentas
- Qué hacer antes de cambiar todas tus contraseñas
El problema aparece cuando recibes un código sin haber hecho nada. Esa señal no significa automáticamente que ya te robaron la cuenta, pero sí indica que debes prestar atención. Alguien pudo escribir mal su número, pudo intentar entrar con tu correo, pudo probar si tu teléfono está asociado a una cuenta o pudo estar preparando una estafa para pedirte el código después. Por eso, la regla principal es clara: nunca entregues un código de verificación a otra persona, aunque diga ser soporte técnico, un familiar, un ejecutivo, una empresa, una tienda o una aplicación conocida.
Índice
Qué hacer de inmediato cuando llega un código que no pediste
La primera reacción debe ser detenerse. No respondas el mensaje, no llames a números que aparezcan dentro del aviso, no abras enlaces que vengan junto al código y no compartas la clave temporal. Muchos intentos de robo de cuentas funcionan porque el atacante primero solicita un código y luego contacta a la víctima para convencerla de entregarlo. El código puede parecer un simple número, pero en realidad puede ser la llave para entrar a una cuenta.
No compartas el código con nadie
Esta es la regla más importante. Un código de verificación es personal, temporal y sensible. Si lo entregas, otra persona podría completar un inicio de sesión, registrar tu número en otro dispositivo, cambiar una contraseña, confirmar una operación o avanzar en un proceso de recuperación de cuenta. Aunque el mensaje diga que el código vence pronto, aunque alguien te presione o aunque parezca venir de una entidad confiable, no lo compartas.
Por qué el código es tan valioso
El código sirve para demostrar que tienes acceso al teléfono, correo o dispositivo asociado. Si un atacante ya conoce tu correo, tu número o tu contraseña, el código puede ser lo único que le falta para completar el acceso. Por eso, los delincuentes intentan obtenerlo mediante mensajes falsos, llamadas, suplantación de identidad o conversaciones donde aparentan haber cometido un error.
No hagas clic en enlaces incluidos en el mensaje
Algunos mensajes de códigos vienen acompañados de enlaces para “cancelar”, “validar”, “revisar actividad”, “bloquear cuenta” o “confirmar que no fuiste tú”. Esos enlaces pueden llevar a páginas falsas diseñadas para robar contraseñas, datos personales o nuevos códigos. Si necesitas revisar una cuenta, entra escribiendo manualmente la dirección oficial del servicio o abre la aplicación oficial desde tu dispositivo.
Cómo actuar si el mensaje trae un enlace
- No abras el enlace desde el mensaje.
- No ingreses contraseña en una página abierta desde ese aviso.
- No descargues aplicaciones desde enlaces desconocidos.
- No llames a teléfonos incluidos en mensajes sospechosos.
- Revisa la cuenta desde el sitio o aplicación oficial.
Identifica a qué servicio pertenece el código
Revisa el texto del mensaje. Algunas veces el aviso indica si el código pertenece a una cuenta de correo, una aplicación de mensajería, una red social, una plataforma de pago, una tienda, un servicio financiero o una cuenta de dispositivo. Si el mensaje no identifica claramente el servicio, aumenta la sospecha. En ese caso, no interactúes con el aviso y revisa tus cuentas principales por separado.
Servicios que conviene revisar primero
- Correo principal.
- Aplicaciones de mensajería.
- Redes sociales.
- Cuentas bancarias o financieras.
- Servicios de pago.
- Cuentas asociadas al teléfono o dispositivo.
Revisa la actividad reciente de la cuenta afectada
Si sabes a qué servicio corresponde el código, entra por el canal oficial y revisa actividad reciente, dispositivos conectados, sesiones abiertas, intentos de inicio de sesión, cambios de contraseña, correos de recuperación, números asociados y aplicaciones autorizadas. No uses el enlace del mensaje para revisar esto. Hazlo desde una dirección oficial o desde la aplicación instalada en tu dispositivo.
Qué revisar dentro de la cuenta
- Dispositivos conectados que no reconoces.
- Ubicaciones extrañas o países que no corresponden.
- Intentos de inicio de sesión fallidos.
- Cambios recientes en correo o teléfono de recuperación.
- Aplicaciones externas con permisos activos.
- Reglas de reenvío o filtros extraños en el correo.
Recibir un código no solicitado no siempre significa que la cuenta ya fue tomada. En muchos casos significa que alguien intentó iniciar sesión, registrar un número o recuperar una cuenta, pero no pudo avanzar porque el código llegó a ti. Mientras no compartas el código y tu cuenta tenga buenas protecciones, el riesgo baja mucho.
Por qué puedes recibir códigos de verificación que no pediste
Hay varias razones posibles. Algunas son simples y no necesariamente peligrosas. Otras sí requieren acción inmediata. La clave está en mirar el contexto: cuántos códigos recibiste, de qué servicio vienen, si también llegaron correos de alerta, si alguien te contactó para pedir el código, si tu contraseña estaba repetida o si viste actividad extraña en la cuenta.
Alguien escribió mal su número o correo
Esta es una explicación común. Una persona puede equivocarse al escribir su número de teléfono o correo al crear una cuenta, recuperar acceso o iniciar sesión. Si solo recibes un código aislado, no hay mensajes adicionales y no aparece actividad extraña en tus cuentas, puede haber sido un error. Aun así, no debes compartir el código ni responder.
Cuándo parece un error simple
- Recibes un solo código y no vuelve a ocurrir.
- No hay correos de cambio de contraseña.
- No hay intentos visibles de acceso en tus cuentas.
- Nadie te contacta para pedirte el código.
- El mensaje no trae enlaces extraños ni amenazas.
Alguien está intentando entrar a tu cuenta
Si el código viene de un servicio que usas, puede significar que alguien escribió tu correo, teléfono o usuario en una pantalla de inicio de sesión. En algunos casos, el atacante también puede tener tu contraseña y queda detenido por la verificación adicional. En otros, solo está probando si la cuenta existe o si el número está asociado.
Cuándo debes revisar con más cuidado
- Recibes varios códigos en poco tiempo.
- El código pertenece a una cuenta importante.
- También recibes avisos de inicio de sesión sospechoso.
- Te llegan correos para restablecer contraseña.
- Notas cierres de sesión inesperados.
- Ves cambios en datos de recuperación.
Alguien intenta registrar tu número en una aplicación
Algunas aplicaciones usan el número de teléfono como identificador principal. Si alguien intenta registrar tu número en otro dispositivo, el servicio puede enviarte un código. Mientras tú no entregues ese código, la otra persona no debería completar la verificación. Este caso es especialmente importante en aplicaciones de mensajería, porque un atacante podría intentar tomar control de la cuenta para escribir a tus contactos.
Por qué no debes entregar códigos de aplicaciones de mensajería
Si compartes el código de una aplicación de mensajería, otra persona podría activar tu cuenta en su dispositivo, hacerse pasar por ti, escribir a tus contactos, pedir dinero, enviar enlaces falsos o intentar nuevos fraudes usando tu identidad. Aunque no siempre pueda ver mensajes antiguos, sí podría usar tu nombre, foto y lista de contactos para engañar.
Están probando si tu correo o teléfono está asociado a cuentas
Algunos atacantes prueban correos y teléfonos para saber si están registrados en servicios conocidos. Si el sistema envía un código, eso puede confirmar que existe una cuenta o que el dato está vinculado. Esta información puede usarse después para ataques más dirigidos, como correos falsos personalizados o intentos de recuperación.
Cómo reducir el riesgo de exposición
- No publiques tu correo principal en lugares innecesarios.
- No uses el mismo correo para todos los registros.
- Evita compartir tu número en formularios poco confiables.
- Activa verificación en dos pasos en cuentas importantes.
- Usa contraseñas distintas en cada servicio.
Puede ser parte de una estafa de ingeniería social
En algunas estafas, el código llega primero y luego aparece una persona pidiéndolo. Puede decir que se equivocó, que el código era para ella, que necesita confirmar una compra, que trabaja para soporte, que detectó un problema o que debes ayudarla con una verificación. Este método busca aprovechar la confianza, la urgencia o la presión emocional.
Frases comunes usadas para pedir códigos
- “Me llegó tu número por error, mándame el código”.
- “Soy soporte técnico, necesitamos validar tu identidad”.
- “Te envié un código sin querer, reenvíamelo”.
- “Para evitar el bloqueo, dime el código que recibiste”.
- “Confirma el código para cancelar una operación”.
- “Necesito que me ayudes, mi cuenta se bloqueó”.
Señales de riesgo cuando llegan códigos no solicitados
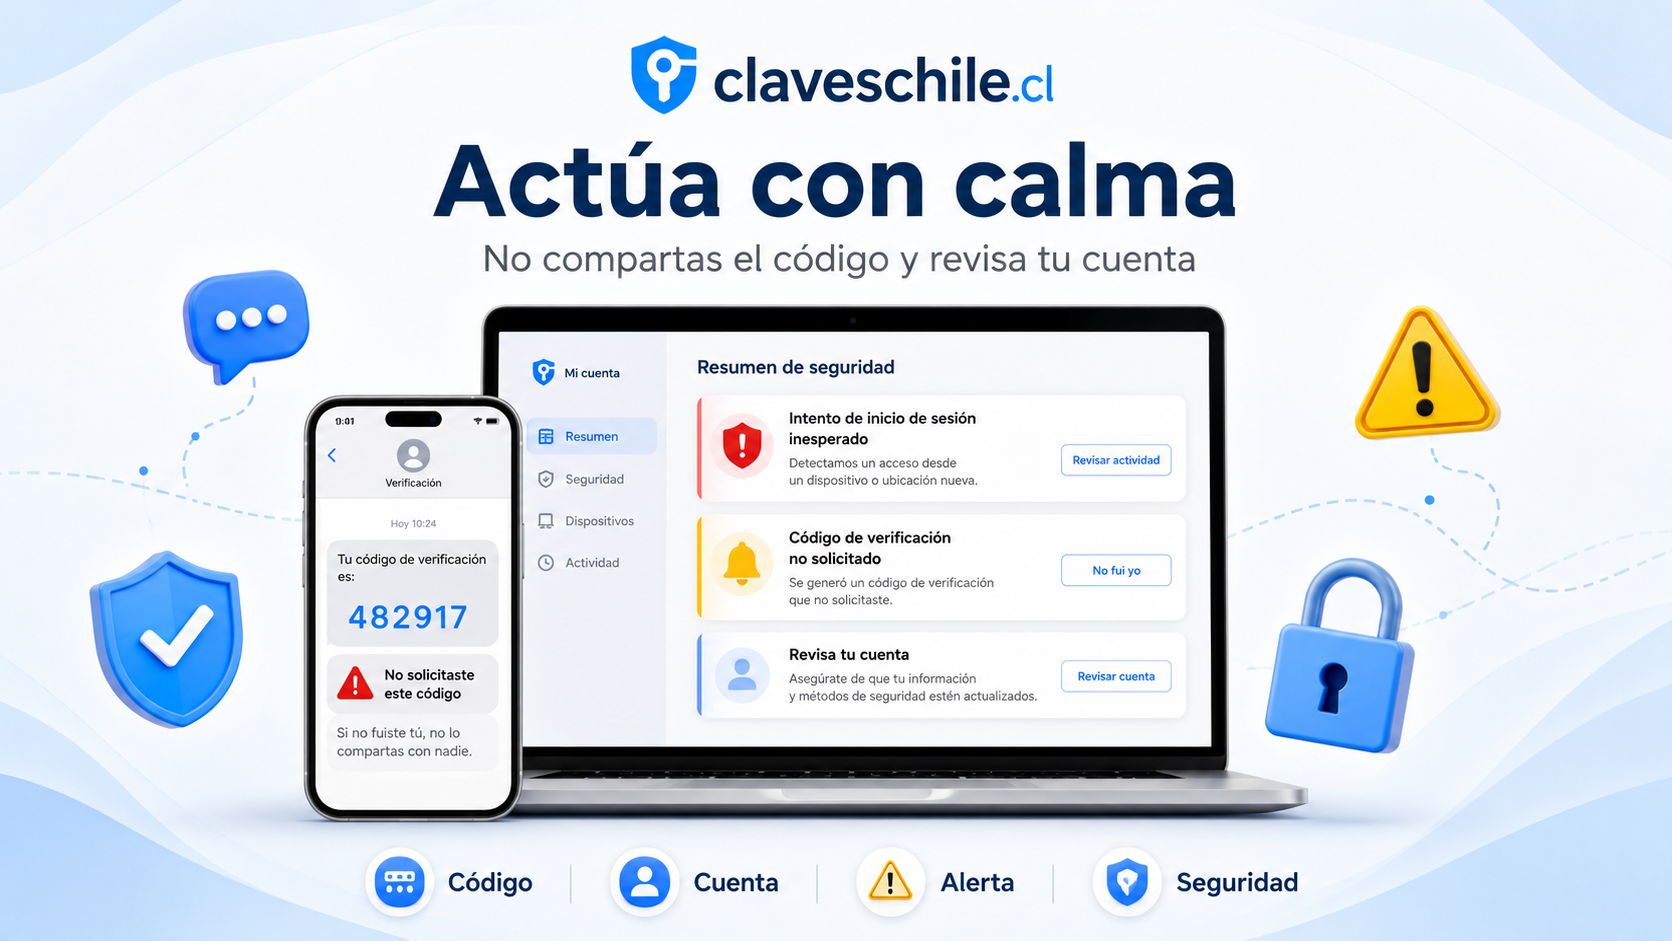
No todos los códigos no solicitados tienen el mismo nivel de riesgo. Un mensaje aislado puede ser menos grave que una serie de códigos durante varios días. También importa si el código pertenece a una cuenta crítica, si la contraseña de esa cuenta estaba repetida, si alguien te está llamando o si aparecen intentos de inicio de sesión desde ubicaciones desconocidas.
Recibes muchos códigos en poco tiempo
Recibir muchos códigos seguidos puede indicar que alguien está insistiendo con el inicio de sesión, abusando del sistema de recuperación, probando tu número o intentando cansarte para que finalmente respondas. También puede ser una forma de acoso digital o saturación de notificaciones. En este caso, conviene reforzar la cuenta afectada y revisar configuraciones de seguridad.
Medidas recomendadas ante códigos repetidos
- Cambia la contraseña de la cuenta afectada si existe sospecha.
- Activa verificación en dos pasos con un método más seguro.
- Revisa actividad reciente y dispositivos conectados.
- Elimina sesiones que no reconoces.
- Actualiza correo y teléfono de recuperación.
- Reporta el intento desde los canales oficiales del servicio.
Recibes llamadas después del código
Si después de recibir un código alguien te llama para pedirlo, la alerta debe ser alta. Puede presentarse como trabajador de una empresa, soporte técnico, banco, tienda, aplicación o servicio de seguridad. Ningún proceso confiable debería pedirte dictar un código de verificación recibido en tu teléfono, especialmente si tú no solicitaste nada.
Qué responder ante una llamada sospechosa
No entregues el código, no confirmes datos personales y corta la llamada. Luego contacta a la entidad por un canal oficial, usando un número publicado en su sitio real o en la aplicación oficial. No devuelvas la llamada al mismo número que te contactó.
Te piden instalar una aplicación para solucionar el problema
Otra señal peligrosa es que alguien te pida instalar una aplicación de control remoto, soporte, seguridad, limpieza o verificación. Si das permisos elevados a una aplicación desconocida, podrías permitir que otra persona vea la pantalla, controle el dispositivo, capture datos o guíe operaciones sensibles.
Aplicaciones que requieren especial cuidado
- Aplicaciones de acceso remoto.
- Aplicaciones descargadas fuera de tiendas oficiales.
- Herramientas que piden permisos de accesibilidad sin justificación.
- Aplicaciones que prometen bloquear hackers de forma milagrosa.
- Supuestas aplicaciones de soporte enviadas por enlaces privados.
Aparecen correos de restablecimiento de contraseña
Si junto con los códigos recibes correos para restablecer contraseña, confirma que no fuiste tú quien inició el proceso. No hagas clic en enlaces del correo si tienes dudas. Entra al servicio por separado y revisa la configuración. Si ves intentos extraños, cambia la contraseña desde el canal oficial.
Qué revisar en un correo de recuperación
- Remitente real del mensaje.
- Servicio al que pertenece la alerta.
- Hora del intento.
- Ubicación aproximada si aparece.
- Dispositivo o navegador usado si el servicio lo muestra.
- Opciones oficiales para asegurar la cuenta.
Ves actividad que no reconoces
Si al revisar la cuenta aparecen inicios de sesión que no reconoces, dispositivos extraños, cambios de configuración o mensajes enviados sin tu permiso, el problema puede ser más serio. En ese caso, debes actuar como si la cuenta estuviera comprometida o en riesgo directo.
Acciones urgentes ante actividad desconocida
- Cambia la contraseña inmediatamente.
- Cierra todas las sesiones abiertas.
- Activa o restablece la verificación en dos pasos.
- Revisa datos de recuperación.
- Elimina aplicaciones conectadas que no reconozcas.
- Contacta al soporte oficial si perdiste acceso.
Tabla práctica para saber qué significa cada situación
Esta tabla puede ayudarte a interpretar distintos escenarios cuando recibes códigos de verificación que no pediste. No reemplaza la revisión de la cuenta, pero sirve como guía rápida para decidir qué tan urgente es actuar.
| Situación | Posible explicación | Qué hacer |
|---|---|---|
| Recibes un solo código y nada más | Puede ser un error de otra persona o un intento aislado | No compartir el código y observar si se repite |
| Recibes varios códigos seguidos | Puede haber intentos repetidos de acceso o recuperación | Revisar actividad de cuenta, cambiar contraseña y reforzar seguridad |
| Alguien te escribe pidiendo el código | Puede ser una estafa para tomar control de una cuenta | No responder, bloquear y reportar el contacto si corresponde |
| El código viene con un enlace para cancelar | Puede ser phishing o una página falsa | No abrir el enlace y entrar al servicio por canal oficial |
| Ves inicios de sesión desconocidos | Puede existir acceso no autorizado o intento avanzado | Cambiar clave, cerrar sesiones y revisar recuperación |
| Compartiste el código por error | La cuenta puede estar en riesgo inmediato | Recuperar acceso, cambiar claves y contactar soporte oficial |
Cómo proteger tu correo principal si recibes códigos extraños
El correo principal es una de las cuentas más importantes porque suele servir para recuperar otras cuentas. Si alguien controla tu correo, puede intentar cambiar contraseñas en redes sociales, tiendas, servicios financieros, aplicaciones de mensajería y plataformas personales. Por eso, si recibes códigos extraños, una de las primeras cuentas que debes revisar es tu correo principal.
Cambia la contraseña si tienes dudas
Si crees que alguien pudo conocer tu contraseña, cámbiala desde el sitio oficial del proveedor de correo. Usa una clave nueva, larga y única. No reutilices una contraseña que ya usaste en otra página. La repetición de claves es uno de los motivos principales por los que una filtración pequeña puede terminar afectando cuentas importantes.
Cómo debe ser una contraseña segura
- Única para esa cuenta.
- Larga y difícil de adivinar.
- Sin datos personales evidentes.
- Sin secuencias simples.
- Sin reutilizar claves antiguas.
Revisa dispositivos conectados
Los servicios de correo suelen mostrar dispositivos o sesiones activas. Si ves un equipo, teléfono, navegador o ubicación que no reconoces, cierra esa sesión. Después cambia la contraseña y revisa los métodos de recuperación. Si el atacante mantiene una sesión abierta, cambiar la clave sin cerrar sesiones puede no ser suficiente en algunos casos.
Señales de sesión sospechosa
- Dispositivo que no usas.
- Ubicación que no coincide contigo.
- Navegador desconocido.
- Actividad en horarios extraños.
- Accesos desde redes o países que no reconoces.
Revisa filtros y reenvíos automáticos
Cuando una cuenta de correo es comprometida, a veces se crean filtros para ocultar alertas de seguridad o reenviar mensajes a otra dirección. Revisa si existen reglas que borren, archiven o reenvíen correos automáticamente. Si encuentras algo que no configuraste, elimínalo y cambia la contraseña.
Filtros sospechosos en el correo
- Reglas que eliminan mensajes de seguridad.
- Reenvíos a direcciones desconocidas.
- Filtros que ocultan correos de bancos o redes sociales.
- Etiquetas o carpetas creadas sin tu permiso.
- Respuestas automáticas extrañas.
Cómo proteger una cuenta de mensajería si recibes un código no solicitado
Las cuentas de mensajería son especialmente sensibles porque conectan con familiares, amigos, clientes, compañeros y contactos personales. Si alguien toma control de una cuenta de mensajería, puede pedir dinero a tus contactos, enviar enlaces falsos, suplantar tu identidad o intentar nuevos fraudes usando tu nombre.
No entregues el código aunque te lo pida un contacto conocido
A veces el mensaje viene desde la cuenta de una persona conocida. Eso no significa que sea realmente esa persona. Su cuenta pudo haber sido tomada antes. Una estafa común consiste en usar una cuenta comprometida para pedir códigos a sus contactos con frases de confianza. Si alguien conocido te pide un código, confirma por otro medio antes de responder, pero no entregues la clave.
Ejemplo de engaño frecuente
Una persona puede escribirte diciendo que se equivocó y que su código llegó a tu teléfono. Aunque parezca una situación simple, no debes enviarlo. Si el código llegó a tu número, probablemente está relacionado con una verificación de tu número o con una acción que involucra tus datos.
Activa la verificación en dos pasos de la aplicación
Muchas aplicaciones de mensajería permiten agregar un PIN o una verificación adicional. Esta función ayuda a impedir que otra persona registre la cuenta aunque consiga un código por SMS. Conviene activarla y asociar un correo de recuperación seguro.
Buenas prácticas para el PIN de seguridad
- No uses una fecha de nacimiento.
- No uses números repetidos fáciles de adivinar.
- No compartas el PIN con nadie.
- No lo guardes en conversaciones visibles.
- Configura un correo de recuperación que controles.
Revisa dispositivos vinculados
Algunas aplicaciones permiten usar la cuenta en computadores o navegadores mediante dispositivos vinculados. Revisa esa sección y elimina cualquier dispositivo que no reconozcas. Este paso es útil si sospechas que alguien pudo haber accedido a tus mensajes desde otro equipo.
Cuándo eliminar dispositivos vinculados
- Si ves nombres de equipos desconocidos.
- Si aparece una sesión antigua que ya no usas.
- Si perdiste un teléfono o computador.
- Si alguien más tuvo acceso físico a tu dispositivo.
- Si compartiste un código por error.
Cómo proteger cuentas bancarias y financieras ante códigos no pedidos
Si el código que recibiste parece relacionado con una cuenta bancaria, tarjeta, billetera digital, inversión, crédito, pago, transferencia o servicio financiero, debes actuar con más cuidado. Los códigos financieros pueden autorizar operaciones, confirmar accesos o permitir cambios de seguridad. Nunca los compartas por teléfono, chat, correo o formularios externos.
Entra solo desde la aplicación o sitio oficial
No uses enlaces enviados por mensajes para entrar a servicios financieros. Abre la aplicación oficial instalada en tu dispositivo o escribe manualmente la dirección del sitio. Si existe una alerta real, normalmente podrás verla dentro del canal oficial. Si tienes dudas, contacta a la entidad usando teléfonos publicados en sus canales oficiales.
Qué evitar en casos financieros
- No dictes códigos por llamada.
- No escribas claves en enlaces enviados por SMS.
- No entregues coordenadas ni claves dinámicas.
- No instales aplicaciones de soporte remoto.
- No hagas transferencias para “desbloquear” una cuenta.
Revisa movimientos y alertas
Si sospechas que alguien intentó entrar a una cuenta financiera, revisa movimientos, destinatarios frecuentes, tarjetas activas, límites de transferencia, dispositivos autorizados y notificaciones. Si ves algo extraño, comunícate con la entidad de inmediato.
Datos útiles al contactar a la entidad
- Hora aproximada en que recibiste el código.
- Texto del mensaje recibido.
- Si hiciste clic en algún enlace.
- Si entregaste algún dato.
- Si hay movimientos no reconocidos.
- Capturas de pantalla si las tienes.
Bloquea o limita medios de pago si corresponde
Si compartiste un código financiero, datos de tarjeta, clave de acceso o información sensible, considera bloquear temporalmente tarjetas, cambiar claves y pedir orientación a la entidad. También puedes activar notificaciones de compra y reducir límites mientras revisas la situación.
Medidas preventivas adicionales
- Activar avisos por cada movimiento.
- Reducir límites de transferencia si no los necesitas altos.
- Eliminar tarjetas guardadas en sitios que no usas.
- Revisar suscripciones desconocidas.
- Actualizar claves de acceso desde el canal oficial.
Qué hacer si compartiste un código de verificación por error
Compartir un código no significa que todo esté perdido, pero sí requiere actuar rápido. Mientras antes asegures la cuenta, más posibilidades tienes de evitar que el atacante cambie datos, cierre sesiones, contacte a tus conocidos o modifique métodos de recuperación.
Si compartiste un código relacionado con una cuenta bancaria, tarjeta, billetera digital o servicio de pago, contacta de inmediato a la entidad por canales oficiales. No esperes a ver movimientos extraños para pedir bloqueo, revisión o asistencia.
Recupera el control de la cuenta
Intenta entrar a la cuenta desde el sitio o aplicación oficial. Si todavía tienes acceso, cambia la contraseña, cierra sesiones abiertas y activa verificación en dos pasos. Si ya no puedes entrar, usa el proceso oficial de recuperación del servicio.
Orden recomendado de acción
- Entrar desde el canal oficial.
- Cambiar la contraseña.
- Cerrar sesiones desconocidas.
- Revisar correo y teléfono de recuperación.
- Activar verificación en dos pasos.
- Eliminar aplicaciones o dispositivos no reconocidos.
- Reportar el incidente al servicio correspondiente.
Avisa a tus contactos si la cuenta fue tomada
Si la cuenta afectada era de mensajería, redes sociales o correo, avisa a tus contactos por otro medio. Diles que no respondan mensajes extraños, que no envíen dinero y que no abran enlaces enviados desde tu cuenta mientras la recuperas. Esto puede evitar que el ataque se expanda.
Mensaje útil para advertir a otros
“Mi cuenta pudo haber sido comprometida. No abras enlaces ni envíes dinero si recibiste mensajes raros desde mi perfil. Estoy revisando la seguridad y recuperaré el acceso por los canales oficiales.”
Revisa cambios hechos durante el acceso no autorizado
Cuando recuperes la cuenta, revisa si cambiaron nombre, foto, correo, teléfono, contraseña, métodos de recuperación, dispositivos, aplicaciones conectadas, mensajes enviados, publicaciones, reglas de correo o datos de pago. El objetivo es eliminar cualquier puerta que permita al atacante volver.
Elementos que debes revisar después de recuperar una cuenta
- Datos personales del perfil.
- Correo y teléfono de recuperación.
- Dispositivos conectados.
- Aplicaciones externas autorizadas.
- Mensajes enviados recientemente.
- Publicaciones o cambios no reconocidos.
- Métodos de pago guardados.
Cómo evitar que vuelva a pasar
La prevención se basa en tres ideas simples: no compartir códigos, fortalecer las cuentas y desconfiar de mensajes que presionan. Una persona puede recibir códigos no solicitados incluso teniendo buenos hábitos, pero si las cuentas están protegidas, el riesgo de pérdida baja considerablemente.
Usa contraseñas únicas
Si una contraseña se repite en varias cuentas, un atacante puede usar una filtración antigua para intentar entrar a servicios actuales. Por eso cada cuenta importante debe tener una clave distinta. El correo principal, las cuentas financieras, las redes sociales y las aplicaciones de mensajería deben tener contraseñas especialmente fuertes.
Cuentas que merecen prioridad
- Correo principal.
- Banco y servicios financieros.
- Aplicaciones de pago.
- Mensajería.
- Redes sociales.
- Cuentas de dispositivos.
Prefiere métodos de autenticación más seguros
Los códigos por SMS son útiles, pero no siempre son el método más fuerte. Cuando un servicio permite usar una aplicación de autenticación, llaves de seguridad o confirmaciones desde dispositivos confiables, puede ser recomendable evaluar esas opciones. La idea es reducir la dependencia de mensajes de texto, especialmente en cuentas críticas.
Opciones comunes de verificación
- Código por SMS.
- Código por correo.
- Aplicación de autenticación.
- Notificación en dispositivo confiable.
- Llave física de seguridad.
- Códigos de respaldo guardados de forma segura.
Actualiza los datos de recuperación
Un correo o teléfono de recuperación desactualizado puede complicar la recuperación de una cuenta. Revisa que los datos asociados sean tuyos, estén activos y no pertenezcan a números antiguos. También conviene eliminar métodos de recuperación que ya no controlas.
Qué datos mantener al día
- Correo alternativo.
- Número de teléfono.
- Preguntas o métodos de recuperación.
- Dispositivos confiables.
- Códigos de respaldo.
Reduce la exposición de tu número y correo
Mientras más visible sea tu número o correo principal, más fácil será que terceros intenten probarlo en servicios. No siempre puedes ocultarlos por completo, pero sí puedes limitar dónde los publicas y usar correos secundarios para registros de menor importancia.
Consejos para reducir exposición
- No publiques tu correo principal en perfiles abiertos si no es necesario.
- Usa correos secundarios para registros de baja confianza.
- No compartas tu número en sorteos dudosos.
- Evita formularios que piden demasiados datos sin explicación.
- Revisa permisos de aplicaciones que acceden a contactos o correo.
Cómo distinguir un código real de una estafa
Un código real puede venir desde un servicio legítimo, pero aun así puede estar siendo usado dentro de una estafa. La pregunta clave no es solamente si el mensaje parece real, sino si tú iniciaste la acción que generó ese código. Si no pediste iniciar sesión, registrar una cuenta, cambiar contraseña o confirmar una operación, no uses el código.
Un mensaje real también puede ser usado para engañarte
Un atacante puede escribir tu número en una plataforma real. El servicio real te envía un código legítimo. Luego el atacante te contacta para pedirlo. En este caso, el mensaje puede ser auténtico, pero la solicitud de entregarlo es fraudulenta. Por eso, aunque el código venga de una empresa conocida, no debes compartirlo.
La diferencia importante
El código puede ser real, pero la persona que te lo pide puede ser falsa. La protección está en no entregar el código y revisar la cuenta por canales oficiales.
Desconfía de mensajes que mezclan código y amenaza
Algunos mensajes dicen que debes enviar el código para evitar bloqueo, cancelar una compra, detener un cargo o recuperar seguridad. Esa lógica es sospechosa. Los códigos de verificación se usan para confirmar acciones, no para entregarlos a terceros por chat o llamada.
Señales de mensaje manipulado
- Pide reenviar el código.
- Incluye enlaces para “cancelar” una acción.
- Amenaza con bloqueo inmediato.
- Dice que un ejecutivo necesita validar tu identidad.
- Presiona para responder rápido.
Verifica desde otro canal
Si tienes dudas, entra al servicio por separado. No uses el enlace del mensaje ni el número de teléfono incluido en una alerta sospechosa. Busca el canal oficial, revisa la aplicación o escribe la dirección conocida del servicio. Esta separación evita caer en páginas falsas.
Canales más seguros para verificar
- Aplicación oficial ya instalada.
- Sitio oficial escrito manualmente.
- Teléfono publicado en canales oficiales.
- Centro de ayuda del servicio.
- Configuración de seguridad dentro de la cuenta.
Errores comunes que debes evitar
Muchas cuentas se pierden por errores simples. No se necesita un ataque avanzado si la víctima entrega el código, repite contraseñas o confía en un enlace falso. Evitar estos errores reduce mucho el riesgo.
Responder al mensaje del código
No respondas al mensaje, especialmente si viene de un número desconocido o si parece tener instrucciones extrañas. Responder puede confirmar que tu número está activo o abrir una conversación donde intenten manipularte.
Qué hacer en lugar de responder
- Guardar captura si parece sospechoso.
- Bloquear el número si insiste.
- Reportar como spam si tu dispositivo lo permite.
- Revisar la cuenta desde canales oficiales.
Usar el enlace del mismo mensaje para revisar la cuenta
Este es un error frecuente. Un mensaje puede incluir un enlace falso que parece ayudarte a proteger la cuenta. Si haces clic, puedes terminar entregando la contraseña en una página clonada. Siempre revisa desde fuera del mensaje.
Forma segura de revisar
Cierra el mensaje, abre el navegador o la aplicación oficial y entra directamente. Así evitas que el enlace sospechoso controle el camino hacia una página falsa.
Creer que un ejecutivo puede pedir códigos
Un supuesto ejecutivo, soporte o técnico no debería pedirte códigos temporales de acceso. Si alguien lo hace, es una señal de riesgo. Los códigos sirven para que tú confirmes una acción en tu cuenta, no para dictarlos a otra persona.
Respuesta segura
Puedes decir: “No comparto códigos de seguridad. Revisaré mi cuenta por el canal oficial”. Luego corta la comunicación si la persona insiste.
Dejar la misma contraseña después de una alerta
Si recibiste muchos códigos o viste actividad sospechosa, no conviene dejar todo igual. Cambiar la contraseña y revisar sesiones puede evitar que un intento avance más tarde. La seguridad debe reforzarse antes de que el problema se convierta en pérdida de acceso.
Cuándo cambiar contraseña sin esperar
- Si recibiste varios códigos del mismo servicio.
- Si tu contraseña estaba repetida.
- Si viste intentos de inicio de sesión desconocidos.
- Si recibiste correos de recuperación no solicitados.
- Si alguien te pidió el código.
Rutina segura para personas que reciben códigos con frecuencia
Si recibes códigos no solicitados de manera frecuente, conviene crear una rutina de revisión. No se trata de vivir con miedo, sino de tener pasos claros para responder sin improvisar. Esta rutina ayuda a proteger cuentas personales, financieras, laborales y de comunicación.
- Qué hacer si tu navegador guarda datos sensibles
- Cómo saber si tus datos fueron filtrados
- Cómo proteger accesos en computadores compartidos
- Cómo exportar contraseñas sin exponer tus cuentas
- Qué hacer antes de cambiar todas tus contraseñas
Revisión diaria mientras dure el problema
Durante los días en que lleguen códigos repetidos, revisa si hay avisos de inicio de sesión, correos de recuperación o cambios de configuración. No necesitas cambiar todas las claves cada día, pero sí observar si aparece actividad nueva.
Lista diaria recomendada
- Revisar correo principal.
- Revisar alertas de seguridad.
- Confirmar que no hay sesiones desconocidas.
- No responder a números sospechosos.
- Guardar evidencia si los intentos continúan.
Revisión semanal de cuentas importantes
Una vez por semana, revisa cuentas críticas: correo, banco, mensajería, redes sociales y servicios de pago. Verifica dispositivos, sesiones, métodos de recuperación y permisos de aplicaciones externas.
Lista semanal recomendada
- Actualizar contraseñas débiles o repetidas.
- Eliminar dispositivos antiguos.
- Revisar aplicaciones conectadas.
- Confirmar datos de recuperación.
- Activar protección adicional donde falte.
Revisión mensual de privacidad
Una revisión mensual ayuda a reducir exposición. Puedes limpiar cuentas antiguas, eliminar números publicados innecesariamente, revisar permisos de aplicaciones y ordenar contraseñas. Estas acciones hacen que sea más difícil usar tus datos en intentos de acceso.
Lista mensual recomendada
- Cerrar cuentas que ya no usas.
- Actualizar correos secundarios.
- Revisar privacidad en redes sociales.
- Eliminar aplicaciones desconocidas.
- Revisar administradores de contraseña o claves guardadas.
Preguntas frecuentes sobre códigos de verificación no solicitados
Recibir un código significa que me hackearon
No necesariamente. Puede ser un error de otra persona, un intento fallido de acceso, una prueba con tu número o una solicitud de recuperación. Sin embargo, sí es una señal que debes revisar. Mientras no compartas el código y no haya actividad desconocida, el riesgo puede estar controlado.
Debo cambiar la contraseña cada vez que llega un código
No siempre. Si fue un solo código aislado y no hay señales extrañas, puedes observar. Pero si los códigos se repiten, si pertenecen a una cuenta importante, si recibes alertas de inicio de sesión o si tu contraseña estaba repetida, cambiarla es una medida prudente.
Qué pasa si alguien tiene mi número pero no el código
Tener tu número puede permitir que intenten iniciar procesos de verificación, pero sin el código normalmente no deberían completar el registro o acceso. Por eso es tan importante no compartirlo.
Qué pasa si alguien tiene mi contraseña pero no el código
Si tienes verificación en dos pasos activa, el código puede impedir el acceso. Pero no debes confiarte. Cambia la contraseña de inmediato, revisa actividad reciente y cierra sesiones desconocidas.
Es seguro ignorar el código
Si fue un código aislado y no hay otras señales, ignorarlo puede ser suficiente. Pero si se repite, si viene de una cuenta crítica o si alguien te contacta para pedirlo, debes revisar la seguridad de la cuenta.
Qué hago si el código llegó por correo
No lo compartas. Revisa si el correo pertenece a un servicio que usas. Entra al servicio por separado y verifica actividad. Si el correo principal recibió códigos extraños, revisa también sesiones, filtros, reenvíos y métodos de recuperación.
Qué hago si el código llegó por SMS
No respondas y no abras enlaces. Si identifica un servicio que usas, revisa ese servicio desde su aplicación o sitio oficial. Si los SMS son repetidos, bloquea remitentes sospechosos cuando sea posible y refuerza la cuenta.
Qué hago si el código llegó a una aplicación de autenticación
Si ves solicitudes que no iniciaste, recházalas. Luego revisa la cuenta asociada, cambia la contraseña y verifica dispositivos conectados. No apruebes notificaciones de acceso por cansancio o presión.
Recomendaciones finales para proteger tus cuentas
Recibir códigos de verificación que no pediste debe tomarse como una alerta, no como una confirmación automática de robo. La diferencia está en cómo reaccionas. Si no compartes el código, revisas la cuenta por canales oficiales y refuerzas tus protecciones, puedes evitar que el intento avance.
La regla central es simple: ningún código de verificación se comparte. No importa si lo pide un supuesto soporte, un amigo, una tienda, un banco, una red social o una persona que dice haberse equivocado. El código llegó a tu teléfono o correo porque está asociado a tu seguridad. Entregarlo puede permitir que otra persona complete una acción que no autorizaste.
También es importante entender que los atacantes no siempre usan técnicas complejas. Muchas veces solo necesitan convencer a la víctima de hacer algo: dictar un código, abrir un enlace, instalar una aplicación, cambiar una clave o confirmar una operación. Por eso, la calma, la verificación y los canales oficiales son tus mejores herramientas.
Consejo principal: si recibes un código que no pediste, no lo uses, no lo compartas y no abras enlaces del mensaje. Revisa la cuenta desde el canal oficial, cambia la contraseña si ves señales extrañas y activa verificación en dos pasos en tus cuentas importantes.
Cómo crear una contraseña maestra segura

Cómo revisar si tu router usa una contraseña débil
Cómo guardar códigos de recuperación sin perderlos
Cómo proteger archivos y documentos importantes
Cómo ordenar tus contraseñas sin guardarlas en notas
Subir
Deja una respuesta