
Cómo evitar que una página falsa robe tus datos
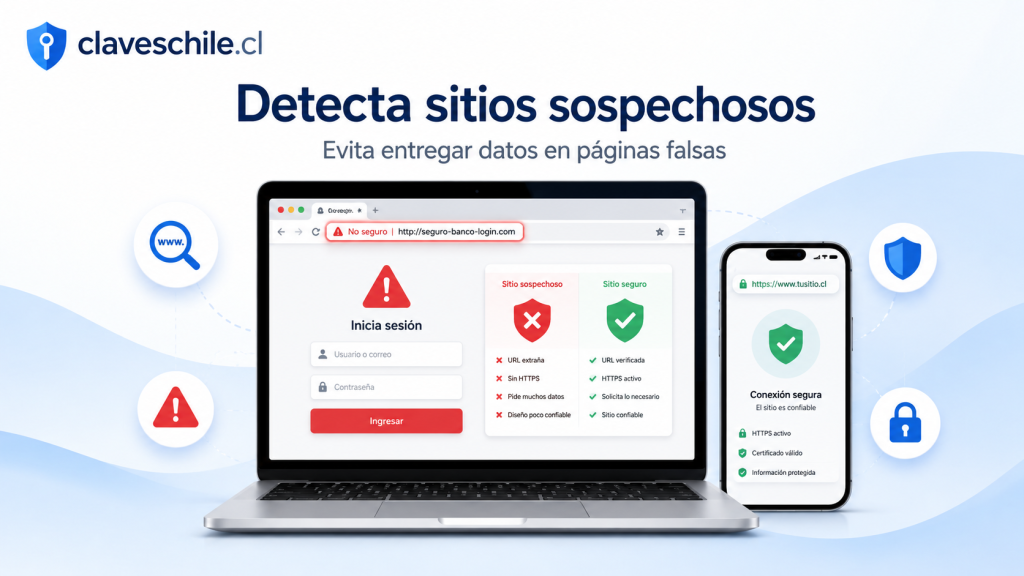
Entrar a una página falsa puede parecer algo inofensivo al comienzo, pero en pocos segundos una persona puede entregar su correo, contraseña, número de teléfono, datos bancarios, códigos de verificación o información personal a delincuentes digitales. Este artículo explica, de forma clara y práctica, cómo reconocer sitios falsos, cómo actuar antes de ingresar tus datos, qué señales revisar en una página sospechosa y qué hacer si ya escribiste información sensible en un sitio que no era confiable.
Las páginas falsas se usan para engañar a personas adultas que realizan compras por internet, revisan trámites, ingresan a servicios financieros, consultan cuentas, pagan productos, usan redes sociales o reciben mensajes con enlaces urgentes. El objetivo principal de estas páginas es imitar sitios conocidos para que el usuario crea que está entrando a una plataforma real. Por eso, la seguridad digital no depende solamente de tener un buen dispositivo o una contraseña larga, sino también de aprender a observar pequeños detalles antes de hacer clic, escribir datos o confirmar una operación.
- Qué hacer si tu navegador guarda datos sensibles
- Cómo saber si tus datos fueron filtrados
- Cómo proteger accesos en computadores compartidos
- Cómo exportar contraseñas sin exponer tus cuentas
- Qué hacer antes de cambiar todas tus contraseñas
Una página falsa puede copiar colores, logotipos, botones, formularios, nombres comerciales y mensajes de advertencia. Algunas incluso muestran candados de seguridad en el navegador, diseños modernos y textos aparentemente profesionales. Esto hace que muchas personas crean que una página es legítima solo porque se ve bien. Sin embargo, la apariencia no siempre demuestra confianza. Lo importante es revisar la dirección del sitio, el origen del enlace, el tipo de información solicitada, la coherencia del mensaje y la forma en que la página intenta presionar al usuario.
Índice
Qué es una página falsa y por qué puede ser tan peligrosa
Una página falsa es un sitio creado para aparentar ser una página legítima. Puede simular una tienda, un banco, una empresa de servicios, una plataforma de pago, una entidad pública, un correo electrónico, una red social, una aplicación de mensajería, una empresa de transporte, una página de beneficios, una plataforma de inversión o un servicio de soporte técnico. Su finalidad no siempre es vender algo falso; muchas veces busca robar información que luego puede ser usada para acceder a cuentas, realizar compras, pedir préstamos, intentar fraudes financieros o contactar a la víctima con nuevas estafas.
Este tipo de engaño se conoce comúnmente como phishing. El phishing funciona porque mezcla urgencia, confianza y apariencia visual. Por ejemplo, una persona puede recibir un mensaje que dice que su cuenta será bloqueada, que tiene una deuda pendiente, que debe confirmar un paquete, que ganó un premio, que debe actualizar sus datos o que existe un problema con una compra. El enlace lleva a una página que se parece a la real, pero en realidad está controlada por terceros.
El peligro aumenta cuando el usuario ingresa datos personales sin revisar el sitio. Si la página pide correo y contraseña, los atacantes pueden intentar entrar a otras plataformas donde la persona use las mismas credenciales. Si pide datos bancarios, pueden intentar compras no autorizadas. Si pide códigos de verificación, pueden completar accesos en tiempo real. Si pide fotografías de documentos, pueden usarlas para suplantación de identidad. Por eso, una página falsa no solo afecta una cuenta puntual; puede abrir la puerta a muchos otros problemas.
Qué buscan los atacantes cuando crean sitios falsos
Los atacantes buscan información que tenga valor. No siempre necesitan todos tus datos para causar daño. A veces les basta con obtener tu correo y contraseña. En otros casos necesitan tu número de teléfono, el código que recibes por SMS, el PIN de una tarjeta, una fotografía de tu documento, la dirección de tu domicilio, tus respuestas de seguridad o datos de recuperación de cuenta. Mientras más información entregues, más fácil se vuelve para ellos intentar un acceso no autorizado.
Datos personales que pueden quedar expuestos
Entre los datos personales más buscados están el nombre completo, RUT, fecha de nacimiento, domicilio, correo electrónico, teléfono, fotografías de documentos, claves de acceso y datos de recuperación. Con esta información se pueden crear perfiles falsos, intentar recuperar cuentas, responder preguntas de seguridad o cruzar datos con filtraciones antiguas.
Datos financieros que requieren mayor cuidado
Los datos financieros son especialmente delicados. Nunca conviene ingresar números de tarjetas, claves bancarias, coordenadas, códigos de autorización, claves dinámicas o datos de transferencias en páginas a las que llegaste desde enlaces sospechosos. Antes de hacer cualquier operación financiera, lo más seguro es entrar escribiendo manualmente la dirección oficial del servicio o usando una aplicación instalada desde una tienda oficial.
Códigos de verificación que no se deben compartir
Un código de verificación puede ser la última barrera que impide que otra persona entre a tu cuenta. Si una página falsa te pide escribir un código recibido por SMS, correo o aplicación de autenticación, debes detenerte. Muchas estafas funcionan en tiempo real: mientras el usuario escribe el código en la página falsa, el atacante lo usa para intentar entrar a la cuenta real.
Señales claras de que una página puede ser falsa
Las páginas falsas no siempre son evidentes. Algunas están mal escritas, tienen imágenes borrosas o botones extraños, pero otras están muy bien diseñadas. Por eso conviene revisar varias señales al mismo tiempo. Una sola señal puede no confirmar el fraude, pero varias señales juntas son motivo suficiente para cerrar la página y no ingresar información.
Direcciones web parecidas pero no iguales
Una de las señales más importantes está en la dirección del sitio. Los atacantes suelen usar nombres parecidos a los reales, agregando palabras, guiones, letras repetidas o dominios extraños. Por ejemplo, pueden cambiar una letra por otra similar, agregar términos como “seguro”, “validacion”, “soporte”, “beneficio”, “confirmar”, “pago”, “cliente” o “actualizar”, o usar extensiones que no corresponden al sitio original.
No basta con mirar el nombre que aparece en el mensaje. Hay que revisar la barra del navegador. Un enlace puede decir visualmente una cosa, pero dirigir a otra. También puede venir acortado, oculto detrás de un botón o camuflado en una imagen. Antes de ingresar datos, conviene mantener el cursor sobre el enlace desde un computador o mantener presionado el enlace desde un teléfono para ver la dirección real, sin abrirlo si parece sospechoso.
Errores frecuentes en direcciones falsas
- Uso de letras cambiadas que se parecen visualmente al nombre real.
- Dominios demasiado largos con muchas palabras agregadas.
- Guiones innecesarios entre palabras que normalmente no los usan.
- Extensiones extrañas para servicios que suelen usar dominios conocidos.
- Palabras como “urgente”, “validar”, “bloqueo”, “premio” o “confirmacion” dentro de la dirección.
- Subdominios confusos que intentan hacer creer que el sitio pertenece a una entidad conocida.
Mensajes con urgencia exagerada
La urgencia es una técnica clásica de engaño. Una página o mensaje puede decir que tu cuenta será cerrada, que perderás un beneficio, que tienes pocos minutos para confirmar, que un paquete será devuelto, que debes pagar de inmediato o que tu tarjeta fue bloqueada. El objetivo es que actúes rápido y no revises los detalles.
Cuando un mensaje intenta asustarte o presionarte, lo mejor es pausar. Una entidad seria normalmente entrega canales formales, información clara y formas de verificación. Si el mensaje exige actuar desde un enlace específico y no permite revisar el caso desde canales oficiales, la sospecha debe aumentar.
Frases comunes usadas para presionar
- “Tu cuenta será suspendida hoy”.
- “Confirma tus datos para evitar el bloqueo”.
- “Última oportunidad para recibir el beneficio”.
- “Pago pendiente con recargo inmediato”.
- “Tu paquete no pudo ser entregado”.
- “Hemos detectado actividad sospechosa, ingresa aquí”.
Solicitud de datos que no corresponde al trámite
Una página falsa suele pedir más datos de los necesarios. Por ejemplo, para consultar información básica no debería pedir claves bancarias. Para revisar el estado de un paquete no debería pedir datos completos de una tarjeta. Para una supuesta verificación de cuenta no debería pedir la contraseña anterior y la nueva al mismo tiempo. La mejor regla es simple: si la información solicitada parece excesiva, detente.
Datos que deben activar una alerta inmediata
- Clave de correo electrónico.
- Clave bancaria o clave de una aplicación financiera.
- Códigos de verificación de un solo uso.
- Datos completos de tarjeta sin una compra clara y verificable.
- Fotografía de documento por ambos lados sin explicación suficiente.
- PIN, coordenadas, claves dinámicas o respuestas secretas.
Diseño copiado con detalles descuidados
Aunque algunas páginas falsas se ven profesionales, muchas tienen señales visibles: textos mal redactados, errores ortográficos, botones que no funcionan, imágenes deformadas, secciones incompletas, enlaces que llevan siempre al mismo formulario o formularios que aceptan cualquier dato. También pueden tener políticas inexistentes, datos de contacto genéricos o direcciones que no coinciden con la entidad que dicen representar.
Elementos visuales que conviene revisar
- Logotipos pixelados, estirados o de mala calidad.
- Colores parecidos, pero no idénticos a los de la marca real.
- Textos traducidos de forma extraña o con frases poco naturales.
- Botones repetidos que llevan al mismo formulario.
- Ausencia de información legal, contacto verificable o canales de atención reales.
- Ventanas emergentes agresivas que impiden salir o revisar la página.
Cómo revisar un enlace antes de ingresar tus datos
Revisar un enlace no requiere ser experto. Lo importante es acostumbrarse a mirar la dirección completa, desconfiar de enlaces enviados por mensajes inesperados y comparar el sitio con canales oficiales. Esta rutina puede evitar pérdidas de datos, fraudes financieros y accesos no autorizados.
Observa la dirección completa en el navegador
La barra del navegador muestra la dirección real del sitio. Debes revisar el dominio principal, no solo las primeras palabras. En una dirección larga, el dominio principal suele estar antes de la primera barra después de “https://”. Si el nombre no coincide exactamente con la entidad que buscas, no ingreses datos.
También conviene tener cuidado con direcciones que parecen oficiales porque incluyen el nombre de una marca dentro de una ruta o subdominio. Que una dirección tenga el nombre de una empresa en alguna parte no significa que pertenezca a esa empresa. Lo importante es el dominio real.
Ejemplo práctico para leer una dirección
Si una dirección tiene muchas palabras antes del dominio real, puede confundir. Por eso, revisa con calma qué parte corresponde al dominio principal. Si no estás seguro, no uses el enlace recibido. Busca el sitio desde una fuente confiable o escribe la dirección manualmente.
No confíes solo en el candado del navegador
El candado o el uso de “https” indica que existe una conexión cifrada entre tu navegador y ese sitio, pero no garantiza que la página sea legítima. Una página falsa también puede tener certificado de seguridad. Por eso, el candado no debe ser la única señal de confianza. Sirve como requisito básico, pero no como prueba definitiva.
Qué significa realmente una conexión segura
Una conexión segura ayuda a proteger la información durante el envío, pero si tú entregas tus datos a un sitio falso, el cifrado no impedirá que el dueño de esa página reciba lo que escribiste. La seguridad técnica de la conexión no reemplaza la verificación del sitio.
Escribe manualmente la dirección cuando sea algo sensible
Para cuentas bancarias, correos electrónicos, plataformas de pago, redes sociales, trámites importantes o servicios donde guardas datos personales, es mejor no entrar desde enlaces recibidos por mensajes. Escribe la dirección oficial manualmente o usa marcadores guardados por ti. Esta costumbre reduce mucho el riesgo de caer en imitaciones.
Cuándo evitar completamente los enlaces recibidos
- Cuando el mensaje habla de bloqueo de cuenta.
- Cuando pide actualizar datos personales.
- Cuando solicita pagar una deuda urgente.
- Cuando promete premios o beneficios inesperados.
- Cuando pide confirmar una operación que no recuerdas haber iniciado.
- Cuando viene de un número desconocido o de una cuenta que no puedes verificar.
Busca señales externas de confianza
Antes de entregar datos, revisa si el sitio tiene canales oficiales, información coherente, datos de contacto verificables y presencia reconocible. En asuntos financieros, es recomendable comprobar si la entidad está registrada o si existen alertas oficiales. La Comisión para el Mercado Financiero de Chile mantiene información sobre entidades y alertas relacionadas con posibles fraudes financieros en sus canales oficiales.
También puedes revisar recomendaciones del Servicio Nacional del Consumidor cuando se trata de compras, ofertas, tiendas digitales o posibles estafas de consumo. Las recomendaciones de seguridad para comercio electrónico suelen insistir en verificar el sitio web, evitar transferencias a cuentas personales y desconfiar de enlaces enviados por mensajería o redes sociales.
Enlaces de verificación recomendados
- Recomendaciones de la CMF para protegerse de fraudes financieros
- Alertas de fraude publicadas por la CMF
- Recomendaciones del SERNAC para evitar estafas en compras digitales
- Guía de Google para hacer una cuenta más segura
Cómo proteger tus cuentas antes de caer en una página falsa
La prevención no consiste solamente en detectar páginas falsas. También implica preparar tus cuentas para que, si algún dato se filtra o alguien intenta entrar, el daño sea menor. Muchas personas usan la misma contraseña en varios servicios, no activan verificación en dos pasos, guardan claves en lugares inseguros o dejan cuentas antiguas abiertas. Estos hábitos facilitan que una sola filtración afecte varias plataformas.
Usa contraseñas distintas para cada servicio importante
Una contraseña repetida es uno de los mayores riesgos. Si usas la misma clave en el correo, redes sociales, tiendas y servicios financieros, una filtración en una página menor puede terminar comprometiendo cuentas más importantes. Lo ideal es que cada cuenta tenga una contraseña única, larga y difícil de adivinar.
Una buena contraseña no tiene que ser imposible de recordar, pero sí debe ser difícil de probar automáticamente. Puede usar varias palabras combinadas, letras, números y símbolos. Lo más importante es que no sea obvia, no esté repetida y no incluya datos personales fáciles de encontrar.
Características de una contraseña más segura
- Es única para cada cuenta importante.
- No contiene tu nombre, fecha de nacimiento o datos públicos.
- No usa secuencias simples como “123456” o “qwerty”.
- Tiene una longitud suficiente para resistir intentos automáticos.
- No se comparte por mensajes, llamadas ni formularios sospechosos.
Activa la verificación en dos pasos
La verificación en dos pasos agrega una capa adicional de seguridad. Aunque alguien consiga tu contraseña, necesitará un segundo factor para entrar. Este segundo factor puede ser un código temporal, una aplicación de autenticación, una llave de seguridad o una aprobación desde un dispositivo confiable.
Es mejor usar aplicaciones de autenticación o métodos más seguros cuando estén disponibles, especialmente en cuentas importantes. Los códigos por SMS ayudan, pero pueden ser más vulnerables que otros métodos si el número telefónico queda expuesto o si alguien intenta recuperar la línea de forma fraudulenta.
Cuentas donde conviene activar protección adicional
- Correo principal.
- Cuentas bancarias y financieras.
- Redes sociales.
- Aplicaciones de mensajería.
- Servicios de pago.
- Cuentas donde recibes códigos de recuperación.
Protege primero tu correo principal
El correo principal es una de las cuentas más importantes, porque muchas plataformas lo usan para recuperar contraseñas. Si alguien entra a tu correo, puede intentar restablecer accesos en otros servicios. Por eso, tu correo debe tener una contraseña única, verificación en dos pasos, métodos de recuperación actualizados y revisiones periódicas de actividad.
Revisiones básicas para tu correo
- Verifica que el correo de recuperación sea tuyo.
- Confirma que el número de recuperación esté actualizado.
- Revisa dispositivos conectados y cierra sesiones desconocidas.
- Elimina reglas de reenvío que no hayas creado.
- Comprueba que no existan aplicaciones extrañas con acceso a la cuenta.
Evita guardar claves en notas visibles o capturas
Guardar contraseñas en notas sin protección, capturas de pantalla, conversaciones o documentos visibles puede ser riesgoso. Si alguien accede al dispositivo, revisa una copia de seguridad o entra a una cuenta sincronizada, podría encontrar claves completas. Para organizar claves, es mejor usar un administrador de contraseñas confiable o el sistema seguro de gestión de contraseñas del dispositivo.
Buenas prácticas para guardar accesos
- No enviar claves por chat.
- No guardar fotos de tarjetas o documentos sin protección.
- No anotar códigos de recuperación en lugares fáciles de ver.
- No compartir cuentas personales con terceros.
- Usar bloqueo de pantalla con clave segura o biometría.
Cómo reconocer estafas comunes que usan páginas falsas
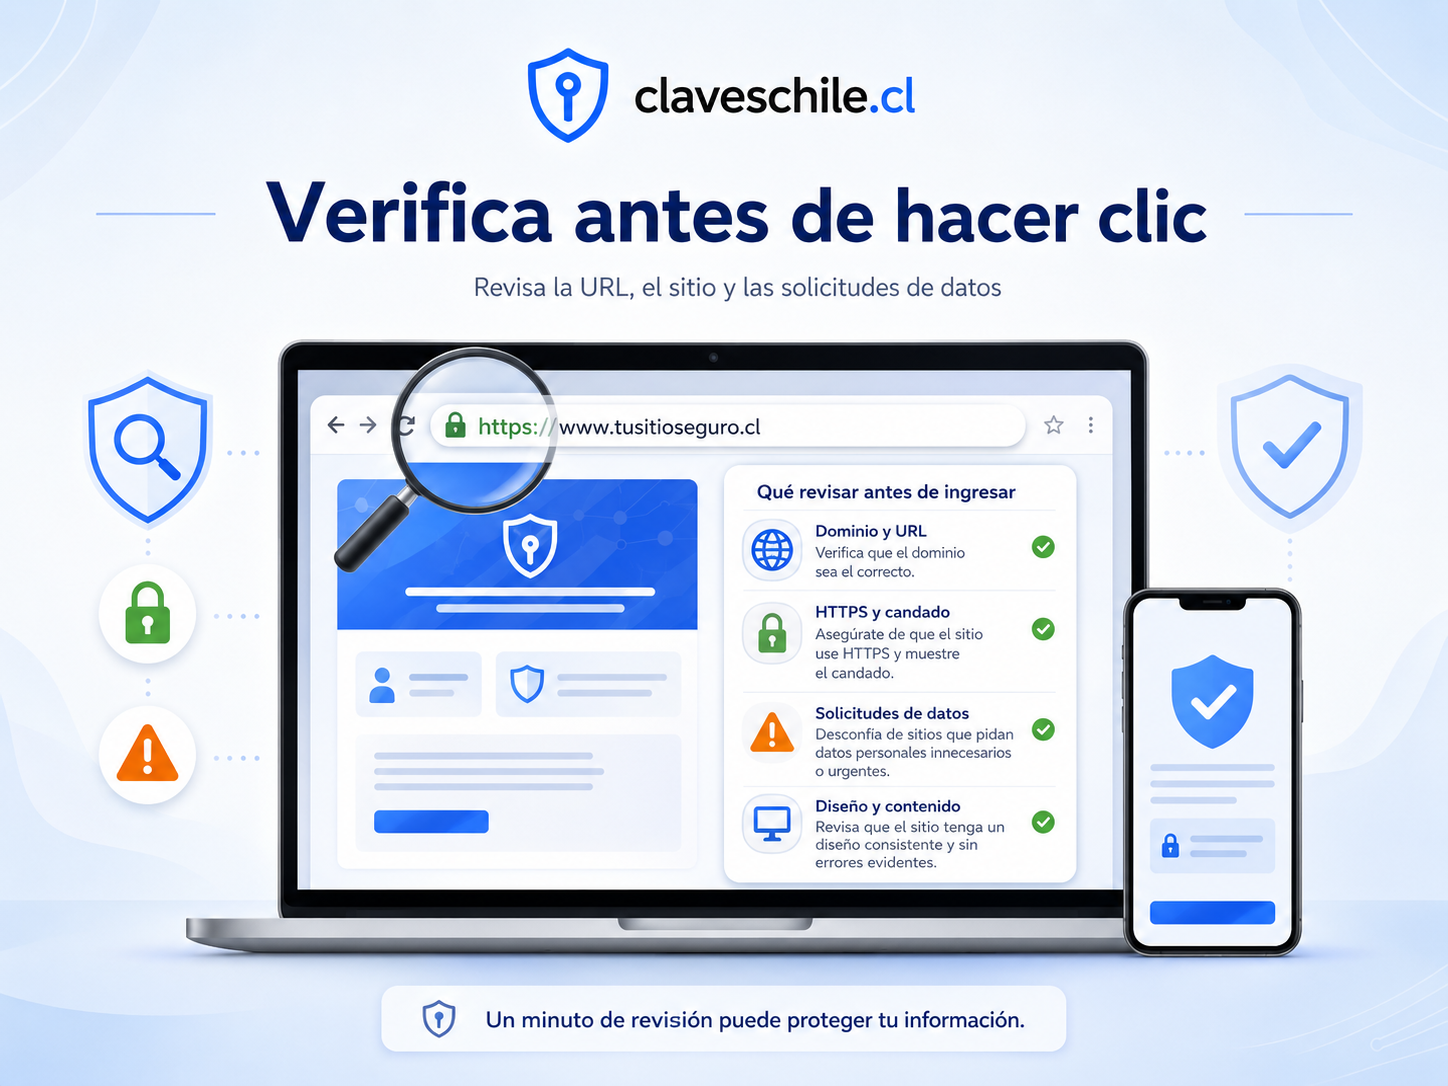
Las páginas falsas suelen aparecer dentro de campañas de engaño más amplias. No siempre llegan como una página aislada. Pueden venir por correo, SMS, aplicaciones de mensajería, anuncios, publicaciones en redes sociales, resultados patrocinados, llamadas telefónicas o comentarios en páginas públicas. Reconocer los escenarios comunes ayuda a reaccionar con más calma.
Falsas tiendas con ofertas demasiado buenas
Una tienda falsa puede ofrecer productos a precios muy bajos para atraer compradores. Puede copiar imágenes de tiendas reales, usar comentarios inventados, mostrar relojes de cuenta regresiva y pedir pago rápido por transferencia. En algunos casos, la página desaparece después de recibir pagos. En otros, busca datos de tarjeta o información personal.
Señales de una tienda sospechosa
- Precios exageradamente bajos en productos de alta demanda.
- Pago solicitado a cuentas personales sin respaldo comercial claro.
- Ausencia de dirección, políticas de cambio o información de contacto verificable.
- Comentarios repetidos o demasiado perfectos.
- Presión para comprar antes de que termine una supuesta promoción.
Falsos mensajes de bancos o servicios financieros
Los bancos y servicios financieros son objetivos frecuentes de suplantación. Una página falsa puede decir que debes actualizar tus datos, confirmar un acceso, desbloquear una tarjeta o validar una transferencia. Estos mensajes suelen usar urgencia y miedo. Si recibes un aviso así, no entres desde el enlace. Abre la aplicación oficial o escribe la dirección del banco manualmente.
Qué hacer ante un supuesto aviso financiero
- No ingresar claves desde el enlace recibido.
- No entregar códigos de verificación a una página externa.
- No responder mensajes que pidan claves o datos completos.
- Revisar la cuenta desde canales oficiales.
- Contactar al banco usando números publicados en sus canales oficiales.
Falsos avisos de encomiendas o entregas
Las estafas de encomiendas suelen decir que hay un paquete retenido, una dirección incompleta o un pequeño pago pendiente. La página falsa puede pedir datos personales, dirección, teléfono y tarjeta para pagar un monto bajo. Aunque el cargo parezca pequeño, el objetivo puede ser capturar los datos completos de pago.
Cómo verificar un aviso de entrega
- Revisa si realmente esperas un paquete.
- Entra al sitio oficial de la empresa de transporte escribiendo la dirección manualmente.
- Usa el número de seguimiento desde el comprobante original de compra.
- No pagues cargos desde enlaces enviados por mensajes sospechosos.
- Desconfía si el mensaje tiene errores o viene de un remitente extraño.
Falsos beneficios, bonos o premios
Otro método común es ofrecer beneficios o premios inexistentes. El mensaje puede decir que fuiste seleccionado, que tienes un pago pendiente, que debes confirmar tu identidad o que existe una ayuda disponible. La página puede pedir RUT, nombre completo, correo, teléfono, datos bancarios o fotografías de documentos.
Cómo actuar ante un supuesto beneficio
- No ingreses datos desde enlaces compartidos en cadenas o mensajes masivos.
- Busca la información en canales oficiales.
- Revisa si el beneficio existe realmente.
- No pagues por recibir un supuesto premio.
- No compartas códigos de verificación para “activar” beneficios.
Falsos soportes técnicos
Algunas páginas falsas simulan ser soporte técnico. Pueden mostrar alertas diciendo que tu dispositivo tiene virus, que tu cuenta fue hackeada o que debes llamar a un número urgente. En otros casos, te piden instalar una aplicación de control remoto. Esto es peligroso, porque permitir acceso remoto puede entregar control directo del equipo o del teléfono.
Señales de falso soporte técnico
- Mensajes emergentes que no se pueden cerrar fácilmente.
- Alertas que exigen llamar a un número desconocido.
- Solicitud de instalar aplicaciones de acceso remoto.
- Presión para pagar una limpieza o desbloqueo inmediato.
- Lenguaje alarmista sobre virus, bloqueo o pérdida total de datos.
Tabla práctica para detectar páginas falsas
La siguiente tabla resume señales comunes y acciones recomendadas. Puedes usarla como guía rápida antes de ingresar datos en una página que no conoces o que recibiste por mensaje.
| Señal sospechosa | Qué puede significar | Acción recomendada |
|---|---|---|
| Dirección web parecida, pero no exacta | Puede ser una imitación del sitio real | Cerrar la página y escribir la dirección oficial manualmente |
| Mensaje con urgencia o amenaza | Busca que actúes sin revisar | Pausar, no hacer clic y verificar por canales oficiales |
| Solicitud de contraseña o código de verificación | Puede ser un intento de acceso a tu cuenta | No entregar el dato y cambiar contraseña si ya lo escribiste |
| Pago solicitado a cuenta personal | Puede ser una operación no respaldada | Verificar la tienda o entidad antes de pagar |
| Errores de redacción o diseño descuidado | Puede indicar una página improvisada o clonada | No ingresar información sensible |
| Oferta demasiado conveniente | Puede ser un gancho para obtener datos o dinero | Comparar precios, revisar reputación y buscar información externa |
Cómo actuar antes de escribir información en un formulario
Un formulario es el punto donde el engaño se vuelve más riesgoso. Antes de escribir cualquier dato, revisa por qué la página lo solicita, si el dato es necesario, si la dirección coincide con el servicio real y si llegaste desde una fuente confiable. Muchas personas detectan la sospecha demasiado tarde, justo después de presionar “enviar”. La idea es crear una pausa antes de entregar información.
Revisa si el dato solicitado tiene sentido
No todos los formularios son peligrosos, pero todo formulario que pide datos sensibles debe tener una razón clara. Para una simple consulta informativa, no debería ser necesario entregar contraseñas, códigos, claves bancarias o datos completos de tarjeta. Para una compra, el pago debe estar integrado en una pasarela confiable, con información clara del comercio y condiciones visibles.
Preguntas útiles antes de completar un formulario
- ¿La página pertenece realmente a la entidad que dice representar?
- ¿Llegué aquí desde un canal oficial o desde un mensaje inesperado?
- ¿El dato que me piden es necesario para lo que quiero hacer?
- ¿La página explica claramente cómo usará mi información?
- ¿Tengo otra forma más segura de hacer esta consulta?
No entregues información por presión
Si una página te dice que debes actuar de inmediato, conviene desconfiar. Los atacantes usan temporizadores, mensajes de bloqueo, amenazas de recargo y supuestas últimas oportunidades para reducir tu capacidad de análisis. En seguridad digital, detenerse unos minutos puede evitar problemas graves.
La pausa de seguridad
Antes de ingresar datos sensibles, realiza una pausa breve. Revisa la dirección, busca el sitio oficial, confirma el origen del mensaje y piensa si la solicitud tiene sentido. Esta pausa es una barrera sencilla, pero muy efectiva contra páginas falsas.
Evita completar formularios desde redes públicas
Las redes públicas pueden ser útiles, pero no son el mejor lugar para hacer operaciones sensibles. Si estás conectado a una red abierta, evita ingresar a cuentas importantes, hacer pagos o enviar documentos. Para trámites delicados, usa una conexión confiable y un dispositivo actualizado.
Cuándo esperar a una conexión más segura
- Cuando vas a ingresar a tu banco.
- Cuando vas a pagar con tarjeta.
- Cuando vas a enviar documentos personales.
- Cuando vas a cambiar una contraseña.
- Cuando vas a recuperar una cuenta.
Cómo proteger tu dispositivo contra páginas peligrosas
Un dispositivo protegido ayuda a reducir riesgos, aunque no reemplaza el criterio del usuario. Los navegadores modernos pueden advertir sobre sitios peligrosos, los sistemas actualizados corrigen fallas de seguridad y las aplicaciones oficiales reducen la exposición a enlaces falsos. Aun así, ninguna herramienta bloquea todos los engaños. Por eso, la protección técnica debe combinarse con hábitos seguros.
Mantén el navegador y el sistema actualizados
Las actualizaciones corrigen vulnerabilidades y mejoran protecciones contra sitios maliciosos. Si postergas actualizaciones durante mucho tiempo, puedes quedar expuesto a fallas conocidas. En computadores y teléfonos, conviene activar actualizaciones automáticas cuando sea posible.
Qué mantener actualizado
- Sistema operativo del teléfono o computador.
- Navegador principal.
- Aplicaciones bancarias y de pago.
- Aplicaciones de correo y mensajería.
- Herramientas de seguridad incorporadas en el dispositivo.
Usa protección contra sitios peligrosos
Los navegadores y servicios de seguridad pueden advertir sobre páginas sospechosas, descargas peligrosas o intentos de phishing. Estas funciones no son perfectas, pero agregan una capa útil. Si el navegador muestra una advertencia de seguridad, no la ignores solo porque tienes prisa.
Qué hacer ante una advertencia del navegador
- No fuerces la entrada al sitio si no estás seguro.
- Cierra la pestaña y busca el sitio oficial por separado.
- No descargues archivos desde páginas marcadas como peligrosas.
- No ingreses contraseñas aunque el diseño parezca conocido.
Instala aplicaciones solo desde fuentes confiables
Algunas páginas falsas invitan a descargar aplicaciones fuera de tiendas oficiales. Esto puede ser peligroso, porque el archivo podría instalar software malicioso, mostrar anuncios invasivos, robar datos o pedir permisos excesivos. Para servicios sensibles, descarga aplicaciones desde tiendas oficiales y revisa el nombre del desarrollador.
Permisos que deben revisarse con cuidado
- Acceso a mensajes.
- Acceso a contactos.
- Acceso a fotos y archivos.
- Acceso a ubicación permanente.
- Acceso a accesibilidad o control del dispositivo.
Qué hacer si ya ingresaste datos en una página falsa
Si ya escribiste datos en una página falsa, lo importante es actuar rápido y con orden. No sirve quedarse paralizado ni borrar todo sin pensar. Debes identificar qué información entregaste, proteger las cuentas relacionadas, avisar a las entidades correspondientes y monitorear movimientos extraños.
Si ingresaste claves bancarias, datos de tarjeta, códigos de verificación o información financiera sensible, contacta de inmediato a tu banco o entidad financiera usando canales oficiales. No uses números que aparezcan dentro de la página sospechosa.
Cambia la contraseña desde el sitio oficial
Si escribiste una contraseña, cambia esa clave inmediatamente desde el sitio oficial. No uses el mismo enlace sospechoso. Entra escribiendo la dirección manualmente o usando la aplicación oficial. Si esa contraseña estaba repetida en otros servicios, cambia también esas cuentas.
Orden recomendado para cambiar claves
- Correo principal.
- Banco o servicio financiero afectado.
- Redes sociales vinculadas.
- Aplicaciones de mensajería.
- Tiendas o servicios donde usabas la misma contraseña.
Cierra sesiones desconocidas
Muchas plataformas permiten revisar dispositivos conectados. Si ves sesiones que no reconoces, ciérralas. Después cambia la contraseña y activa verificación en dos pasos. Este paso es especialmente importante en correos, redes sociales y servicios donde guardas información personal.
Señales de acceso no reconocido
- Dispositivos que no son tuyos.
- Ubicaciones extrañas.
- Inicios de sesión en horarios poco habituales.
- Cambios en correo de recuperación.
- Mensajes enviados que no escribiste.
Bloquea tarjetas si entregaste datos de pago
Si escribiste datos completos de tarjeta en una página falsa, considera bloquearla o pedir reemplazo según las opciones de tu entidad financiera. También revisa movimientos pendientes, activa notificaciones de compra y reporta cualquier cargo desconocido. No esperes a que aparezca un cobro grande para reaccionar.
Información útil al contactar a tu banco
- Fecha aproximada del ingreso de datos.
- Tipo de información entregada.
- Nombre o apariencia de la página sospechosa.
- Captura del enlace si la tienes.
- Movimientos extraños detectados.
Revisa reglas de correo y datos de recuperación
Si alguien entra a tu correo, puede crear reglas para reenviar mensajes o esconder alertas de seguridad. Revisa si existen filtros, reglas o reenvíos que no configuraste. También confirma que tus métodos de recuperación no hayan sido cambiados.
Elementos que debes revisar en tu correo
- Correo alternativo de recuperación.
- Número de teléfono asociado.
- Dispositivos conectados.
- Aplicaciones con acceso a la cuenta.
- Reglas de reenvío automático.
Guarda evidencia del intento de fraude
No siempre conviene borrar todo de inmediato. Guarda capturas del mensaje, dirección del enlace, remitente, número de teléfono, correo, fecha y cualquier comprobante relacionado. Esta información puede servir para reportar el caso ante la entidad afectada, tu banco, plataformas de consumo o canales de denuncia correspondientes.
Qué evidencia puede servir
- Captura del mensaje recibido.
- Dirección completa del sitio falso.
- Correo o número del remitente.
- Comprobante de pago si existió transferencia.
- Registro de movimientos no reconocidos.
Cómo evitar caer en páginas falsas desde el celular
El celular es uno de los lugares donde más fácil se cae en páginas falsas, porque la pantalla es pequeña, las direcciones se ven cortadas y muchas personas abren enlaces rápido desde mensajes. Además, el celular concentra correo, banco, redes sociales, fotos, contactos y códigos de verificación. Por eso, protegerlo es fundamental.
Desconfía de enlaces recibidos por mensajes
Los enlaces por SMS, mensajería instantánea o redes sociales son una vía común para páginas falsas. Aunque el mensaje parezca venir de una empresa conocida, no ingreses datos desde ese enlace. Si el aviso parece importante, abre la aplicación oficial o busca la información por tu cuenta.
Mensajes que conviene ignorar o verificar aparte
- Supuestos bloqueos de cuenta.
- Avisos de premios inesperados.
- Links para pagar entregas o multas desconocidas.
- Solicitudes de actualización de datos.
- Mensajes reenviados por cadenas.
Revisa la dirección aunque estés en pantalla pequeña
En teléfonos, la barra del navegador puede ocultar parte de la dirección. Toca la barra para verla completa. Si la dirección es muy larga, confusa o no coincide con el sitio oficial, no ingreses información.
Consejo práctico para el celular
Cuando una página te pida datos sensibles desde el celular, cambia de ritmo: no respondas de inmediato. Revisa el enlace, abre el sitio oficial por separado y confirma si la solicitud existe. La mayoría de las estafas necesita que actúes rápido; si te tomas unos minutos, reduces mucho el riesgo.
No instales perfiles, certificados ni aplicaciones por enlaces desconocidos
Una página falsa puede pedir instalar elementos adicionales para “verificar identidad”, “activar seguridad” o “desbloquear cuenta”. Esto puede ser peligroso. No instales perfiles, certificados, aplicaciones externas ni herramientas de control remoto desde enlaces que no provienen de canales oficiales.
Cuándo detenerse de inmediato
- Si la página pide instalar algo para continuar.
- Si solicita permisos excesivos.
- Si pide desactivar protecciones del dispositivo.
- Si exige compartir pantalla o entregar control remoto.
- Si indica que no puedes cerrar la ventana.
Cómo evitar caer en páginas falsas al comprar por internet
Las compras por internet son una de las situaciones más usadas para estafar. Los delincuentes crean tiendas falsas, copian catálogos, publican anuncios llamativos y ofrecen descuentos difíciles de creer. Antes de pagar, conviene revisar la reputación del comercio, las condiciones de compra, los medios de pago, la dirección web y la coherencia general del sitio.
Revisa la reputación antes de pagar
Busca el nombre de la tienda junto con palabras como “reclamo”, “estafa”, “opiniones” o “problema”. Revisa si existen comentarios reales, presencia consistente y datos verificables. No confíes solamente en testimonios publicados dentro de la misma página, porque pueden ser inventados.
Señales de comercio más confiable
- Información clara sobre cambios y devoluciones.
- Datos de contacto verificables.
- Medios de pago conocidos.
- Condiciones de despacho transparentes.
- Historial de presencia real fuera del propio sitio.
No transfieras a cuentas personales sin verificar
Una señal de alerta es que una supuesta empresa pida transferir a una cuenta personal sin respaldo claro. En fraudes financieros y falsas tiendas, este método se usa porque puede ser más difícil recuperar el dinero. Antes de transferir, verifica quién recibe el pago y si corresponde realmente al comercio.
Antes de transferir dinero
- Confirma el nombre del destinatario.
- Revisa si corresponde al comercio.
- Desconfía si cambian los datos de pago a último minuto.
- No pagues por presión de perder una oferta.
- Guarda comprobantes y conversaciones.
Evita comprar desde anuncios sospechosos
No todos los anuncios son peligrosos, pero algunos pueden llevar a páginas falsas. Si un anuncio ofrece un precio increíble, una liquidación urgente o un producto muy demandado con descuento exagerado, verifica el comercio fuera del anuncio. Busca la marca real, entra desde canales oficiales y compara la dirección web.
Cómo revisar una oferta llamativa
- Compara el precio con otras tiendas conocidas.
- Revisa si el dominio coincide con la marca real.
- Busca opiniones fuera del sitio.
- No ingreses datos de tarjeta si la página no te da confianza.
- No descargues aplicaciones para acceder a la oferta.
Cómo enseñar a otras personas a evitar páginas falsas
La seguridad digital también se fortalece compartiendo información. Muchas estafas afectan a personas que no están familiarizadas con señales técnicas, adultos mayores, trabajadores que reciben muchos correos o usuarios que realizan trámites desde el teléfono. Explicar con calma puede prevenir pérdidas de dinero y robo de datos.
Usa ejemplos simples y cotidianos
En lugar de explicar conceptos complicados, muestra ejemplos concretos: un enlace raro, un mensaje urgente, una tienda con precio demasiado bajo o una página que pide códigos. Las personas recuerdan mejor señales prácticas que definiciones técnicas.
Frases útiles para explicar el riesgo
- “No ingreses claves desde enlaces recibidos por mensaje”.
- “Si te apuran, revisa con más calma”.
- “El candado no significa que la página sea real”.
- “Los códigos de verificación no se comparten”.
- “Cuando sea dinero o documentos, entra desde el sitio oficial”.
Ayuda a configurar protecciones básicas
Además de enseñar señales de alerta, ayuda a configurar verificaciones en dos pasos, contraseñas únicas, bloqueo de pantalla y recuperación de cuentas. Muchas personas saben que deben cuidarse, pero no tienen sus cuentas preparadas para resistir un intento de robo.
Protecciones iniciales recomendadas
- Contraseña única para el correo principal.
- Verificación en dos pasos en cuentas importantes.
- Teléfono y correo de recuperación actualizados.
- Bloqueo de pantalla activo.
- Actualizaciones automáticas habilitadas.
Errores comunes que facilitan el robo de datos
Muchas personas caen en páginas falsas no por falta de inteligencia, sino por confianza, cansancio, apuro o costumbre. Los atacantes diseñan engaños para aprovechar esos momentos. Conocer los errores comunes ayuda a evitarlos.
Usar la misma contraseña en todas partes
Este error permite que un problema pequeño se convierta en un problema grande. Si una página falsa obtiene una clave repetida, los atacantes pueden probarla en el correo, redes sociales, tiendas y servicios financieros. Una contraseña única por cuenta reduce el efecto dominó.
Solución práctica
Cambia primero las contraseñas de cuentas críticas: correo, banco, redes sociales y servicios de pago. Luego avanza con el resto. Prioriza las cuentas donde guardas información personal o desde donde puedes recuperar otras claves.
- Qué hacer si tu navegador guarda datos sensibles
- Cómo saber si tus datos fueron filtrados
- Cómo proteger accesos en computadores compartidos
- Cómo exportar contraseñas sin exponer tus cuentas
- Qué hacer antes de cambiar todas tus contraseñas
Creer que una página bonita siempre es confiable
El diseño visual ya no es suficiente para confiar. Una página falsa puede verse moderna, rápida y ordenada. Puede tener un formulario limpio, colores profesionales y textos convincentes. La verificación debe hacerse por dirección, origen del enlace, coherencia de la solicitud y canales oficiales.
Solución práctica
Antes de ingresar datos, revisa la dirección real, busca el sitio oficial y confirma si el trámite existe. No dejes que un buen diseño reemplace la verificación.
Compartir códigos de verificación
Los códigos de verificación suelen ser personales y temporales. Si una página, mensaje o supuesto ejecutivo te pide un código, debes desconfiar. Muchas cuentas se pierden porque la víctima entrega el código que permitía completar el acceso.
Solución práctica
Trata cada código como una llave. Si no iniciaste una operación, no lo uses. Si alguien te lo pide, no lo compartas. Si recibes códigos inesperados, cambia la contraseña de la cuenta relacionada y revisa la actividad.
Entrar siempre desde enlaces de mensajes
Los enlaces de mensajes pueden ser cómodos, pero también peligrosos. Cuando se trata de cuentas importantes, conviene entrar por canales directos. Esta simple costumbre evita gran parte de los intentos de suplantación.
Solución práctica
Guarda marcadores de tus sitios importantes o escribe la dirección manualmente. Para servicios financieros, correo y trámites personales, evita los enlaces recibidos por mensajes inesperados.
Guía rápida de revisión antes de confiar en una página
Antes de ingresar información personal, financiera o de acceso, puedes aplicar esta revisión sencilla. No toma mucho tiempo y puede evitar problemas serios.
- Revisa la dirección completa del sitio.
- Confirma que llegaste desde una fuente confiable.
- Evalúa si la información solicitada tiene sentido.
- Desconfía de mensajes urgentes o amenazas.
- No compartas códigos de verificación.
- Busca el sitio oficial por separado si tienes dudas.
- Verifica reputación antes de comprar o transferir.
- Cierra la página si algo no cuadra.
Aplicación práctica en una compra
Si encuentras una oferta muy barata, revisa el dominio, busca opiniones externas, confirma datos de contacto, evita transferencias a cuentas personales y no ingreses tarjeta si la página tiene señales raras. Si el sitio solo acepta transferencia inmediata y presiona con una oferta por pocos minutos, es mejor no avanzar.
Decisión segura
Una compra segura no depende solo del precio. También depende de la confianza del comercio, la claridad de las condiciones y la posibilidad de reclamar si algo sale mal.
Aplicación práctica en un supuesto bloqueo de cuenta
Si recibes un mensaje diciendo que tu cuenta será bloqueada, no uses el enlace. Entra al servicio desde su aplicación oficial o escribiendo la dirección manualmente. Si realmente existe un problema, normalmente aparecerá dentro de la cuenta real.
Decisión segura
Nunca confirmes claves desde un enlace urgente. La urgencia es una herramienta del engaño.
Aplicación práctica en una encomienda
Si recibes un aviso de paquete retenido, revisa si esperas una compra. Usa el número de seguimiento original y entra al sitio oficial de la empresa de transporte. No pagues cargos desde un enlace desconocido.
Decisión segura
Si no puedes verificar el aviso desde una fuente independiente, no entregues datos.
Cómo crear una rutina personal de seguridad digital
La mejor protección es convertir la seguridad en hábito. No se trata de vivir con miedo, sino de tener una rutina simple para revisar enlaces, proteger cuentas y reaccionar rápido ante señales sospechosas. Mientras más natural sea esta rutina, menos probable será caer en una página falsa.
Rutina diaria
En el día a día, evita abrir enlaces inesperados, revisa remitentes, no compartas códigos y mantén una actitud crítica ante mensajes urgentes. Si una página pide datos sensibles, revisa la dirección antes de escribir.
Hábitos diarios recomendados
- No abrir enlaces de mensajes sospechosos.
- No ingresar claves si el sitio genera dudas.
- No responder solicitudes de datos personales por chat.
- Revisar notificaciones de seguridad de cuentas importantes.
- Usar bloqueo de pantalla en todos los dispositivos.
Rutina semanal
Una vez por semana, puedes revisar movimientos financieros, actividad de cuentas importantes y actualizaciones pendientes. Esta revisión ayuda a detectar problemas temprano.
Revisiones semanales útiles
- Movimientos bancarios y de tarjetas.
- Dispositivos conectados en el correo principal.
- Alertas de seguridad recibidas.
- Aplicaciones instaladas recientemente.
- Permisos sensibles en el teléfono.
Rutina mensual
Una vez al mes, revisa contraseñas repetidas, métodos de recuperación y cuentas antiguas. Elimina accesos que ya no uses y fortalece los servicios donde guardas información importante.
Revisiones mensuales útiles
- Contraseñas repetidas o débiles.
- Cuentas antiguas sin uso.
- Métodos de recuperación desactualizados.
- Aplicaciones con acceso a correo o redes sociales.
- Configuración de privacidad en servicios importantes.
Preguntas frecuentes sobre páginas falsas y robo de datos
Una página con candado puede ser falsa
Sí. El candado indica que la conexión usa cifrado, pero no confirma que el dueño de la página sea legítimo. Una página falsa también puede tener candado. Por eso siempre debes revisar la dirección, el origen del enlace y la información solicitada.
Qué hago si solo puse mi correo
Si solo escribiste tu correo, aumenta la posibilidad de recibir más intentos de estafa. Revisa mensajes sospechosos, no abras enlaces raros y activa protección adicional en tu cuenta. Si también escribiste contraseña, cámbiala de inmediato.
Qué hago si puse mi contraseña pero no presioné enviar
Si no presionaste enviar, el riesgo puede ser menor, pero algunas páginas pueden capturar datos mientras se escriben. Si tienes dudas, cambia la contraseña desde el sitio oficial y revisa sesiones activas.
Qué hago si entregué un código de verificación
Cambia la contraseña de la cuenta afectada, cierra sesiones desconocidas y revisa métodos de recuperación. Si el código era bancario o financiero, contacta a la entidad de inmediato por canales oficiales.
Cómo saber si una tienda es falsa
Revisa la dirección, reputación externa, datos de contacto, condiciones de compra, medios de pago y coherencia de precios. Desconfía de descuentos exagerados, transferencias a cuentas personales y presión para comprar rápido.
Es seguro abrir enlaces de correos conocidos
No siempre. Una cuenta conocida puede haber sido comprometida o un atacante puede falsificar el remitente. Si el mensaje pide datos sensibles, revisa por canales oficiales aunque parezca venir de alguien conocido.
Qué hago si una página falsa usa el nombre de una entidad conocida
No ingreses datos. Guarda evidencia y reporta el caso a la entidad suplantada por sus canales oficiales. Si hay riesgo financiero, contacta también a tu banco o servicio de pago.
Recomendaciones finales para evitar el robo de datos
Evitar que una página falsa robe tus datos requiere atención, hábitos seguros y una actitud preventiva. No tienes que ser experto en tecnología para protegerte. Basta con aplicar reglas simples: revisar la dirección, desconfiar de la urgencia, no compartir códigos, no repetir contraseñas, activar verificación en dos pasos y confirmar cualquier solicitud sensible desde canales oficiales.
La mayoría de las páginas falsas necesita que la víctima actúe rápido. Por eso, la calma es una herramienta de seguridad. Si un mensaje te apura, te amenaza o te promete algo demasiado conveniente, detente. Si una página pide datos que no corresponden, ciérrala. Si un enlace no coincide exactamente con el sitio real, no lo uses. Y si ya entregaste información, actúa rápido: cambia claves, cierra sesiones, contacta a tu banco si corresponde y guarda evidencia.
La protección digital no se logra con una sola acción, sino con una combinación de pequeñas decisiones correctas. Cada vez que revisas un enlace, cada vez que no compartes un código, cada vez que usas una contraseña única y cada vez que confirmas por canales oficiales, reduces el riesgo de que una página falsa robe tus datos.
Consejo central: cuando una página te pida información personal, financiera o de acceso, no pienses solo en cómo se ve. Revisa de dónde viene, qué dirección usa, qué datos solicita y si existe una forma más segura de confirmar la información.
Cómo revisar si tu correo aparece en una filtración de datos
Qué señales indican que una página puede ser falsa
Cómo proteger tu identidad digital con pasos simples
Cómo revisar privacidad de ubicación sin desactivar todo
Qué hacer si crees que alguien sabe tu contraseña del WiFi
Subir
Deja una respuesta