
Qué datos no deberías usar como contraseña

Elegir una contraseña segura no consiste solamente en agregar una mayúscula, un número y un símbolo al final de una palabra. Muchas contraseñas aparentemente “fuertes” siguen siendo peligrosas porque están construidas con datos personales, fechas importantes, nombres conocidos, información pública, patrones repetidos o palabras fáciles de relacionar con la persona. Por eso es importante saber qué datos no deberías usar como contraseña, especialmente en cuentas importantes como correo electrónico, banco, redes sociales, servicios de pago, gestor de contraseñas, dominios y cuentas de trabajo.
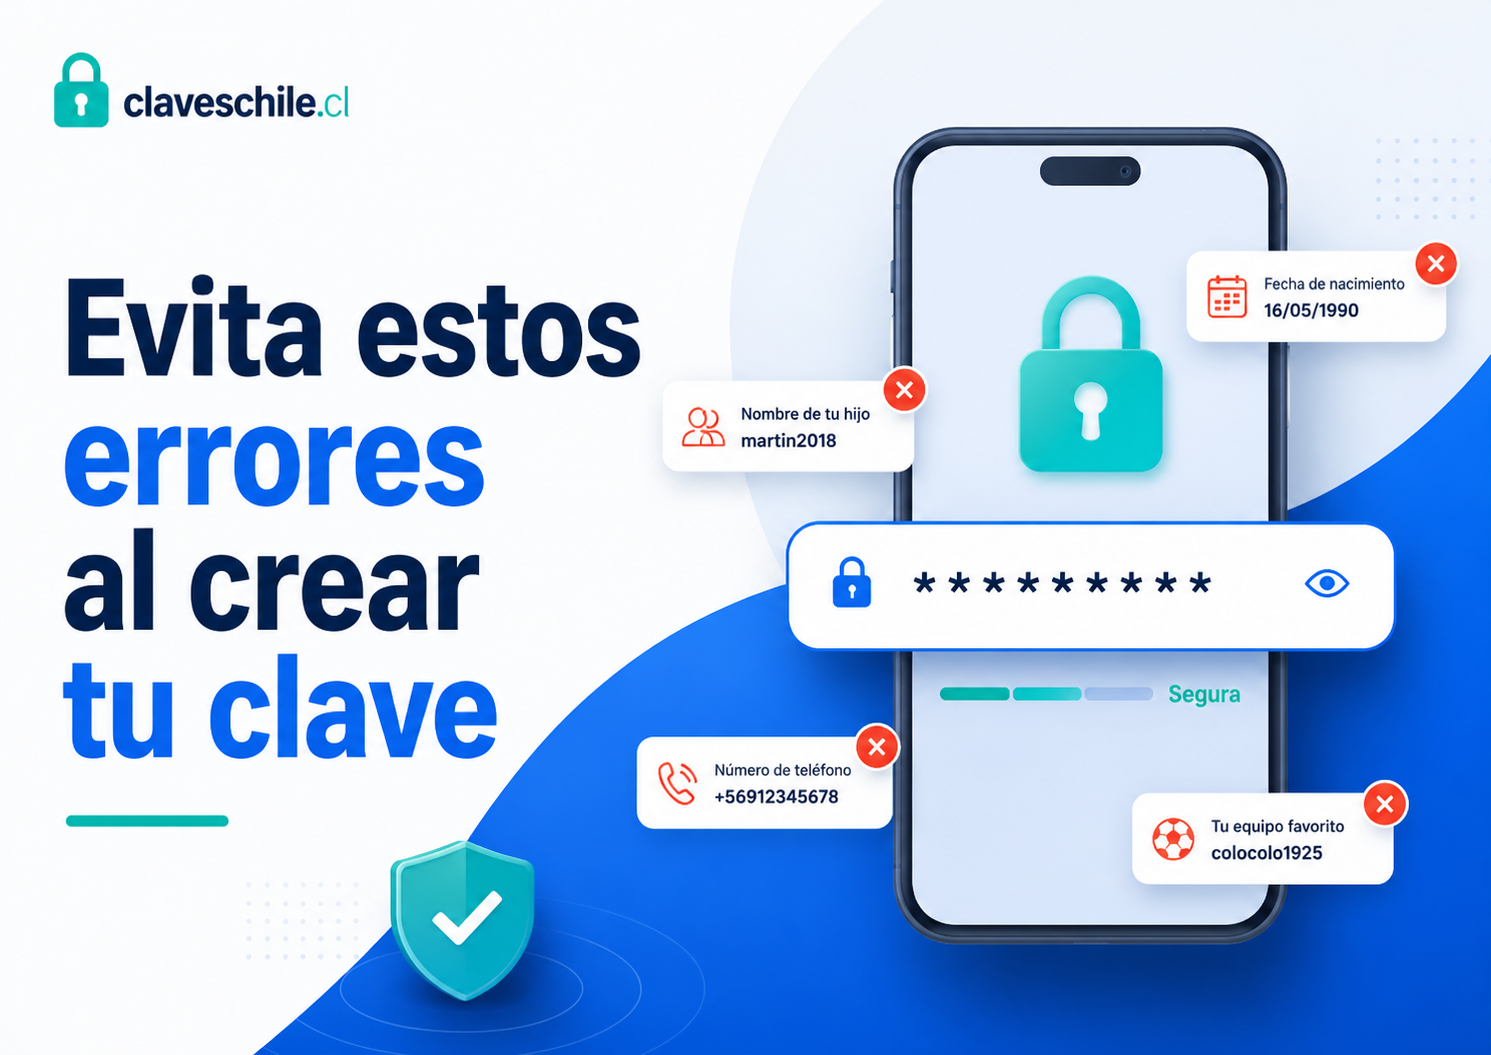
Una contraseña débil no siempre se ve débil. Por ejemplo, una clave con el nombre de tu mascota, tu año de nacimiento y un símbolo puede cumplir reglas básicas de algunos sitios, pero seguir siendo predecible. Lo mismo ocurre con contraseñas basadas en nombres de hijos, pareja, equipos deportivos, ciudades, apodos, números de teléfono, direcciones, RUT, fechas de aniversario, nombres de marcas, videojuegos o frases conocidas. Si el dato tiene relación contigo, con tus redes sociales, con tu historia personal o con información que otra persona podría conocer, no es una buena base para una contraseña.
El riesgo aumenta cuando la misma contraseña se usa en varias cuentas. Si usas una clave basada en un dato personal y además la repites en distintos servicios, una filtración o un intento de acceso puede causar un efecto dominó. Una cuenta aparentemente secundaria puede terminar afectando tu correo principal, redes sociales, banco o servicios donde guardas información sensible. Por eso, además de evitar datos personales, cada cuenta debería tener una contraseña única.
- Cómo saber si alguien tiene la contraseña de tu WiFi
- Cómo cambiar la contraseña del WiFi desde el router
- Cómo guardar contraseñas de forma segura en Chrome
- Cómo reconocer un correo falso antes de abrirlo
- Cómo crear una rutina mensual para cambiar contraseñas
En esta guía aprenderás qué datos no deberías usar como contraseña, por qué los datos personales son peligrosos, qué patrones conviene evitar, qué errores son comunes, cómo crear claves más seguras, cuándo usar un gestor de contraseñas, cómo revisar contraseñas comprometidas y qué hacer si ya usaste datos personales en tus claves actuales. El contenido está orientado a personas mayores de edad que quieren mejorar su seguridad digital de forma práctica, clara y responsable.
Para mejorar tu seguridad, usa contraseñas largas, únicas y difíciles de relacionar contigo. Puedes revisar tus claves guardadas en Google Password Manager, consultar consejos de CISA sobre contraseñas fuertes, revisar la guía de ANCI Chile sobre gestores de contraseñas y conocer las recomendaciones de NIST sobre reglas de contraseñas.
Índice
Por qué no deberías usar datos personales como contraseña
No deberías usar datos personales como contraseña porque muchos de esos datos son fáciles de descubrir, adivinar o probar en combinaciones automáticas. Una persona cercana puede conocer tu fecha de nacimiento, el nombre de tu mascota, tu apodo, tu ciudad, tu equipo favorito o el nombre de tu pareja. Un atacante desconocido también puede obtener pistas desde redes sociales, perfiles públicos, publicaciones antiguas, filtraciones de datos, comentarios, fotos, biografías, nombres de usuario o información publicada en internet.
El problema no es solo que alguien te conozca. También existen ataques automatizados que prueban millones de combinaciones comunes. Esos ataques no necesitan saber toda tu vida; basta con usar listas de contraseñas frecuentes, palabras populares, nombres, fechas y patrones habituales. Si tu contraseña sigue una estructura predecible, puede ser más débil de lo que parece.
Los datos personales son fáciles de relacionar contigo
Una contraseña basada en tu vida personal tiene una debilidad evidente: alguien puede relacionarla contigo. Si usas el nombre de tu perro, el año en que naciste, tu ciudad y un símbolo, puede parecer una clave privada, pero en realidad está construida con información que podría estar disponible para otras personas.
Las redes sociales aumentan este riesgo. Muchas personas publican fotos de mascotas, cumpleaños, viajes, parejas, hijos, lugares favoritos, trabajos, equipos deportivos y gustos personales. Esa información puede ser usada para adivinar contraseñas o respuestas de recuperación.
Los atacantes conocen los patrones humanos
Las personas tienden a crear contraseñas que puedan recordar. Por eso usan nombres, fechas, palabras conocidas y modificaciones simples. Por ejemplo, reemplazar una letra por un número, poner una mayúscula al inicio y agregar un signo al final. Estos patrones son conocidos y pueden ser probados automáticamente.
Una contraseña como una palabra personal con una mayúscula, un número y un símbolo puede cumplir requisitos visuales, pero no necesariamente es fuerte. La seguridad real depende de que sea larga, única y difícil de predecir.
Una contraseña personal puede ser vulnerable aunque tenga símbolos
Agregar símbolos no arregla una contraseña basada en información personal. Si la base de la clave es un nombre, fecha o palabra relacionada contigo, sigue siendo una contraseña predecible. La seguridad no está en decorar una palabra conocida, sino en crear una clave que no tenga relación evidente con tu identidad.
La contraseña no debe contar tu historia personal
Una buena contraseña no debería revelar gustos, fechas, nombres, lugares ni detalles de tu vida. Mientras menos relación tenga contigo, mejor. Por eso los gestores y generadores de contraseñas son útiles: crean claves que no dependen de tu memoria ni de tu información personal.
Datos personales que nunca conviene usar como contraseña
Existen datos que no deberían formar parte de una contraseña porque son demasiado obvios o fáciles de encontrar. Aunque los combines con números o símbolos, siguen siendo una mala base. La regla simple es esta: si el dato aparece en tus redes, documentos, conversaciones, recuerdos importantes o información pública, no lo uses como contraseña.
Tu nombre o apellido
Tu nombre, apellido, iniciales o combinaciones con tu nombre de usuario son malas opciones. También debes evitar versiones modificadas, diminutivos, apodos familiares, nombres con números al final o nombres escritos al revés. Si la contraseña incluye tu identidad directa, es más fácil de asociar contigo.
Esto aplica incluso si agregas símbolos. Una clave basada en tu nombre más un año o un signo sigue siendo predecible. Para cuentas importantes, nunca uses tu nombre como base.
Fecha de nacimiento
Las fechas de nacimiento son una de las opciones más comunes y peligrosas. Pueden aparecer en documentos, redes sociales, felicitaciones, perfiles antiguos, filtraciones o ser conocidas por personas cercanas. Evita usar día, mes, año o combinaciones parciales de tu nacimiento.
Tampoco conviene usar el año de nacimiento acompañado de una palabra. Muchas personas hacen eso para recordar fácilmente la clave, pero esa facilidad también la vuelve más predecible.
RUT, DNI, pasaporte o identificadores personales
No uses RUT, DNI, número de pasaporte, licencia, número de documento, número de serie o cualquier identificador personal como contraseña. Estos datos pueden estar en formularios, documentos, bases de datos, trámites o filtraciones. Además, son datos sensibles que no deberían reutilizarse como claves.
Número de teléfono
Tu número de teléfono puede ser conocido por contactos, servicios, tiendas, aplicaciones y plataformas. Usarlo como contraseña o parte de una contraseña es inseguro. También evita los últimos dígitos del teléfono, el número antiguo o combinaciones con prefijos.
Dirección de casa o ciudad
No uses tu dirección, comuna, ciudad, calle, número de casa, barrio o lugar donde creciste. Estos datos pueden ser conocidos por personas cercanas, aparecer en documentos o ser deducibles desde publicaciones y servicios.
Nombre de pareja, hijos o familiares
Los nombres de pareja, hijos, padres, hermanos, familiares o personas cercanas son malos candidatos para una contraseña. Aunque para ti sean fáciles de recordar, también pueden ser conocidos por otras personas o aparecer en redes sociales.
Nombre de mascotas
El nombre de una mascota es una de las opciones más usadas. Muchas personas publican fotos y nombres de sus mascotas en redes sociales. Si tu mascota aparece en publicaciones, comentarios o historias, no debería estar en tu contraseña.
Apodos o nombres de usuario
No uses tu nickname, gamer tag, nombre de streamer, nombre de cuenta, usuario de Instagram, canal de YouTube, nombre de Discord o cualquier apodo público. Estos datos están directamente vinculados contigo y pueden ser probados fácilmente.
Fechas y números que no deberías usar
Los números parecen una forma fácil de fortalecer una contraseña, pero muchas veces la debilitan cuando se usan de forma predecible. Fechas, años, secuencias y números personales son comunes en contraseñas débiles.
Años importantes
Evita usar años de nacimiento, graduación, matrimonio, inicio de relación, compra de casa, creación de una empresa, nacimiento de hijos o cualquier año importante para ti. Los años son fáciles de probar y suelen aparecer en muchas contraseñas.
Fechas de aniversario
Las fechas de aniversario pueden parecer privadas, pero muchas veces se comparten en redes sociales o son conocidas por personas cercanas. No uses días, meses o años de relaciones, matrimonios, viajes, eventos personales o celebraciones.
Números repetidos
Secuencias como números iguales repetidos, patrones simples o combinaciones fáciles son malas opciones. También debes evitar números como el mismo dígito varias veces, series ascendentes, series descendentes o patrones del teclado.
Secuencias conocidas
No uses secuencias como las primeras teclas del teclado, números consecutivos o combinaciones muy comunes. Estos patrones aparecen en listas de contraseñas frecuentes y son de las primeras opciones que se prueban en ataques automatizados.
Patrones de teclado
Las combinaciones basadas en teclas cercanas del teclado pueden parecer creativas, pero muchas son conocidas. Patrones horizontales, verticales o diagonales en el teclado no son buenas contraseñas.
Un número solo ayuda si no es predecible
Los números no son malos por sí mismos. El problema es usar números personales o patrones conocidos. En una contraseña generada aleatoriamente, los números pueden formar parte de una clave fuerte. En una contraseña inventada con datos personales, suelen volverla más predecible.
Palabras comunes que no deberías usar como contraseña
Las palabras comunes son peligrosas porque aparecen en diccionarios, listas de contraseñas filtradas y ataques automatizados. Una palabra común con una mayúscula y un símbolo al final no es suficiente para proteger una cuenta importante.
Palabras del diccionario
Evita usar palabras simples del diccionario, especialmente si son cortas. Palabras como objetos, colores, animales, emociones, deportes, marcas, comidas o lugares conocidos pueden ser probadas fácilmente.
Frases famosas
No uses frases de películas, canciones, libros, memes, refranes, citas motivacionales o expresiones populares. Aunque sean largas, si son conocidas pueden estar en listas o ser fáciles de asociar.
Nombres de marcas
Marcas de tecnología, autos, ropa, videojuegos, equipos deportivos, bancos, servicios de streaming o productos favoritos no son buenas bases para contraseñas. Si además publicas tus gustos, pueden ser más fáciles de deducir.
Equipos deportivos o clubes
El equipo favorito es un dato común en redes sociales. No uses nombres de clubes, jugadores, estadios, barras, ciudades deportivas o años relacionados con campeonatos como contraseña.
Videojuegos, personajes o sagas favoritas
Nombres de videojuegos, personajes, servidores, clases, héroes, mapas o sagas favoritas pueden ser fáciles de relacionar contigo si publicas o comentas sobre esos temas. No los uses como base para tus claves.
Datos públicos de redes sociales que no deberías usar
Las redes sociales pueden revelar más información de la que parece. Aunque no publiques tu contraseña, puedes publicar pistas que ayuden a adivinarla. Por eso, cualquier dato visible o deducible desde tus perfiles debería quedar fuera de tus claves.
Información de la biografía
No uses palabras que aparecen en tu biografía, descripción de perfil, nombre público, enlaces, frase personal, profesión o presentación. Si está visible en tu perfil, no debe estar en tu contraseña.
Fotos y nombres de personas cercanas
Las fotos familiares, publicaciones de pareja, cumpleaños, mascotas o amigos pueden dar pistas. Aunque no publiques nombres completos, los comentarios de otras personas pueden revelar información.
Ubicaciones frecuentes
Lugares donde vives, trabajas, estudias, viajas, entrenas o sales con frecuencia pueden aparecer en fotos, etiquetas, historias o publicaciones. No uses esos lugares como contraseña.
Intereses visibles
Si tus perfiles muestran claramente tus gustos musicales, equipos, juegos, películas, hobbies o comunidades, no uses esos temas como base de contraseña.
Lo que publicas puede convertirse en pista
Una contraseña segura no debería depender de información que otras personas pueden recolectar mirando tus perfiles. Mientras menos relación tenga con tu vida pública, mejor.
Datos laborales o de estudios que no deberías usar
Muchas personas usan datos laborales o académicos porque son fáciles de recordar. Sin embargo, esos datos también pueden estar disponibles para compañeros, clientes, instituciones, currículums, LinkedIn, correos, credenciales o documentos.
Nombre de empresa o institución
No uses el nombre de tu empresa, universidad, colegio, instituto, proyecto o lugar de trabajo. Tampoco lo combines con años o símbolos. Si alguien conoce tu empleo o estudios, puede probar esas combinaciones.
Cargo o profesión
Tu cargo, profesión, área laboral o especialidad no deberían formar parte de una contraseña. Estos datos pueden aparecer en LinkedIn, firmas de correo, sitios web o perfiles públicos.
Nombres de proyectos
Si trabajas en sitios web, empresas, marcas, dominios, canales o proyectos, no uses esos nombres como contraseñas. Un proyecto puede ser público o conocido por colaboradores, clientes y usuarios.
Códigos internos o nombres de sistemas
No uses nombres de sistemas internos, plataformas, servidores, carpetas, campañas o herramientas como contraseñas. Además de ser inseguro, puede exponer información del entorno laboral.
Datos de tus cuentas que no deberías reutilizar
Una contraseña no debe parecerse al nombre de usuario, correo, dominio o servicio donde se usa. Muchas personas crean claves relacionadas con la plataforma para recordarlas, pero eso crea patrones.
Correo electrónico
No uses partes de tu correo electrónico como contraseña. Evita usar el nombre antes del arroba, el dominio, iniciales o combinaciones del correo. El correo ya es conocido por el servicio y muchas veces por otras personas.
Contraseñas comunes que debes evitar
Existen contraseñas que son tan frecuentes que deberían evitarse siempre. Muchas listas de contraseñas comunes incluyen palabras simples, secuencias numéricas, patrones del teclado, nombres populares y combinaciones básicas. Los servicios modernos suelen bloquear algunas de estas claves, pero no todos lo hacen.
Contraseñas demasiado cortas
Las contraseñas cortas son más fáciles de probar. Aunque incluyan símbolos, una clave breve suele tener menos resistencia que una larga. Para cuentas importantes, prioriza longitud y unicidad.
Secuencias del teclado
Patrones como filas del teclado, números consecutivos o combinaciones repetidas son muy débiles. No los uses ni siquiera en cuentas secundarias, porque una cuenta secundaria puede estar vinculada a tu correo principal.
Palabras como contraseña, admin o usuario
Palabras relacionadas con acceso, administración o nombres genéricos son malas opciones.
Combinaciones con el año actual
Agregar el año actual a una palabra común es un patrón muy frecuente. Aunque parezca actualizado, sigue siendo predecible. Evita claves que mezclen una palabra simple con un año.
Por qué cambiar letras por números no basta
Reemplazar letras por números o símbolos es una técnica conocida. Muchas personas cambian la letra “a” por “@”, la “o” por “0”, la “i” por “1” o agregan signos al final. Aunque eso puede hacer que la clave se vea más compleja, no necesariamente la vuelve segura.
Los reemplazos comunes son predecibles
Los atacantes y herramientas automatizadas conocen esos reemplazos. Si una contraseña se basa en una palabra común o dato personal, cambiar algunas letras no elimina el problema.
La estructura sigue siendo la misma
Si la base de la contraseña es el nombre de tu mascota, tu equipo favorito o tu fecha de nacimiento, los reemplazos no cambian la debilidad principal. La clave sigue relacionada contigo.
Los símbolos al final son un patrón frecuente
Mucha gente pone un signo al final porque un sitio lo exige. Ese patrón es tan común que no aporta tanto como se piensa. Es mejor usar una contraseña larga, única y generada aleatoriamente.
La complejidad visual no siempre significa seguridad real
Una contraseña puede verse difícil y seguir siendo débil. Lo importante es que sea difícil de adivinar, no solo difícil de leer.
Qué datos evitar en preguntas de seguridad
Aunque muchas plataformas ya no usan preguntas de seguridad, algunas todavía las mantienen. Estas preguntas pueden ser peligrosas porque suelen basarse en datos personales: nombre de mascota, colegio, ciudad, madre, primer auto o lugar de nacimiento.
Respuestas que aparecen en redes sociales
Si la respuesta puede encontrarse en tus redes sociales, no es segura. No uses datos reales fáciles de conocer como colegio, ciudad, mascota o nombres familiares.
Respuestas conocidas por otras personas
Una pregunta de seguridad no debería tener una respuesta que familiares, amigos, ex parejas, compañeros o conocidos puedan saber.
Respuestas simples y directas
Si el sistema permite respuestas libres, puedes usar una respuesta larga y única guardada en un gestor de contraseñas. No tiene que ser la respuesta real, pero debes poder recuperarla de forma segura.
Preguntas que no puedes cambiar
Si un servicio obliga a usar preguntas inseguras, compensa con una contraseña fuerte, verificación en dos pasos y un correo de recuperación bien protegido.
Qué usar en lugar de datos personales
En vez de usar datos personales, lo mejor es usar contraseñas generadas o frases largas que no tengan relación evidente contigo. La opción más práctica para la mayoría de personas es usar un gestor de contraseñas con generador integrado.
Contraseñas generadas aleatoriamente
Una contraseña generada por un gestor puede incluir letras, números y símbolos sin seguir patrones humanos. Esto la hace difícil de adivinar y evita que dependa de tu memoria o datos personales.
- Cómo saber si alguien tiene la contraseña de tu WiFi
- Cómo cambiar la contraseña del WiFi desde el router
- Cómo guardar contraseñas de forma segura en Chrome
- Cómo reconocer un correo falso antes de abrirlo
- Cómo crear una rutina mensual para cambiar contraseñas
Frases largas no famosas
Para una contraseña que debas recordar, como la contraseña maestra de un gestor, puedes usar una frase larga y privada. No uses letras de canciones, citas famosas, refranes ni frases que hayas publicado. Debe ser fácil para ti, pero difícil de adivinar para otros.
Gestor de contraseñas
Un gestor permite tener una contraseña distinta para cada cuenta sin tener que recordarlas todas. CISA recomienda usar contraseñas fuertes y, idealmente, un gestor para generar y almacenar contraseñas únicas. ANCI Chile también recomienda gestores, especialmente cuando las claves almacenadas son aleatorias y largas.
Verificación en dos pasos
Además de una contraseña segura, activa verificación en dos pasos en cuentas importantes. Esta capa adicional ayuda a protegerte si una contraseña queda expuesta.
Cómo revisar si ya usaste datos personales en tus contraseñas
Si llevas años usando contraseñas creadas manualmente, es posible que algunas incluyan datos personales. Lo importante es revisarlas con orden y reemplazar primero las más importantes.
Revisa tus cuentas críticas
Empieza por correo principal, bancos, servicios de pago, redes sociales, gestor de contraseñas, cuentas laborales. Si alguna usa datos personales, cámbiala.
Usa un administrador de contraseñas
Herramientas como Google Password Manager pueden ayudarte a detectar contraseñas comprometidas, reutilizadas o débiles. También puedes usar un gestor dedicado con funciones de auditoría.
Busca patrones repetidos
Pregúntate si usas la misma base en varias cuentas. Si cambias solo el año, el símbolo o el nombre del sitio, estás usando un patrón. Reemplaza esas claves por contraseñas únicas.
Cambia primero lo más sensible
No necesitas cambiar cien contraseñas en un día. Empieza por las cuentas que podrían causar más daño si alguien entra. Luego avanza con servicios secundarios.
Qué hacer si una contraseña con datos personales se filtró
Si una contraseña basada en datos personales se filtró, debes actuar rápido. Esa clave no solo está expuesta: también puede revelar patrones que usas en otras cuentas. Si la repetiste o creaste variaciones, el riesgo aumenta.
Cambia la contraseña afectada
Entra al sitio oficial de la cuenta y cambia la contraseña por una nueva, larga y única. No uses una variación de la clave filtrada. No agregues solo otro número o símbolo.
Cambia otras cuentas parecidas
Si usaste esa misma contraseña o una versión parecida en otros servicios, cámbialas también. Prioriza correo, banco, redes sociales, servicios de pago y cuentas laborales.
Activa verificación en dos pasos
Si la cuenta permite verificación en dos pasos, actívala. Usa aplicación autenticadora, passkey o llave de seguridad si están disponibles.
Revisa sesiones activas
Después de cambiar la clave, revisa dispositivos conectados y cierra sesiones desconocidas. Esto es especialmente importante en correo, redes sociales y cuentas de administración.
Cómo crear una contraseña maestra sin datos personales
La contraseña maestra de un gestor es una de las pocas claves que probablemente debas recordar. Por eso debe ser fuerte, única y no basada en datos personales. No uses tu nombre, fecha, mascota, ciudad ni frase favorita.
Usa una frase larga privada
Puedes crear una frase larga que solo tenga sentido para ti, pero que no sea una frase famosa ni un dato real de tu vida. Debe ser suficientemente larga y difícil de relacionar contigo.
No uses frases publicadas
No uses una frase que hayas escrito en redes, una frase de tu biografía, un lema de tu canal, una cita de película o una letra de canción. Si está publicada o es conocida, no sirve como buena contraseña maestra.
No uses la contraseña maestra en otro sitio
La contraseña maestra debe ser exclusiva del gestor. No la uses en Gmail, banco, redes sociales ni ningún otro servicio.
Protege el gestor con MFA
Si el gestor permite autenticación multifactor, actívala. Guarda los códigos de recuperación en un lugar seguro y separado del gestor.
Errores comunes al elegir contraseñas
Muchos errores ocurren por comodidad. Las personas quieren recordar la contraseña, escribirla rápido o usar una misma estructura para todo. El problema es que esos mismos hábitos hacen que la clave sea más fácil de adivinar.
Usar una palabra personal con un año
Este es uno de los patrones más comunes. Una palabra relacionada contigo más un año no es una buena contraseña. Aunque agregues un símbolo, sigue siendo predecible.
Usar la misma base en varios sitios
Cambiar solo una parte según el sitio crea un patrón. Si alguien descubre una clave, podría adivinar las demás.
Guardar claves en notas visibles
Si guardas contraseñas en notas sin protección, capturas, chats o documentos simples, cualquier persona con acceso al dispositivo podría verlas.
No cambiar claves antiguas
Si una contraseña lleva años y está basada en datos personales, cámbiala. Prioriza cuentas importantes.
Confiar solo en símbolos
Los símbolos ayudan cuando forman parte de una contraseña larga y aleatoria. No solucionan una clave basada en información personal.
Buenas prácticas para elegir contraseñas sin datos personales
Elegir contraseñas seguras se vuelve más fácil cuando sigues reglas simples. No necesitas memorizar muchas claves ni crear fórmulas complicadas. Lo más importante es evitar datos personales, usar claves únicas y apoyarte en herramientas seguras.
Usa una contraseña diferente para cada cuenta
Cada cuenta debe tener una contraseña única. Así, si una se filtra, las demás no quedan expuestas automáticamente.
Usa un gestor de contraseñas
Un gestor puede crear y guardar contraseñas largas, aleatorias y únicas. Esto evita que tengas que inventarlas usando datos personales.
Activa verificación en dos pasos
La verificación en dos pasos agrega una capa extra. Aunque alguien consiga una contraseña, necesitará otro método para entrar.
Revisa contraseñas comprometidas
Usa herramientas de revisión para detectar claves expuestas, repetidas o débiles. Cambia las que aparezcan con problemas.
Actualiza métodos de recuperación
Asegúrate de que el correo y teléfono de recuperación sean tuyos. Una buena contraseña no sirve de mucho si la recuperación está mal configurada.
Checklist de datos que no deberías usar como contraseña
Revisa esta lista antes de crear o cambiar una contraseña:
- No uses tu nombre ni apellido.
- No uses fechas de nacimiento.
- No uses RUT, DNI, pasaporte ni documentos personales.
- No uses números de teléfono.
- No uses dirección, ciudad, comuna o barrio.
- No uses nombres de pareja, hijos o familiares.
- No uses nombres de mascotas.
- No uses apodos, usuario público o gamer tag.
- No uses nombres de empresas, colegios o proyectos.
- No uses el nombre del sitio donde inicias sesión.
- No uses el dominio de tu web como clave del hosting.
- No uses frases famosas, canciones o refranes.
- No uses equipos deportivos, marcas o videojuegos favoritos.
- No uses secuencias de teclado.
- No uses números repetidos o consecutivos.
- No uses palabras comunes con símbolos al final.
- No uses variaciones de una contraseña antigua.
- No uses la misma contraseña en varias cuentas.
Preguntas frecuentes sobre datos que no deberías usar como contraseña
Es malo usar mi fecha de nacimiento en una contraseña
Sí. La fecha de nacimiento puede ser conocida por personas cercanas, aparecer en redes sociales o formar parte de datos filtrados. No debería usarse como contraseña ni como parte de una contraseña.
Puedo usar el nombre de mi mascota si agrego símbolos
No es recomendable. Si el nombre de la mascota aparece en redes o lo conocen otras personas, sigue siendo una base débil aunque agregues símbolos o números.
Es seguro usar una frase larga
Puede ser seguro si la frase es larga, única, privada y no famosa. No debe ser una cita conocida, una letra de canción, un refrán ni algo que hayas publicado.
Qué hago si ya usé datos personales en mis contraseñas
Cambia primero las contraseñas de cuentas importantes: correo, banco, redes sociales, gestor de contraseñas, servicios de pago y cuentas laborales. Usa claves únicas y activa verificación en dos pasos.
Qué es mejor una contraseña complicada o una larga
Una contraseña larga, única y difícil de predecir suele ser mejor que una corta llena de símbolos. La longitud y la falta de patrones son fundamentales.
Debo usar un gestor de contraseñas
Es recomendable para la mayoría de personas. Un gestor ayuda a crear y guardar contraseñas únicas sin depender de datos personales ni repetir claves.
Qué hago si Google dice que una contraseña está comprometida
Cambia esa contraseña desde el sitio oficial. Si la misma clave se usaba en otros servicios, cámbiala también en esos lugares. No uses una variación de la contraseña filtrada.
Los datos que no deberías usar como contraseña son todos aquellos que pueden relacionarse contigo: nombre, apellido, fecha de nacimiento, RUT, DNI, teléfono, dirección, ciudad, mascota, pareja, familiares, apodos, redes sociales, equipos favoritos, marcas, videojuegos, empresas, colegios, dominios, frases famosas y patrones de teclado. Aunque agregues números o símbolos, si la base es personal o predecible, la contraseña sigue siendo débil.
La seguridad de una contraseña no depende de que se vea complicada, sino de que sea larga, única y difícil de adivinar. Una clave basada en datos personales puede ser descubierta por alguien cercano, deducida desde redes sociales o probada por herramientas automatizadas. Por eso, la mejor estrategia es evitar datos personales y usar contraseñas generadas aleatoriamente.
Para ordenar tus cuentas, empieza por lo más importante: correo principal, banco, redes sociales, gestor de contraseñas, servicios de pago y cuentas de trabajo. Cambia cualquier clave que use datos personales, activa verificación en dos pasos y revisa contraseñas comprometidas, débiles o reutilizadas.
Un gestor de contraseñas puede ayudarte a crear claves largas y únicas sin tener que memorizarlas todas. Así evitas caer en la tentación de usar nombres, fechas o patrones fáciles. La regla final es simple: una contraseña no debe contar nada sobre ti, no debe repetirse y no debe depender de información que otra persona pueda descubrir.
Cómo crear una contraseña maestra segura

Cómo revisar si tu router usa una contraseña débil
Cómo guardar códigos de recuperación sin perderlos
Cómo proteger archivos y documentos importantes
Cómo ordenar tus contraseñas sin guardarlas en notas
Subir
Deja una respuesta