
Cómo reconocer un correo falso antes de abrirlo
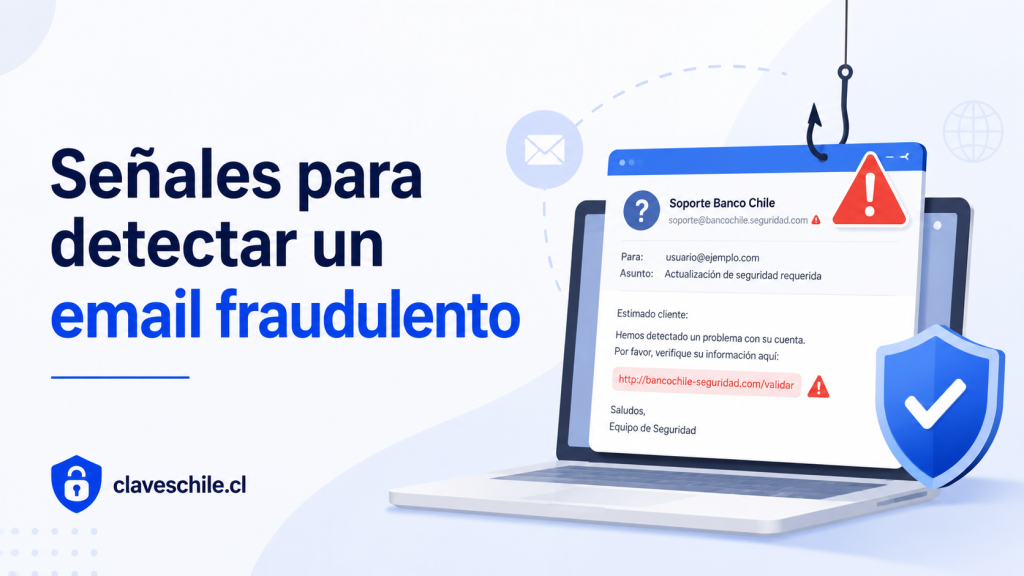
Reconocer un correo falso antes de abrirlo es una habilidad esencial para cualquier persona mayor de edad que utiliza internet, banca en línea, redes sociales, servicios de correo, plataformas de pago, tiendas digitales o aplicaciones de trabajo. Hoy gran parte de las estafas digitales comienza con un mensaje aparentemente normal: un aviso de seguridad, una factura, una encomienda, una notificación bancaria, una alerta de inicio de sesión, una promoción, un documento compartido o una solicitud urgente.
El problema es que muchos correos falsos ya no parecen descuidados. Algunos usan logos reales, colores similares a los de empresas conocidas, nombres de bancos, asuntos convincentes, mensajes bien escritos y enlaces que a primera vista parecen legítimos. Por eso, abrir un correo sin revisar detalles básicos puede exponerte a phishing, robo de contraseñas, descarga de archivos maliciosos, suplantación de identidad, fraude bancario o pérdida de acceso a cuentas importantes.
La buena noticia es que no necesitas ser experto en ciberseguridad para detectar señales de alerta. Antes de abrir un correo, puedes revisar el remitente, el asunto, la vista previa, el dominio, el contexto, el tono del mensaje y la coherencia de la solicitud. Esta revisión toma pocos segundos y puede evitar problemas graves.
- Dónde ver las contraseñas guardadas en Google paso a paso
- Cómo ver tus contraseñas guardadas sin poner en riesgo tu cuenta
- Claves de Google: cómo revisarlas, cambiarlas y protegerlas
- Cómo cambiar la contraseña de Gmail si sospechas que alguien entró
En este artículo aprenderás cómo identificar un correo fraudulento antes de abrirlo, qué señales mirar en la bandeja de entrada, cómo diferenciar un remitente real de uno falso, qué hacer con correos sospechosos, cómo proteger tu cuenta de correo y qué pasos seguir si crees que ya interactuaste con un mensaje peligroso.
Este contenido es informativo y está orientado a personas mayores de edad. Si recibes un correo relacionado con bancos, tarjetas, claves, pagos, encomiendas, documentos legales o acceso a cuentas, verifica siempre desde canales oficiales antes de abrir enlaces o descargar archivos.
Índice
Qué significa reconocer un correo falso antes de abrirlo
Reconocer un correo falso antes de abrirlo significa observar la información visible en la bandeja de entrada antes de entrar al mensaje completo. Muchas veces puedes detectar riesgos sin hacer clic en el correo, solo mirando el nombre del remitente, la dirección visible, el asunto, la primera línea del mensaje, la hora de envío, el idioma, el contexto y el tipo de solicitud.
Esta revisión previa es importante porque algunos correos pueden contener enlaces peligrosos, imágenes de seguimiento, archivos adjuntos maliciosos o instrucciones diseñadas para presionarte. Aunque abrir un correo no siempre causa daño por sí solo, el riesgo aumenta cuando haces clic, descargas archivos, habilitas contenido, respondes con datos privados o ingresas contraseñas en páginas externas.
La idea no es vivir con miedo a cada correo, sino aprender a filtrar. Un correo legítimo normalmente tiene coherencia: viene de un remitente reconocible, usa un dominio oficial, habla de algo que esperabas, no exige datos sensibles por respuesta y no presiona con amenazas exageradas. Un correo falso, en cambio, suele combinar urgencia, enlaces raros, archivos inesperados, saludos genéricos, dominios sospechosos o solicitudes que no corresponden.
La revisión previa como primera barrera de seguridad
La primera barrera no es el antivirus, el navegador ni el filtro de spam. La primera barrera eres tú mirando con calma. Los filtros de correo ayudan, pero ningún sistema detecta todo. Algunos mensajes fraudulentos logran pasar y llegan a la bandeja principal. Por eso, la revisión humana sigue siendo clave.
Antes de abrir un correo, pregúntate: ¿conozco al remitente?, ¿esperaba este mensaje?, ¿el asunto tiene sentido?, ¿me está asustando para que actúe rápido?, ¿me promete algo demasiado bueno?, ¿parece venir de una empresa donde tengo cuenta?, ¿la vista previa pide abrir un enlace o descargar un archivo?
Ejemplo de revisión previa
Imagina que recibes un correo con el asunto “Tu cuenta será suspendida hoy”. Antes de abrirlo, miras el remitente y notas que el nombre dice “Soporte de seguridad”, pero la dirección visible tiene un dominio extraño. También ves en la vista previa una frase como “ingresa ahora para evitar el bloqueo”. Esa combinación de urgencia, amenaza y remitente dudoso ya es suficiente para tratar el correo como sospechoso.
Por qué llegan correos falsos a la bandeja de entrada
Los correos falsos llegan porque los atacantes envían campañas masivas o dirigidas con la esperanza de que algunas personas reaccionen sin verificar. Pueden usar bases de datos filtradas, correos publicados en internet, formularios antiguos, registros de tiendas, listas de marketing o direcciones obtenidas mediante programas automáticos.
Recibir un correo falso no significa necesariamente que tu cuenta esté hackeada. Muchas veces solo significa que tu dirección de correo está en alguna lista. Sin embargo, si comienzas a recibir correos de recuperación de contraseña, códigos que no pediste, alertas de inicio de sesión o mensajes personalizados con datos reales, conviene revisar la seguridad de tus cuentas.
Correos enviados de forma masiva
En los ataques masivos, el mismo mensaje se envía a miles o millones de personas. El correo puede decir que pertenece a un banco, una tienda, una empresa de encomiendas o una plataforma conocida. Aunque muchas personas no tengan relación con esa empresa, algunas sí la tendrán y podrían caer.
Por ejemplo, si un atacante envía un correo falso supuestamente de una empresa de despacho, algunas personas estarán esperando paquetes y sentirán que el mensaje es real. Esa coincidencia aumenta el riesgo.
Correos personalizados o dirigidos
En otros casos, el atacante personaliza el mensaje con tu nombre, empresa, cargo, ciudad, sitio web o información pública. Esto hace que el correo parezca más real. Este tipo de ataque puede ser más peligroso porque no se ve genérico.
Un correo dirigido puede mencionar una supuesta factura, un dominio web, una cuenta de hosting, una solicitud de cliente o un documento relacionado con tu actividad. Aunque el mensaje tenga datos reales, eso no garantiza que sea legítimo.
Correos que usan suplantación de identidad
La suplantación de identidad por correo, también conocida como email spoofing, consiste en hacer que un mensaje parezca enviado por una persona, empresa o entidad confiable. A veces el nombre visible es falso, y otras veces el atacante intenta falsificar detalles técnicos del correo.
INCIBE explica que el email spoofing busca enmascarar la dirección original del atacante para aparentar que el mensaje proviene de alguien confiable. Puedes revisar más información en INCIBE sobre email spoofing.
Señales visibles en la bandeja de entrada
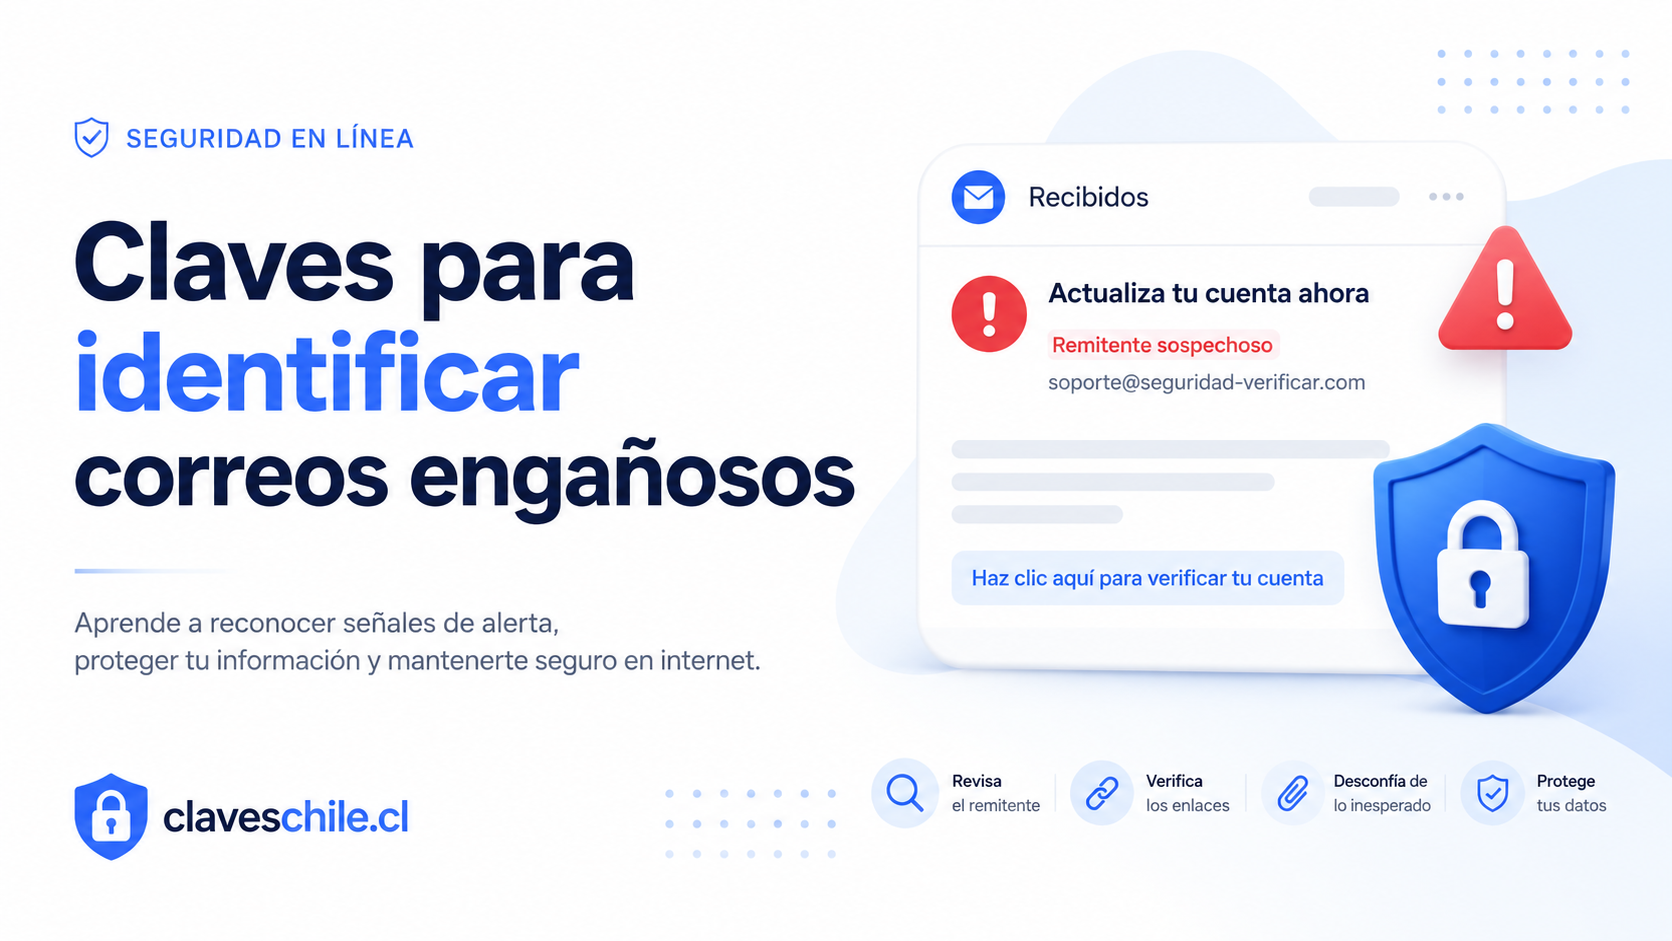
Antes de abrir un correo, la bandeja de entrada ya muestra varias pistas. No siempre aparecen todas, pero muchas veces tienes suficiente información para sospechar. Lo importante es no mirar solo el nombre del remitente, porque ese nombre puede ser engañoso.
Nombre del remitente demasiado genérico
Un correo falso puede venir desde nombres como “Soporte”, “Seguridad”, “Atención al cliente”, “Departamento de pagos”, “Equipo técnico”, “Notificaciones”, “Administrador”, “Servicio online” o “Centro de ayuda”. Estos nombres son genéricos y pueden usarse para simular autoridad.
Un nombre genérico no siempre significa estafa, pero sí exige revisar la dirección completa. Si el asunto además es urgente o pide una acción sensible, aumenta la sospecha.
Dirección de correo que no coincide con la empresa
El detalle más importante suele estar en la dirección real del remitente. Un correo puede mostrar “Banco Seguro”, pero al revisar la dirección aparece un dominio gratuito, desconocido o mal escrito. También puede aparecer un dominio largo que intenta parecer oficial.
Por ejemplo, si una supuesta entidad bancaria escribe desde una dirección terminada en un dominio que no corresponde al banco, el mensaje debe ser tratado con cuidado. Las empresas serias suelen usar dominios propios y canales oficiales.
Asunto con amenaza o presión
Los asuntos falsos suelen usar miedo o urgencia. Algunas frases comunes son “cuenta bloqueada”, “último aviso”, “pago rechazado”, “actividad sospechosa”, “verificación obligatoria”, “deuda pendiente”, “documento urgente”, “acceso suspendido”, “confirma ahora” o “tu cuenta será eliminada”.
La presión busca que abras el correo sin pensar. Cuando un asunto intenta asustarte, no lo abras impulsivamente. Primero revisa remitente, dirección, contexto y vista previa.
Promesas demasiado buenas para ser reales
Otro grupo de correos falsos usa premios, bonos, devoluciones, cupones, descuentos extremos, herencias, inversiones rápidas o regalos exclusivos. El objetivo es despertar curiosidad o deseo.
Si no participaste en ningún concurso, no solicitaste un bono, no esperabas una devolución y no tienes relación con la entidad que supuestamente te escribe, es mejor no abrir el correo.
Vista previa con errores o frases extrañas
La vista previa permite leer las primeras palabras sin abrir el mensaje completo. Allí puedes detectar frases mal traducidas, saludos genéricos, errores de ortografía, palabras raras o solicitudes sospechosas.
Sin embargo, un correo bien escrito también puede ser falso. La redacción es solo una pista más. No debe ser el único criterio.
Cómo analizar el remitente sin abrir el correo
El remitente es uno de los elementos más importantes para reconocer un correo falso. Aun así, muchos usuarios solo miran el nombre visible y no la dirección real. Ese es un error común.
Nombre visible y dirección real no son lo mismo
El nombre visible es lo que aparece en la bandeja de entrada como si fuera la identidad del remitente. Puede decir “Netflix”, “Banco”, “Google”, “Microsoft”, “Correos”, “Soporte técnico” o el nombre de una persona conocida. Pero ese texto puede configurarse fácilmente.
La dirección real es el correo completo desde donde se envió el mensaje. Para revisarla, normalmente debes tocar o pasar el cursor sobre el nombre del remitente, según el servicio de correo que uses. Si no coincide con el dominio oficial, sospecha.
Dominios parecidos al original
Los atacantes suelen usar dominios parecidos a los reales. Pueden agregar guiones, cambiar letras, usar palabras como “seguridad”, “soporte”, “cliente”, “login”, “verificacion”, “pagos” o “actualizacion”. También pueden usar extensiones poco comunes o subdominios largos.
Un dominio parecido no es el dominio oficial. Por ejemplo, que aparezca el nombre de una marca dentro de una dirección no significa que pertenezca a esa marca. Debes identificar el dominio principal real.
Correos desde servicios gratuitos
Si una supuesta empresa grande te escribe desde una cuenta gratuita o desde un dominio personal extraño, es una señal de alerta. Bancos, plataformas de pago, servicios de correo, tiendas importantes e instituciones públicas suelen usar dominios oficiales.
Esto no quiere decir que todo correo desde un servicio gratuito sea peligroso. Una persona natural puede escribirte desde Gmail, Outlook o Yahoo. Pero una entidad formal que pide datos sensibles no debería hacerlo desde una dirección improvisada.
Remitentes que imitan a contactos conocidos
Un correo puede parecer enviado por alguien que conoces, pero venir desde una dirección diferente. También puede existir suplantación del nombre visible. Si el mensaje de un contacto conocido se ve raro, pide dinero, adjunta un archivo inesperado o usa un tono extraño, confirma por otro canal antes de abrir o descargar.
INCIBE recomienda tener precaución incluso ante correos que parecen venir de contactos conocidos cuando la petición es inusual. Puedes leer más en INCIBE sobre correos que parecen enviados por alguien conocido.
Cómo evaluar el asunto antes de abrir el mensaje
El asunto está diseñado para que abras el correo. En mensajes legítimos, el asunto suele informar. En correos fraudulentos, muchas veces intenta manipular.
Asuntos que generan miedo
Los atacantes usan asuntos alarmantes porque el miedo reduce la capacidad de analizar. Si el correo dice que tu cuenta será bloqueada, que detectaron actividad ilegal, que debes pagar una deuda urgente o que perderás acceso a un servicio, respira antes de abrir.
Una entidad real normalmente permite verificar el estado de tu cuenta desde la aplicación oficial o el sitio oficial. No necesitas usar el enlace del correo.
Asuntos que simulan trámites o documentos
Muchos correos falsos usan asuntos como “factura pendiente”, “comprobante adjunto”, “orden de compra”, “liquidación”, “notificación legal”, “citación”, “documento tributario” o “contrato para revisión”. Estos temas parecen serios y pueden convencerte de abrir un archivo.
Antes de abrir, pregúntate si esperabas ese documento. Si no lo esperabas, verifica con la persona o entidad por otro canal.
Asuntos con errores de idioma
Un asunto con palabras raras, mala traducción o errores evidentes puede ser una señal. Pero no todos los correos falsos tienen errores. Algunos están muy bien redactados. Por eso, combina esta señal con la revisión del remitente y el contexto.
Asuntos que prometen beneficios rápidos
Los asuntos sobre premios, bonos, regalos, cupones, dinero retenido, herencias, inversiones o devoluciones pueden ser engaños. Si el beneficio aparece sin que tú hayas hecho nada para recibirlo, conviene sospechar.
Cómo usar la vista previa del correo de forma segura
La vista previa permite leer una parte del mensaje sin abrirlo completo. En muchos servicios de correo aparece debajo del asunto o al costado. Bien usada, ayuda a detectar correos falsos.
Busca saludos genéricos
Mensajes que empiezan con “Estimado usuario”, “Querido cliente”, “Titular de cuenta”, “Estimado beneficiario” o “Hola cliente” pueden ser genéricos. Las empresas reales también pueden usar saludos generales, pero si además el correo pide datos o acciones urgentes, hay que sospechar.
Observa si pide una acción inmediata
Si la vista previa dice “haz clic ahora”, “ingresa tus datos”, “confirma tu contraseña”, “descarga el archivo”, “paga antes de que expire” o “responde con el código”, el riesgo aumenta.
Detecta incoherencias en el contexto
Si no tienes cuenta en esa empresa, no esperas un paquete, no hiciste una compra, no solicitaste un crédito o no tienes relación con el supuesto remitente, no abras el correo por curiosidad. La curiosidad es uno de los anzuelos más usados.
Correos falsos de bancos y tarjetas
Los correos bancarios falsos son especialmente peligrosos porque buscan claves, códigos, datos de tarjetas o acceso a cuentas. Pueden parecer urgentes y profesionales.
Alertas de bloqueo de cuenta
Un correo puede decir que tu cuenta bancaria será bloqueada por seguridad y pedirte ingresar a un enlace para confirmar identidad. Este tipo de mensaje debe tratarse con mucho cuidado. En vez de abrir el correo, entra directamente a la app del banco o llama al número oficial.
Supuestas compras no reconocidas
Otra técnica es decir que se realizó una compra sospechosa y que debes hacer clic para rechazarla. Esto aprovecha el miedo a perder dinero. Si recibes algo así, no uses el enlace. Revisa los movimientos desde la aplicación oficial.
Solicitudes de claves o códigos
Nunca entregues claves, códigos SMS, coordenadas, token, PIN, CVV o datos completos de tarjeta por correo. La FTC advierte que los estafadores usan correos y mensajes para intentar robar contraseñas, números de cuenta y otros datos sensibles. Puedes revisar su guía en FTC sobre cómo reconocer y evitar phishing.
Correos falsos de encomiendas y entregas
Los correos sobre paquetes son muy comunes porque muchas personas compran por internet. Un mensaje falso puede decir que falta pagar envío, que la dirección está incompleta o que el paquete está retenido.
Mensajes de pago pendiente
Si el correo dice que debes pagar una pequeña cantidad para liberar una encomienda, no hagas clic desde el mensaje. Entra al sitio oficial de la empresa de despacho y revisa el seguimiento con el número real de envío.
Archivos de seguimiento falsos
Algunos correos adjuntan supuestas etiquetas, comprobantes o documentos de despacho. Si no esperabas ese archivo, no lo abras. Los adjuntos pueden contener malware o enlaces peligrosos.
Direcciones de envío incompletas
Un correo que afirma que tu dirección está incompleta puede pedirte ingresar datos personales. Antes de responder, verifica si realmente existe una compra asociada y revisa desde la plataforma donde compraste.
Correos falsos de servicios de streaming y redes sociales
Las plataformas de streaming, redes sociales y cuentas digitales son objetivos frecuentes. Los atacantes intentan robar accesos para vender cuentas, cambiar contraseñas, publicar estafas o llegar a tus contactos.
Supuestas suspensiones de cuenta
Un correo puede decir que tu cuenta será suspendida por falta de pago, actividad sospechosa o infracción de normas. Antes de abrirlo, revisa el remitente y la vista previa. Luego entra directamente a la app oficial para verificar.
Falsas verificaciones de identidad
Mensajes que prometen verificar tu cuenta, recuperar seguidores, evitar cierres o activar beneficios especiales pueden ser phishing. Las redes sociales importantes suelen mostrar alertas dentro de la propia plataforma.
Mensajes sobre derechos de autor
Creadores de contenido, administradores de páginas y dueños de sitios web pueden recibir correos falsos sobre copyright, denuncias o eliminación de cuenta. Si el correo te presiona para iniciar sesión desde un enlace externo, sospecha.
Correos falsos de soporte técnico
Los correos de soporte técnico falsos buscan asustarte con supuestos virus, problemas en el computador, vencimiento de licencias o acceso no autorizado. Pueden pedirte llamar a un número, instalar una herramienta o permitir acceso remoto.
Alertas falsas de virus
Un correo que dice que tu computador está infectado y te pide llamar a un número o descargar una herramienta debe ser tratado con sospecha. Las empresas legítimas no suelen contactarte de forma inesperada para decirte que tu equipo tiene un problema.
Solicitudes de acceso remoto
Nunca permitas acceso remoto a tu computador por un correo inesperado. Un atacante con acceso remoto puede ver archivos, instalar programas, robar contraseñas o controlar tus cuentas.
Falsos cobros de antivirus o licencias
Algunos correos dicen que se renovó una licencia y que debes llamar para cancelar el cobro. La llamada puede llevarte a una estafa de soporte técnico. Verifica siempre desde la cuenta oficial del servicio.
Archivos adjuntos que conviene mirar con cuidado
Los adjuntos son una de las señales más importantes. No todo archivo adjunto es peligroso, pero un archivo inesperado puede ser el inicio de un ataque.
Documentos de Office con macros
Los documentos que piden habilitar macros, contenido activo o edición para ver el contenido deben generar alerta. Las macros pueden usarse para ejecutar instrucciones maliciosas.
Archivos comprimidos
Archivos ZIP, RAR u otros comprimidos pueden ocultar ejecutables o documentos maliciosos. Si el correo viene de un remitente desconocido o el asunto es raro, no descargues el archivo.
Archivos ejecutables
Archivos con extensiones ejecutables no deberían abrirse desde correos inesperados. Si un mensaje te pide instalar algo para ver una factura, rastrear un paquete o validar una cuenta, sospecha.
PDF con enlaces internos
Un PDF puede contener enlaces a páginas falsas. Aunque el archivo parezca menos peligroso que un ejecutable, igual puede dirigir a sitios fraudulentos. Verifica el origen antes de abrir o hacer clic dentro del documento.
Cómo revisar enlaces sin abrir el correo completo
Si el correo ya está visible en una vista de lectura o si el servicio muestra enlaces en la vista previa, debes analizarlos con cuidado. El objetivo es no hacer clic impulsivamente.
El texto del enlace puede mentir
Un botón puede decir “Entrar al sitio oficial”, pero llevar a otro dominio. El texto visible no garantiza el destino. En computador, puedes pasar el cursor sobre el enlace sin hacer clic para ver la dirección real. En celular, puedes mantener presionado el enlace para previsualizarlo, cuidando de no abrirlo accidentalmente.
El dominio principal es lo más importante
Los atacantes pueden crear enlaces largos para esconder el dominio real. Debes identificar la parte principal de la dirección. Que aparezca el nombre de una marca en alguna parte del enlace no significa que sea oficial.
Cuidado con enlaces acortados
Los enlaces acortados ocultan el destino. Pueden ser útiles en campañas legítimas, pero en correos sensibles son una señal para verificar más. Si el correo habla de dinero, cuentas, claves, pagos o documentos importantes, evita enlaces acortados.
Qué hacer si el correo parece real pero tienes dudas
No todos los correos sospechosos son obviamente falsos. Algunos parecen reales y generan dudas razonables. En esos casos, lo correcto es verificar sin usar el enlace del correo.
Entra desde la aplicación oficial
Si el correo parece ser de un banco, tienda, red social o servicio digital, abre la aplicación oficial instalada en tu dispositivo. Revisa allí si existe una alerta real.
Escribe la dirección manualmente
Otra opción es abrir el navegador y escribir tú mismo la dirección oficial. No uses el botón del correo. Esta práctica evita caer en páginas clonadas.
Llama a un número oficial
Si el mensaje habla de pagos, tarjetas, cuentas bloqueadas o movimientos desconocidos, llama al número oficial publicado en el sitio de la empresa o en tu tarjeta. No llames a números incluidos en el correo sospechoso.
Consulta fuentes de seguridad
Para información general sobre ciberseguridad en Chile, puedes revisar el CSIRT de Gobierno. Para orientación internacional sobre phishing, puedes revisar INCIBE sobre phishing.
Errores comunes antes de abrir un correo falso
Muchos ataques funcionan porque las personas cometen pequeños errores bajo presión. Conocerlos ayuda a evitarlos.
Confiar solo en el logo
Un logo se puede copiar fácilmente. El diseño visual no demuestra autenticidad. Revisa el dominio, el remitente y el contexto.
Abrir por curiosidad
La curiosidad es peligrosa cuando el asunto menciona deudas, fotos, documentos, denuncias, premios o secretos. Si no esperabas el correo, no lo abras solo para mirar.
No revisar la dirección completa
Mirar solo el nombre visible del remitente es insuficiente. Debes revisar la dirección completa, especialmente si el correo pide acciones sensibles.
Responder para preguntar si es real
No respondas al mismo correo sospechoso. Si es falso, podrías confirmar que tu dirección está activa o continuar la conversación con el atacante. Verifica por otro canal.
Descargar archivos sin confirmar
Un archivo inesperado debe tratarse con cuidado, aunque venga de alguien conocido. Si el mensaje no calza con la forma habitual de comunicarse de esa persona, confirma antes.
Cómo configurar tu correo para reducir riesgos
Además de revisar manualmente, puedes fortalecer la configuración de tu cuenta para reducir la exposición a correos falsos.
Activa filtros de spam y phishing
No desactives los filtros de seguridad del correo. Gmail, Outlook y otros servicios tienen sistemas que detectan mensajes peligrosos, pero necesitan que los usuarios también reporten correos sospechosos.
Google ofrece recomendaciones para evitar y denunciar correos de phishing en Gmail en su página oficial: Ayuda de Gmail sobre phishing.
Usa verificación en dos pasos
La verificación en dos pasos protege tu cuenta incluso si alguien consigue tu contraseña. Para cuentas importantes, conviene usar una aplicación autenticadora o una llave de seguridad cuando el servicio lo permita.
Revisa métodos de recuperación
Tu correo de recuperación y número de teléfono deben estar actualizados. Si un atacante cambia esos datos, puede intentar quedarse con tu cuenta.
Cierra sesiones desconocidas
Revisa los dispositivos conectados a tu cuenta de correo. Si ves sesiones que no reconoces, ciérralas y cambia la contraseña.
Cómo reportar un correo falso
Reportar correos falsos ayuda a mejorar los filtros y puede proteger a otras personas. No basta con eliminar el mensaje si claramente es phishing.
Reportar en Gmail
En Gmail puedes abrir el menú del mensaje y usar la opción para reportar phishing. También puedes marcarlo como spam si corresponde. Evita descargar archivos o hacer clic en enlaces antes de reportarlo.
Reportar en Outlook
Microsoft ofrece opciones para reportar phishing y comportamiento sospechoso en Outlook. Puedes revisar su guía oficial en Microsoft sobre phishing en Outlook.
Reportar a la empresa suplantada
Muchas empresas tienen canales para reportar correos falsos. Si el mensaje suplanta a un banco, plataforma o tienda, busca en su sitio oficial cómo reportar phishing. No uses datos de contacto incluidos en el correo sospechoso.
Qué hacer si abriste un correo falso por error
Abrir un correo sospechoso no siempre significa que ya fuiste víctima. El riesgo depende de lo que hiciste después. Lo importante es no entrar en pánico y cortar la interacción.
Si solo lo abriste
Cierra el correo. No hagas clic en enlaces. No descargues archivos. No respondas. Márcalo como phishing o spam.
Si hiciste clic en un enlace
Cierra la página. No ingreses datos. Si el sitio descargó algo automáticamente, no abras el archivo. Elimínalo y revisa tu dispositivo con herramientas de seguridad confiables.
Si ingresaste tu contraseña
Cambia la contraseña inmediatamente desde el sitio oficial. Si usabas la misma clave en otros servicios, cámbiala también. Activa verificación en dos pasos y revisa sesiones activas.
Si entregaste datos bancarios
Comunícate con tu banco o emisor de tarjeta por canales oficiales. Solicita bloqueo preventivo si corresponde y revisa movimientos. Guarda capturas del correo, enlace, fecha y hora.
Si descargaste y abriste un archivo
Desconecta el equipo de internet si notas comportamiento extraño, ejecuta un análisis de seguridad y cambia contraseñas desde otro dispositivo confiable. Si es un equipo de trabajo, avisa al encargado de soporte o seguridad.
Ejemplos prácticos de correos falsos
Los ejemplos ayudan a reconocer patrones. No todos los correos falsos serán iguales, pero muchos comparten señales.
Ejemplo de falso banco
Asunto: “Tu cuenta será bloqueada por seguridad”. Remitente visible: “Banco Atención Cliente”. Vista previa: “Debes validar tus datos antes de que termine el día”. Señales de alerta: amenaza urgente, remitente genérico, posible enlace externo, solicitud de validación de datos.
Ejemplo de falsa encomienda
Asunto: “Entrega retenida por dirección incompleta”. Remitente visible: “Servicio de despacho”. Vista previa: “Paga el costo pendiente para liberar tu paquete”. Señales de alerta: pago inesperado, urgencia, posible enlace a página falsa, falta de datos claros sobre la compra.
Ejemplo de falsa red social
Asunto: “Tu cuenta será eliminada por infracción”. Remitente visible: “Centro de soporte”. Vista previa: “Apela la decisión iniciando sesión aquí”. Señales de alerta: amenaza de cierre, enlace de inicio de sesión, ausencia de notificación dentro de la app oficial.
Ejemplo de falso documento laboral
Asunto: “Factura pendiente de pago”. Remitente visible: nombre de una persona desconocida. Vista previa: “Revisa el documento adjunto y confirma recepción”. Señales de alerta: archivo inesperado, falta de relación previa, presión para abrir adjunto.
- Dónde ver las contraseñas guardadas en Google paso a paso
- Cómo ver tus contraseñas guardadas sin poner en riesgo tu cuenta
- Claves de Google: cómo revisarlas, cambiarlas y protegerlas
- Cómo cambiar la contraseña de Gmail si sospechas que alguien entró
Lista rápida para reconocer un correo falso antes de abrirlo
Antes de abrir un correo dudoso, revisa esta lista. Si varias señales coinciden, es mejor no abrirlo y verificar por otro canal.
- El remitente usa un nombre genérico.
- La dirección real no coincide con la empresa.
- El asunto usa urgencia, miedo o amenaza.
- La vista previa pide hacer clic, pagar o confirmar datos.
- No esperabas el mensaje ni el documento.
- Promete un premio, bono o beneficio inesperado.
- Viene con archivo adjunto sospechoso.
- El mensaje parece de una empresa donde no tienes cuenta.
- La redacción se ve extraña o demasiado alarmante.
- El correo pide claves, códigos, datos bancarios o información privada.
Hábitos seguros para revisar el correo todos los días
La seguridad mejora cuando creas hábitos simples. No necesitas revisar cada correo durante varios minutos, pero sí debes aplicar más cuidado cuando el mensaje involucra datos, dinero, claves o archivos.
Revisa primero remitente y asunto
Antes de abrir mensajes importantes, mira quién lo envía y qué asunto usa. Si algo no calza, detente.
No abras correos sensibles cuando estás apurado
Muchos errores ocurren por revisar el correo rápido, desde el celular, con sueño o bajo presión. Si el mensaje habla de dinero o seguridad, revísalo con calma.
Usa marcadores para sitios importantes
Guarda en favoritos las páginas de bancos, correo, hosting, dominios, servicios de pago y redes sociales. Así evitas depender de enlaces recibidos por correo.
Separa correos importantes y registros secundarios
Usa un correo principal para cuentas críticas y otro para registros menos importantes. Esto reduce el ruido y facilita detectar mensajes extraños.
Fuentes oficiales y enlaces útiles
Para reforzar la información de seguridad, puedes revisar estas fuentes oficiales y guías de apoyo:
- FTC: cómo reconocer y evitar estafas de phishing
- Gmail: evitar y denunciar correos de phishing
- Microsoft Outlook: phishing y comportamiento sospechoso
- INCIBE: phishing y fraudes online
- INCIBE: cómo comprobar quién envía un correo sospechoso
- CSIRT de Gobierno de Chile
- Agencia Nacional de Ciberseguridad de Chile
Reconocer un correo falso antes de abrirlo es una de las formas más simples y efectivas de proteger tus cuentas, tu dinero y tu información personal. La mayoría de los ataques de phishing necesitan que hagas algo: abrir un enlace, descargar un archivo, responder con datos, ingresar una contraseña o compartir un código. Si aprendes a detenerte antes de actuar, reduces gran parte del riesgo.
La revisión básica debe comenzar por el remitente, la dirección real, el asunto, la vista previa y el contexto. Si el mensaje usa urgencia, amenaza, premios inesperados, archivos adjuntos extraños o solicitudes de datos sensibles, no lo abras impulsivamente. Entra desde la aplicación oficial, escribe la dirección manualmente o confirma por un canal seguro.
La seguridad digital no depende de una sola herramienta. Depende de hábitos. Mantener contraseñas únicas, activar verificación en dos pasos, reportar phishing, revisar sesiones activas y desconfiar de mensajes inesperados son prácticas que ayudan a mantener tus cuentas más protegidas.
Antes de abrir un correo dudoso, recuerda esta regla sencilla: si te apura, te asusta, te promete algo fácil o te pide datos sensibles, primero verifica. Esa pausa puede evitar una estafa, un robo de cuenta o una pérdida de dinero.
Cómo revisar si tu correo aparece en una filtración de datos
Qué señales indican que una página puede ser falsa
Cómo proteger tu identidad digital con pasos simples
Cómo revisar privacidad de ubicación sin desactivar todo
Qué hacer si crees que alguien sabe tu contraseña del WiFi
Subir
Deja una respuesta