
Cómo detectar enlaces acortados peligrosos
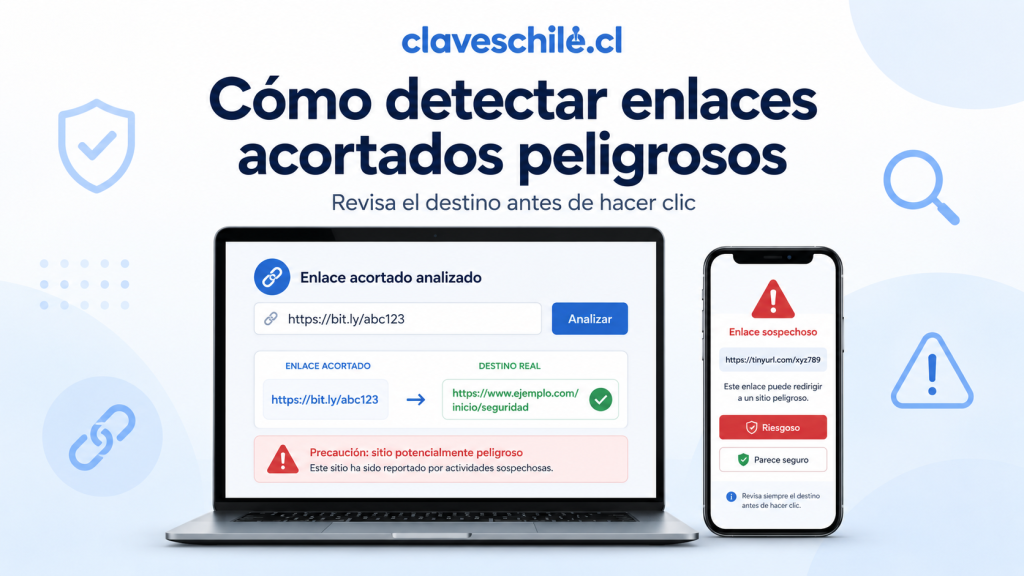
Detectar enlaces acortados peligrosos es una habilidad básica para proteger tus cuentas, tu celular, tu computador, tus redes sociales, tu correo, tus datos personales y tu dinero. Los enlaces acortados son direcciones reducidas que ocultan la URL completa detrás de un texto corto. Pueden ser útiles para compartir enlaces largos, medir clics o enviar campañas legítimas, pero también pueden ser usados por estafadores para esconder páginas falsas, sitios de phishing, descargas maliciosas, formularios fraudulentos o redirecciones hacia páginas que imitan bancos, tiendas, servicios de correo, redes sociales o empresas conocidas.
El problema principal de un enlace acortado es que no siempre permite ver a simple vista el destino real. En vez de mostrar claramente el dominio final, puede aparecer como una dirección corta, genérica o difícil de interpretar. Eso hace que muchas personas hagan clic sin saber si llegarán a un sitio oficial, una página falsa, un formulario para robar datos, una descarga de malware o una pantalla que intenta asustarlas con alertas falsas.
- Cómo saber si alguien tiene la contraseña de tu WiFi
- Cómo cambiar la contraseña del WiFi desde el router
- Cómo guardar contraseñas de forma segura en Chrome
- Cómo reconocer un correo falso antes de abrirlo
- Cómo crear una rutina mensual para cambiar contraseñas
Esta guía explica cómo detectar enlaces acortados peligrosos, qué señales mirar antes de hacer clic, cómo revisar el destino real de una URL corta, qué hacer si el enlace llegó por WhatsApp, SMS, correo o redes sociales, cómo actuar si ya hiciste clic, cómo proteger cuentas bancarias y redes sociales, qué herramientas pueden ayudarte a revisar enlaces y qué hábitos simples reducen el riesgo de caer en phishing, smishing, malware, robo de contraseñas o suplantación de identidad.
Índice
Qué son los enlaces acortados y por qué pueden ser riesgosos
Un enlace acortado es una dirección web reducida que redirige a otra dirección más larga. En vez de compartir una URL extensa con muchos parámetros, se usa una versión corta que lleva al usuario al destino final. Este sistema puede ser legítimo cuando lo usan empresas, medios, campañas, herramientas de análisis o servicios de marketing. Sin embargo, también puede ser usado para ocultar el verdadero destino de un enlace.
El riesgo no está en que un enlace sea corto por sí mismo, sino en que el usuario no ve claramente a dónde irá antes de abrirlo. Un enlace corto puede llevar a una página oficial, pero también puede llevar a una página falsa que imita un banco, una tienda, una empresa de transporte, una red social, una plataforma de streaming, una página de empleo, un formulario de sorteo o una supuesta validación de cuenta.
Cómo funciona un enlace acortado
Cuando haces clic en un enlace acortado, primero visitas el dominio del acortador. Ese servicio revisa su base de datos y luego te redirige al destino final. El proceso puede ocurrir en segundos. En algunos casos, puede haber más de una redirección antes de llegar a la página final.
Ejemplo simple del recorrido
- Recibes un enlace corto por mensaje.
- Haces clic sin ver el destino completo.
- El acortador recibe la solicitud.
- El acortador redirige a otra página.
- La página final puede ser segura, falsa o peligrosa.
Por qué los estafadores usan enlaces acortados
Los estafadores usan enlaces acortados porque ayudan a ocultar el dominio real. Si el enlace mostrara claramente una dirección extraña, muchas personas desconfiarían. En cambio, una URL corta puede parecer menos sospechosa, especialmente si llega dentro de un mensaje urgente, con un logo conocido o desde una cuenta que aparenta ser confiable.
Motivos comunes para ocultar el destino
- Esconder un dominio falso.
- Evitar que la víctima vea errores en la dirección.
- Hacer que el mensaje se vea más limpio.
- Evitar filtros básicos de seguridad.
- Redirigir a distintos destinos según el país o dispositivo.
- Cambiar el destino después de haber enviado el mensaje.
Un enlace corto no siempre es malo
No todos los enlaces acortados son peligrosos. Muchas organizaciones los usan para campañas, estadísticas, redes sociales o mensajes breves. El problema es que, como no se ve el destino final, conviene revisar el contexto, el remitente, la urgencia, el dominio expandido y lo que la página pide después de abrirse.
Cuándo un enlace corto puede ser normal
- Viene desde una cuenta oficial verificada.
- Está publicado en un sitio oficial.
- No pide claves, códigos ni datos bancarios.
- El destino final coincide con la institución real.
- No exige actuar con urgencia.
- No descarga archivos automáticamente.
Cuándo un enlace corto merece sospecha
Un enlace corto merece sospecha cuando llega de forma inesperada, promete premios, amenaza con bloquear una cuenta, pide datos personales, solicita claves, ofrece dinero fácil, informa una supuesta deuda, avisa una entrega pendiente o llega desde un contacto que escribe de manera extraña.
Situaciones sospechosas frecuentes
- Mensaje de banco con enlace acortado.
- SMS de encomienda pendiente con enlace corto.
- WhatsApp de un contacto pidiendo entrar a un enlace.
- Correo de supuesta suspensión de cuenta.
- Publicación de sorteo con URL corta.
- Mensaje de pago pendiente con urgencia.
- Enlace que promete beneficios, bonos o premios.
Señales de que un enlace acortado puede ser peligroso
Antes de abrir un enlace acortado, revisa el contexto. Muchas estafas no se detectan solo mirando la URL, sino observando el mensaje completo: quién lo envía, qué te pide, si hay urgencia, si promete algo exagerado, si pide datos sensibles o si intenta asustarte.
El mensaje llegó sin que lo esperaras
Si recibes un enlace acortado sin haber solicitado nada, debes sospechar. Esto es especialmente importante si el mensaje dice ser de un banco, una tienda, una empresa de delivery, una compañía telefónica, un servicio de streaming, una red social o una institución pública.
Ejemplos de mensajes inesperados
- “Tu cuenta será suspendida, entra aquí”.
- “Tienes una encomienda retenida”.
- “Confirma tus datos para evitar bloqueo”.
- “Recibe un bono completando este formulario”.
- “Tu tarjeta fue usada, revisa ahora”.
- “Actualiza tu método de pago”.
El mensaje usa urgencia o amenaza
La urgencia es una técnica común en phishing. Si el mensaje te presiona para hacer clic rápido, entregar datos, pagar, confirmar o descargar algo, detente. Las estafas suelen decir que perderás la cuenta, el dinero, el pedido, el cupón o el acceso si no actúas de inmediato.
Frases de presión comunes
- “Último aviso”.
- “Tu cuenta será bloqueada”.
- “Tienes minutos para responder”.
- “Confirma ahora”.
- “Pago pendiente urgente”.
- “Evita una multa”.
- “No cierres esta página”.
El enlace pide contraseña, código o datos bancarios
Una señal fuerte de peligro es que el enlace acortado termine en una página que pide contraseña, código SMS, PIN, datos de tarjeta, número de cuenta, documento de identidad o información personal. Si no entraste por tu cuenta al sitio oficial, no entregues esos datos.
Datos que no debes entregar desde un enlace sospechoso
- Contraseña del correo.
- Contraseña bancaria.
- Códigos de verificación.
- PIN de tarjeta.
- Coordenadas bancarias.
- Número completo de tarjeta.
- CVV o código de seguridad.
- Fotos de documentos.
El dominio final no coincide con la empresa real
Al expandir un enlace acortado, revisa el dominio final. Una página falsa puede usar nombres parecidos, palabras agregadas, guiones, errores pequeños, dominios extraños o combinaciones que imitan una marca. El dominio real es una de las señales más importantes.
Ejemplos de dominios sospechosos
- dominio con letras cambiadas.
- dominio con guiones innecesarios.
- dominio que agrega palabras como seguro, verificacion, soporte o pago.
- dominio que usa una extensión rara sin relación con la empresa.
- dominio largo con muchos subdominios confusos.
- dominio que no aparece en el sitio oficial de la empresa.
El enlace viene de un contacto que escribe raro
Si un amigo, familiar o conocido envía un enlace acortado con un mensaje extraño, su cuenta podría estar comprometida. No hagas clic solo porque reconoces la foto o el nombre. Verifica por llamada o por otro canal.
Señales de cuenta comprometida
- El contacto escribe con tono diferente.
- Envía enlaces sin explicación clara.
- Pide que entres rápido.
- Pide códigos o dinero.
- No responde preguntas normales.
- Evita llamadas o videollamadas.
El enlace promete premios o beneficios exagerados
Los enlaces acortados se usan mucho en supuestos sorteos, bonos, reembolsos, cupones, descuentos, regalos o trabajos fáciles. Si la oferta parece demasiado buena, pide datos personales o exige compartir el enlace con más personas, puede ser una estafa.
Promesas sospechosas
- Premios sin haber participado.
- Bonos por completar un formulario.
- Descuentos imposibles.
- Créditos preaprobados sin evaluación.
- Trabajo remoto con pago inmediato.
- Regalos por reenviar a contactos.
Cómo revisar un enlace acortado antes de abrirlo
Revisar un enlace acortado no significa hacer clic directamente. La idea es descubrir el destino real de forma segura, analizar el contexto y decidir si vale la pena entrar. Si el enlace tiene relación con dinero, banco, correo, redes sociales, compras o datos personales, es mejor no abrirlo y entrar manualmente al sitio oficial.
Si el enlace llegó por SMS, WhatsApp, correo o redes sociales y dice ser de un banco, una tienda, una empresa de delivery, una institución pública o una cuenta importante, no entres desde el enlace. Abre la aplicación oficial o escribe tú mismo la dirección del sitio.
Revisa el remitente
Antes de mirar el enlace, mira quién lo envió. Un remitente desconocido, un número raro, un correo con dominio extraño o una cuenta recién creada son señales de alerta. Incluso si el remitente parece conocido, verifica si el mensaje tiene sentido.
Preguntas útiles
- ¿Esperaba recibir este enlace?
- ¿Conozco realmente a quien lo envió?
- ¿El mensaje tiene sentido según el contexto?
- ¿El contacto escribe como siempre?
- ¿La empresa suele enviarme enlaces por ese canal?
- ¿Me está pidiendo datos sensibles?
No hagas clic por impulso
La pausa es una medida de seguridad. Muchas estafas funcionan porque la persona hace clic rápido. Si el mensaje genera miedo, urgencia, curiosidad o premio, espera unos segundos y revisa antes de actuar.
Regla práctica
Si el mensaje te presiona para actuar rápido, trátalo como sospechoso hasta verificarlo por otro canal.
Expande el enlace con una herramienta de vista previa
Algunas herramientas permiten ver el destino de un enlace acortado sin abrirlo directamente. Esto puede ayudarte a identificar el dominio final. Aun así, ninguna herramienta garantiza seguridad absoluta. Que una herramienta no detecte peligro no significa que el enlace sea confiable.
Qué revisar al expandirlo
- Dominio final.
- Si hay varias redirecciones.
- Si el dominio coincide con la empresa real.
- Si el enlace lleva a una descarga.
- Si la URL final tiene palabras raras o errores.
- Si el sitio fue marcado como peligroso por herramientas de reputación.
Usa herramientas de reputación como apoyo
Puedes usar herramientas como Google Safe Browsing, VirusTotal o sistemas de protección del navegador para revisar reputación de sitios. Estas herramientas ayudan, pero no reemplazan el criterio. Un sitio recién creado puede no estar marcado todavía, y una página puede cambiar después.
Buenas prácticas al usar herramientas
- No escribas contraseñas en una página solo porque una herramienta no la marcó.
- Revisa el dominio final, no solo el enlace corto.
- Compara con el sitio oficial de la empresa.
- Desconfía si el sitio pide datos sensibles.
- Usa más de una señal antes de decidir.
Comprueba el dominio oficial por separado
Si el mensaje dice ser de una empresa, entra por tu cuenta al sitio oficial. No uses el enlace del mensaje. Busca la empresa desde una fuente confiable, usa la aplicación oficial o escribe la dirección que ya conoces.
Ejemplo seguro
Si recibes un SMS que dice que tu banco bloqueó tu cuenta, no abras el enlace corto. Abre la app oficial del banco o escribe la dirección oficial en el navegador.
Cómo detectar un enlace acortado peligroso en WhatsApp
WhatsApp es uno de los canales donde más se comparten enlaces acortados. Pueden llegar desde contactos reales, grupos, números desconocidos, supuestas empresas, vendedores, compradores o cuentas comprometidas. La confianza en el contacto no basta para considerar seguro un enlace.
Desconfía de enlaces enviados sin explicación
Si alguien manda solo un enlace acortado, sin contexto claro, no lo abras de inmediato. Pregunta qué es y verifica si la persona realmente lo envió. Si evita responder o insiste demasiado, sospecha.
Mensajes sospechosos en WhatsApp
- “Mira esto rápido”.
- “Te etiquetaron aquí”.
- “Vota por mí en este enlace”.
- “Me ayudas entrando”.
- “Te llegó un beneficio”.
- “Confirma tu cuenta”.
No abras enlaces de supuestos premios
Los sorteos falsos suelen pedir compartir el enlace con más personas. Esa es una señal clásica de propagación. También pueden pedir datos personales, número de documento, correo, teléfono o información bancaria.
Señales de sorteo falso
- Pide reenviar a grupos.
- Pide completar encuestas largas.
- Promete premios garantizados.
- Usa logos de empresas conocidas sin claridad.
- No aparece en el sitio oficial de la marca.
- Pide datos personales innecesarios.
Verifica por llamada si el enlace viene de un contacto
Si un familiar o amigo envía un enlace raro, llama antes de abrir. Su cuenta podría estar comprometida. Una llamada breve puede evitar que caigas en un robo de cuenta, malware o phishing.
Respuesta recomendada
“Me llegó un enlace raro desde tu WhatsApp. Antes de abrirlo, te llamo para confirmar que lo mandaste tú.”
Cómo detectar enlaces acortados peligrosos por SMS
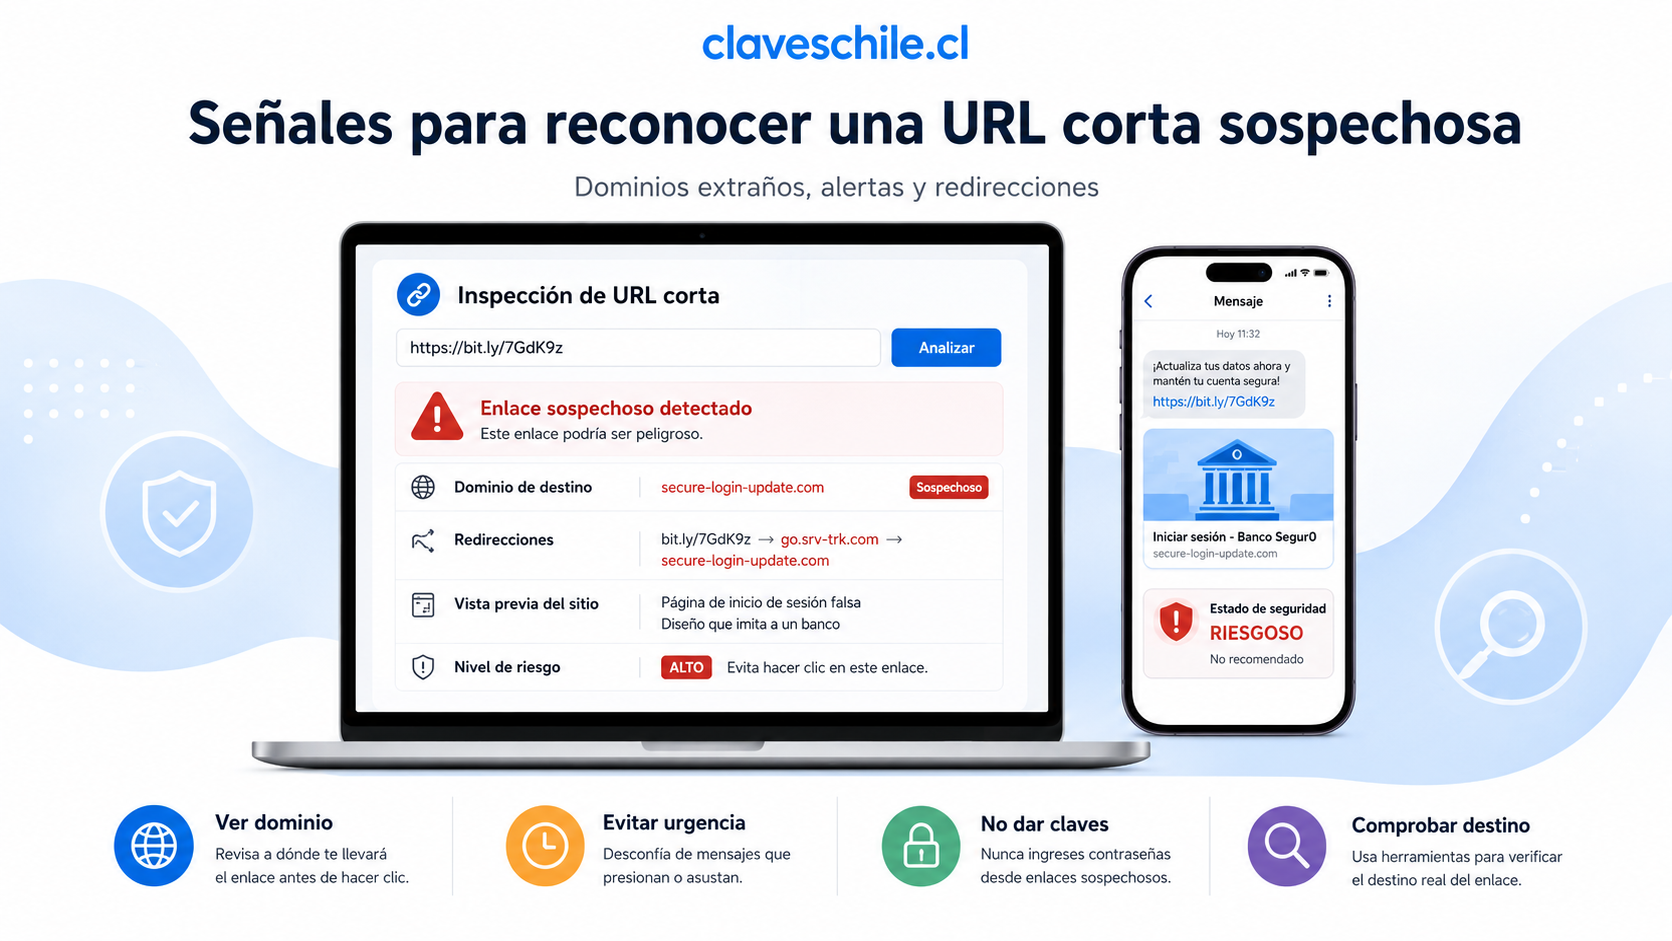
Los mensajes SMS fraudulentos suelen usar enlaces acortados para imitar bancos, empresas de encomienda, servicios de pago, autopistas, telefonía, tiendas o instituciones. Como los SMS son cortos, los enlaces reducidos pueden parecer normales, pero también esconden mucho riesgo.
Desconfía de mensajes de entrega pendiente
Las falsas encomiendas son una técnica común. El mensaje dice que tu paquete está retenido, que falta pagar una tasa, que debes confirmar dirección o que hubo un problema con la entrega. Luego te lleva a un sitio falso para pedir tarjeta o datos personales.
Señales de falsa entrega
- No esperas ningún paquete.
- El mensaje no identifica claramente la empresa.
- El enlace es acortado o extraño.
- Pide pagar un monto pequeño.
- Pide tarjeta para liberar la entrega.
- La dirección del sitio no coincide con la empresa real.
Desconfía de supuestos bloqueos bancarios
Un SMS que avisa bloqueo de cuenta, compra desconocida o transferencia pendiente puede intentar asustarte. No hagas clic. Entra a la aplicación oficial o llama al banco desde un número oficial.
Qué hacer ante un SMS bancario sospechoso
- No abrir el enlace.
- No responder el mensaje.
- No entregar códigos.
- Abrir la app oficial del banco.
- Revisar movimientos.
- Contactar al banco por canal oficial si tienes dudas.
Reenvía o reporta mensajes sospechosos si tu país o compañía lo permite
Algunos países y compañías permiten reportar mensajes sospechosos. También puedes bloquear el número. Si hubo pérdida de dinero o entrega de datos, guarda evidencia y contacta a la entidad afectada.
Evidencia útil
- Captura del SMS completo.
- Número remitente.
- Fecha y hora.
- Enlace recibido.
- Capturas de la página si entraste.
- Comprobantes de cargos si hubo pago.
Cómo detectar enlaces acortados peligrosos por correo
En correos electrónicos, los enlaces acortados pueden esconder páginas falsas o archivos maliciosos. Un correo puede parecer bien diseñado, incluir logos reales y usar un tono formal. Por eso, no basta con que se vea profesional.
Revisa el remitente real
El nombre visible del remitente puede falsificarse. Revisa el correo completo y el dominio. Un mensaje que dice ser de una empresa real, pero viene de un dominio gratuito, extraño o mal escrito, es sospechoso.
Señales en el remitente
- Dominio con errores de escritura.
- Correo gratuito para una empresa importante.
- Nombre visible que no coincide con la dirección.
- Remitente desconocido.
- Correo que no corresponde al canal habitual.
No abras enlaces para actualizar datos
Los correos falsos suelen pedir actualizar clave, método de pago, dirección, cuenta o documento. Si el correo dice que debes actualizar datos, entra manualmente al sitio oficial y revisa desde ahí.
Solicitudes sospechosas
- Actualizar contraseña desde un enlace.
- Confirmar tarjeta.
- Validar identidad.
- Desbloquear cuenta.
- Descargar factura inesperada.
- Abrir archivo adjunto urgente.
Cuidado con archivos adjuntos y descargas
Un enlace acortado puede llevar a una descarga. No descargues archivos desde mensajes inesperados. Si el correo parece venir de una empresa real, verifica por el sitio oficial o por un canal que ya conozcas.
Archivos que requieren cuidado
- Archivos comprimidos.
- Ejecutables.
- Documentos con macros.
- Facturas inesperadas.
- Comprobantes desconocidos.
- Instaladores enviados por correo.
Cómo revisar el destino real sin caer en la trampa
La revisión segura de un enlace acortado consiste en expandir, analizar y decidir sin entregar información. El objetivo no es abrir por curiosidad, sino saber si conviene evitarlo.
Usa vista previa cuando el acortador la ofrece
Algunos acortadores ofrecen vista previa del destino. Esto permite ver a dónde redirige antes de entrar. Aun así, revisa el dominio final y no confíes solo en la apariencia.
Qué mirar en la vista previa
- Dominio final.
- Título de la página.
- Si hay redirecciones intermedias.
- Si el destino es una descarga.
- Si coincide con la empresa real.
- Si usa palabras de urgencia o verificación.
Revisa el dominio con cuidado
El dominio es la parte central de una dirección web. Los estafadores pueden usar subdominios para confundir. Por ejemplo, una dirección puede contener el nombre de una empresa al principio, pero el dominio real estar más adelante.
Regla para leer dominios
Mira la parte principal antes de la extensión final. No te quedes solo con palabras conocidas dentro de la URL. Un sitio falso puede incluir el nombre de una marca como subdominio o carpeta, sin ser el sitio oficial.
Desconfía de redirecciones múltiples
Si un enlace corto pasa por varias páginas antes de llegar al destino, aumenta la dificultad para evaluar seguridad. No siempre es malicioso, pero es una señal para tener más cuidado, especialmente si el mensaje ya era sospechoso.
Por qué las redirecciones pueden ser riesgosas
- Ocultan el destino final.
- Pueden cambiar según el dispositivo.
- Pueden enviar a páginas diferentes por país.
- Pueden evitar filtros simples.
- Pueden cambiar con el tiempo.
No ingreses datos solo para probar
Algunas personas abren un enlace y piensan que no pasa nada mientras no presionen el botón final. Pero si escribes datos en una página falsa, esos datos pueden capturarse aunque no completes el proceso. No uses datos reales para probar.
Datos que no debes escribir
- Correo y contraseña.
- Clave bancaria.
- Códigos de verificación.
- Número de tarjeta.
- Documento de identidad.
- Teléfono personal.
- Dirección completa.
Qué hacer si ya abriste un enlace acortado sospechoso
Abrir un enlace no siempre significa que perdiste una cuenta, pero debes actuar según lo que ocurrió. No es lo mismo abrir y cerrar, que escribir una contraseña, descargar un archivo, entregar datos bancarios o instalar una aplicación.
Si abriste un enlace sospechoso y entregaste contraseña, código, datos bancarios o instalaste una aplicación, actúa de inmediato. Cambia claves desde un dispositivo seguro, contacta al banco si corresponde y revisa sesiones abiertas.
Si solo abriste el enlace
Si solo abriste la página, no escribiste datos y no descargaste nada, cierra la pestaña. Luego revisa si el navegador mostró una descarga, permiso o ventana emergente. Mantén actualizado el navegador y el sistema.
Acciones básicas
- Cerrar la página.
- No aceptar permisos.
- No descargar archivos.
- No ingresar datos.
- Revisar descargas recientes.
- Actualizar navegador y sistema.
Si escribiste contraseña
Cambia esa contraseña de inmediato desde el sitio oficial y desde un dispositivo confiable. Si usabas la misma contraseña en otras cuentas, cámbiala también. Revisa sesiones abiertas y activa verificación en dos pasos.
Orden recomendado
- Cerrar la página sospechosa.
- Entrar al sitio oficial escribiendo la dirección manualmente.
- Cambiar contraseña.
- Cerrar sesiones abiertas.
- Activar verificación en dos pasos.
- Revisar correo y teléfono de recuperación.
- Cambiar la misma clave en otros servicios si estaba repetida.
Si escribiste datos bancarios
Contacta a tu banco por canales oficiales. No uses números del mensaje sospechoso. Revisa movimientos, bloquea tarjeta si corresponde y guarda evidencia del enlace, mensaje y página.
Qué revisar
- Movimientos recientes.
- Compras con tarjeta.
- Transferencias.
- Destinatarios nuevos.
- Tarjetas guardadas.
- Dispositivos autorizados.
- Alertas recibidas.
Si descargaste un archivo
No abras el archivo. Elimínalo si no lo necesitas y ejecuta un análisis de seguridad con una herramienta confiable. Si lo abriste o instalaste algo, desconecta el dispositivo de cuentas sensibles hasta revisar.
Acciones recomendadas
- No abrir el archivo.
- No habilitar macros.
- No instalar aplicaciones desconocidas.
- Analizar el dispositivo.
- Actualizar el sistema.
- Cambiar contraseñas desde otro dispositivo si hubo riesgo.
Si diste permisos al navegador
Algunas páginas piden permisos para notificaciones, ubicación, cámara, micrófono o descargas. Revisa los permisos del navegador y elimina los permisos de sitios desconocidos. Las notificaciones maliciosas pueden seguir mostrando alertas falsas aunque cierres la página.
Permisos que debes revisar
- Notificaciones.
- Ubicación.
- Cámara.
- Micrófono.
- Descargas automáticas.
- Ventanas emergentes.
Tabla práctica para evaluar enlaces acortados
Esta tabla resume señales frecuentes y qué hacer en cada caso.
| Situación | Riesgo principal | Acción recomendada |
|---|---|---|
| Enlace corto recibido por SMS de supuesto banco | Phishing bancario | No abrir, entrar desde la app oficial y revisar movimientos |
| Enlace corto de encomienda que pide pagar | Robo de datos de tarjeta | Verificar en el sitio oficial de la empresa de entrega |
| Enlace corto enviado por amigo con mensaje raro | Cuenta comprometida o estafa viral | Llamar al contacto antes de abrir |
| Enlace acortado que pide contraseña | Robo de credenciales | No ingresar datos y entrar manualmente al sitio oficial |
| Enlace que descarga un archivo | Malware o archivo malicioso | No abrir el archivo y analizar el dispositivo |
| Enlace que promete premio o bono | Robo de datos personales | Verificar en canales oficiales y no completar formularios |
Cómo proteger tus cuentas frente a enlaces acortados peligrosos
La protección no termina en evitar enlaces. También debes preparar tus cuentas para que, si cometes un error, el daño sea menor. Esto incluye contraseñas únicas, autenticación adicional, alertas, sesiones limpias y dispositivos actualizados.
Usa contraseñas únicas
Si escribes una contraseña en una página falsa y esa contraseña se repite en varias cuentas, el daño puede expandirse. Usa claves distintas para correo, banco, redes sociales y servicios importantes.
Cuentas que deben tener claves únicas
- Correo principal.
- Banco.
- Aplicaciones de pago.
- Redes sociales.
- Gestor de contraseñas.
- Cuenta del teléfono.
- Servicios de almacenamiento.
Activa verificación en dos pasos
La verificación en dos pasos ayuda si alguien obtiene tu contraseña. Puede pedir un código, una aprobación, una aplicación de autenticación, una passkey o una llave de seguridad. No compartas esos códigos con nadie.
Métodos recomendables
- Aplicación de autenticación.
- Passkey.
- Llave física de seguridad.
- Notificación en dispositivo confiable.
- Códigos de respaldo guardados de forma segura.
Mantén actualizado el navegador
Los navegadores modernos incluyen protecciones contra sitios peligrosos, descargas sospechosas y phishing. Mantenerlos actualizados mejora la posibilidad de recibir advertencias cuando un sitio está marcado como riesgoso.
Qué actualizar
- Navegador principal.
- Sistema operativo.
- Aplicaciones de correo.
- Aplicaciones de mensajería.
- Antivirus o protección del sistema.
- Gestor de contraseñas.
Revisa permisos y extensiones
Algunas extensiones pueden modificar páginas, leer contenido o redirigir navegación. Mantén solo extensiones necesarias y confiables. Si el navegador se comporta raro después de abrir un enlace, revisa extensiones y permisos.
Señales de navegador comprometido
- Cambia el buscador sin permiso.
- Abre pestañas extrañas.
- Muestra anuncios invasivos.
- Redirige páginas oficiales.
- Instala extensiones desconocidas.
- Muestra alertas falsas de virus.
Cómo enseñar a otros a no caer en enlaces acortados peligrosos
Muchas estafas se propagan porque una persona cae y luego su cuenta envía enlaces a más contactos. Enseñar reglas simples a familiares, amigos y compañeros ayuda a cortar la cadena.
Comparte una regla simple
Una regla fácil de recordar puede prevenir muchos problemas: si un enlace llega de forma inesperada y pide datos, no se abre. Se verifica por otro canal.
Mensaje educativo breve
“No abras enlaces acortados que llegan por SMS, WhatsApp o correo si piden datos, claves, pagos o códigos. Entra siempre desde la app oficial o escribe la dirección real.”
Ayuda a personas mayores o menos expertas
Las personas con menos experiencia digital pueden confiar más rápido en mensajes que parecen oficiales. Ayúdalas a identificar urgencia falsa, enlaces cortos, dominios raros y pedidos de datos.
Consejos para explicar fácil
- No todo mensaje con logo es real.
- No todo enlace corto es seguro.
- Los bancos no piden claves por enlaces.
- Los premios inesperados suelen ser sospechosos.
- Ante la duda, llamar a un familiar o al canal oficial.
Usa una palabra de seguridad familiar
Para evitar engaños por WhatsApp, puedes acordar una palabra de seguridad con familiares cercanos. Si alguien pide dinero, códigos o abrir un enlace urgente, se verifica con esa palabra o por llamada.
Buenas prácticas
- Usar una palabra que no esté en redes sociales.
- No compartirla en grupos grandes.
- Cambiarla si alguien externo la conoce.
- Combinarla con una llamada si hay dinero o datos sensibles.
Errores comunes al revisar enlaces acortados
Detectar enlaces peligrosos requiere evitar errores repetidos. Muchas personas caen no porque no sepan, sino porque confían demasiado rápido o revisan solo una señal.
Confiar solo porque el mensaje tiene logo
Un logo se puede copiar fácilmente. Las páginas falsas pueden verse muy parecidas a las reales. No confíes solo en diseño, colores o imágenes.
Solución práctica
Verifica el dominio final y entra manualmente al sitio oficial cuando se trate de cuentas importantes.
- Cómo saber si alguien tiene la contraseña de tu WiFi
- Cómo cambiar la contraseña del WiFi desde el router
- Cómo guardar contraseñas de forma segura en Chrome
- Cómo reconocer un correo falso antes de abrirlo
- Cómo crear una rutina mensual para cambiar contraseñas
Creer que un enlace corto de un conocido siempre es seguro
La cuenta de un conocido puede estar comprometida. También pudo reenviar algo sin revisar. Verifica si el mensaje tiene sentido antes de abrir.
Solución práctica
Pregunta por otro canal o llama antes de abrir enlaces raros enviados por contactos.
Ingresar datos para probar si la página funciona
Escribir una contraseña, correo o tarjeta en una página falsa puede entregar esos datos al atacante aunque no completes el proceso.
Solución práctica
Nunca pruebes con datos reales. Si dudas, cierra la página y entra desde el sitio oficial.
Ignorar advertencias del navegador
Si el navegador muestra una advertencia de sitio peligroso, no la ignores. Puede indicar phishing, malware o una descarga riesgosa.
Solución práctica
Vuelve atrás, no avances y verifica el servicio desde una fuente oficial.
No actuar después de haber hecho clic
Si hiciste clic y entregaste datos, esperar puede empeorar el daño. Cambia contraseñas, revisa cuentas y contacta a entidades correspondientes.
Solución práctica
Actúa según lo que entregaste: contraseña, tarjeta, código, archivo descargado o permiso concedido.
Checklist para detectar enlaces acortados peligrosos
Esta lista resume los pasos más importantes para revisar enlaces acortados con seguridad.
Checklist antes de abrir
- Revisar quién envió el enlace.
- Preguntar si esperabas ese mensaje.
- Detectar urgencia, amenaza o premio.
- No abrir enlaces de bancos recibidos por SMS.
- No abrir enlaces que pidan códigos o claves.
- Verificar por llamada si viene de un contacto.
- Expandir el enlace si necesitas revisar el destino.
- Entrar manualmente al sitio oficial si hay dudas.
Checklist al revisar el destino
- Mirar el dominio final.
- Revisar si coincide con la empresa real.
- Observar si hay redirecciones extrañas.
- No confiar solo en logos o diseño.
- No ingresar datos sensibles.
- Usar herramientas de reputación como apoyo.
- Desconfiar de descargas automáticas.
Checklist si ya hiciste clic
- Cerrar la página si no ingresaste datos.
- Revisar descargas recientes.
- Cambiar contraseña si la escribiste.
- Contactar al banco si entregaste datos financieros.
- Revisar sesiones abiertas.
- Activar verificación en dos pasos.
- Analizar el dispositivo si descargaste archivos.
- Guardar evidencia si hubo fraude.
Preguntas frecuentes sobre enlaces acortados
Todos los enlaces acortados son peligrosos
No. Muchos enlaces acortados son legítimos. El riesgo es que ocultan el destino real. Por eso conviene revisar el contexto, el remitente, el dominio final y lo que la página pide.
Es seguro abrir un enlace corto si viene de un amigo
No necesariamente. La cuenta de tu amigo puede estar comprometida o pudo reenviar algo sin verificar. Si el mensaje es raro, verifica por llamada o por otro canal.
Qué hago si un enlace corto me pide la clave del banco
No la ingreses. Cierra la página y entra directamente desde la app o sitio oficial del banco. Si ya la escribiste, cambia la clave y contacta al banco.
Una herramienta de revisión garantiza que el enlace es seguro
No. Las herramientas ayudan, pero no garantizan seguridad absoluta. Un sitio nuevo puede no estar marcado todavía o puede cambiar su contenido después.
Qué hago si abrí el enlace pero no escribí nada
Cierra la página, revisa que no se haya descargado nada y no aceptes permisos. Mantén actualizado el navegador y el sistema.
Qué hago si descargué un archivo desde un enlace corto
No lo abras. Elimínalo si no es necesario, analiza el dispositivo y cambia contraseñas desde otro equipo si crees que hubo riesgo.
Qué hago si entregué datos de tarjeta
Contacta de inmediato a tu banco o emisor por canales oficiales, revisa movimientos, bloquea la tarjeta si corresponde y guarda evidencia.
Qué hago si el enlace era de una supuesta encomienda
No pagues desde el enlace. Entra al sitio oficial de la empresa de envío y revisa el estado del paquete con el número de seguimiento real.
Recomendaciones finales para evitar enlaces acortados peligrosos
Detectar enlaces acortados peligrosos requiere combinar atención, calma y verificación. Un enlace corto puede ser legítimo, pero si llega de forma inesperada, usa urgencia, pide datos, promete premios, amenaza con bloquear una cuenta o viene de un contacto que escribe raro, debes detenerte.
La mejor práctica es no abrir enlaces acortados relacionados con banco, correo, redes sociales, compras o datos personales cuando llegan por SMS, WhatsApp, correo o redes sociales. En esos casos, entra manualmente al sitio oficial o usa la aplicación oficial. Si realmente existe un problema, lo verás dentro de la cuenta.
También es importante proteger tus cuentas antes de cometer un error. Usa contraseñas únicas, activa verificación en dos pasos, mantén actualizado el navegador, revisa sesiones abiertas y no compartas códigos. Si un enlace logra engañarte, esas barreras pueden reducir el daño.
Si ya hiciste clic, actúa según lo que ocurrió. Si no entregaste datos, cierra la página y revisa descargas. Si entregaste contraseña, cámbiala. Si entregaste datos bancarios, contacta al banco. Si descargaste archivos, revisa el dispositivo. La rapidez puede marcar la diferencia.
Consejo principal: no hagas clic en enlaces acortados inesperados que pidan claves, códigos, pagos o datos personales. Expande el enlace si necesitas revisarlo, verifica el dominio final y entra siempre por canales oficiales cuando se trate de cuentas importantes.
Cómo revisar si tu correo aparece en una filtración de datos
Qué señales indican que una página puede ser falsa
Cómo proteger tu identidad digital con pasos simples
Cómo revisar privacidad de ubicación sin desactivar todo
Qué hacer si crees que alguien sabe tu contraseña del WiFi
Subir
Deja una respuesta