
Cómo evitar phishing en correos y mensajes
El phishing en correos y mensajes es una de las formas más comunes de engaño digital. Su objetivo principal es hacer que una persona entregue datos privados, contraseñas, códigos de verificación, información bancaria, acceso a redes sociales, datos de tarjetas o cualquier información que permita al delincuente entrar a una cuenta, robar dinero, suplantar identidad o instalar malware en un dispositivo.
Este tipo de estafa puede llegar por correo electrónico, SMS, WhatsApp, Telegram, Instagram, Facebook, llamadas telefónicas, mensajes directos, anuncios falsos, formularios web, códigos QR, enlaces acortados, archivos adjuntos o páginas que imitan a bancos, tiendas, servicios de streaming, servicios públicos, empresas de despacho, billeteras digitales, cuentas de correo o plataformas de pago. Por eso, aprender a identificarlo no es solo una medida técnica, sino una habilidad básica de seguridad digital para cualquier persona mayor de edad que usa internet, banca en línea, compras web, redes sociales o aplicaciones móviles.
La clave para evitar el phishing no es vivir con miedo, sino aprender a mirar los mensajes con calma. Un correo o mensaje fraudulento suele aprovechar la urgencia, el susto, la curiosidad o la promesa de un beneficio. Puede decir que tu cuenta será bloqueada, que tienes una deuda pendiente, que llegó un paquete, que ganaste un premio, que debes confirmar tus datos, que hubo un inicio de sesión extraño o que debes cambiar tu contraseña de inmediato. El problema no siempre está en recibir el mensaje, sino en reaccionar rápido sin verificar.
- Dónde ver las contraseñas guardadas en Google paso a paso
- Cómo ver tus contraseñas guardadas sin poner en riesgo tu cuenta
- Claves de Google: cómo revisarlas, cambiarlas y protegerlas
- Cómo cambiar la contraseña de Gmail si sospechas que alguien entró
En esta guía encontrarás una explicación completa, clara y práctica para reconocer correos falsos, mensajes sospechosos, enlaces peligrosos, archivos maliciosos y sitios clonados. También verás qué hacer antes de hacer clic, cómo proteger tus cuentas, qué medidas tomar si ya caíste en una estafa y qué hábitos ayudan a reducir el riesgo de ataques de phishing, smishing y suplantación digital.
Este artículo es informativo y está orientado a personas mayores de edad. No reemplaza la ayuda de tu banco, proveedor de correo, empresa telefónica, soporte oficial o autoridad competente si ya sufriste una estafa, robo de cuenta o pérdida de dinero.
Índice
Qué es el phishing y por qué es tan peligroso
El phishing es una técnica de engaño donde un atacante se hace pasar por una entidad confiable para convencerte de realizar una acción insegura. Esa acción puede ser ingresar tu contraseña en una página falsa, descargar un archivo infectado, entregar un código de verificación, responder con datos personales, autorizar una transferencia, instalar una aplicación desconocida o permitir acceso remoto a tu equipo.
La palabra phishing se relaciona con la idea de “pescar” víctimas. El atacante lanza un mensaje atractivo o alarmante y espera que alguien muerda el anzuelo. A diferencia de un ataque técnico complejo, el phishing muchas veces no necesita vulnerar directamente un sistema. Le basta con engañar a la persona para que ella misma entregue la llave de acceso.
Por ejemplo, un correo puede parecer enviado por un banco y pedirte “actualizar tus datos de seguridad”. Al hacer clic, llegas a una página visualmente parecida a la del banco. Ingresas tu RUT, correo, contraseña o clave. En realidad, esos datos llegan al atacante. En otros casos, el mensaje puede simular ser de una empresa de encomiendas y pedirte pagar una pequeña diferencia de despacho. Aunque el monto parezca bajo, el verdadero objetivo puede ser capturar los datos de tu tarjeta.
La diferencia entre phishing, smishing y vishing
El phishing suele usarse como término general, pero existen variantes según el canal utilizado. Cuando el engaño llega por correo electrónico, normalmente se habla de phishing. Cuando llega por mensaje SMS, WhatsApp u otro sistema de mensajería, se conoce como smishing. Cuando se realiza mediante llamada telefónica, se denomina vishing.
En la práctica, todos buscan lo mismo: manipular a la persona. La diferencia está en el formato. Un correo puede incluir un enlace falso; un SMS puede decir que tienes una encomienda retenida; una llamada puede simular ser de un banco y pedirte códigos de seguridad; un mensaje de WhatsApp puede hacerse pasar por un familiar, un ejecutivo o una empresa conocida.
Ejemplo de phishing por correo
Recibes un correo con el asunto “Tu cuenta será suspendida por actividad sospechosa”. El mensaje incluye un botón que dice “verificar ahora”. La página parece oficial, pero el dominio tiene una letra cambiada, una extensión extraña o un subdominio engañoso. Si ingresas tus datos, el atacante puede intentar entrar a tu cuenta real.
Ejemplo de smishing por mensaje
Recibes un SMS que dice: “Tu paquete no pudo ser entregado. Paga el despacho pendiente aquí”. El enlace abre una página falsa de encomiendas o una pasarela de pago clonada. El objetivo puede ser robar datos de tarjeta, obtener tu dirección o hacer que instales una aplicación fraudulenta.
Ejemplo de vishing por llamada
Te llama una persona que dice trabajar en tu banco y asegura que detectó movimientos sospechosos. Te pide no cortar la llamada y luego solicita códigos enviados por SMS. Un banco serio no debería pedirte claves, coordenadas ni códigos de verificación para “proteger” tu cuenta en una llamada inesperada.
Por qué los correos y mensajes falsos parecen tan reales
Hace algunos años, muchas estafas eran fáciles de detectar por errores de ortografía, diseños pobres o mensajes exagerados. Hoy, muchos ataques son más creíbles. Los delincuentes pueden copiar logos, colores, plantillas, textos, nombres de empresas, formatos de botones, firmas de correo y páginas completas. También pueden usar información pública o filtrada para personalizar el mensaje.
Un correo falso puede incluir tu nombre, el nombre de una empresa que sí usas, una referencia a una compra reciente o una advertencia que parece lógica. Además, el diseño puede verse profesional, especialmente en el celular, donde es más difícil revisar el enlace real, el dominio completo o los detalles técnicos del remitente.
Por eso, no basta con mirar si el correo “se ve bonito”. Un mensaje puede verse formal y aun así ser falso. La seguridad depende de verificar el origen, revisar el enlace, desconfiar de la urgencia, no entregar datos sensibles por canales inseguros y entrar siempre desde la aplicación oficial o escribiendo la dirección manualmente en el navegador.
El uso de logos y marcas conocidas
Una técnica común consiste en suplantar bancos, empresas de telefonía, tiendas, servicios de correo, aplicaciones de pago, plataformas de streaming, instituciones públicas o servicios de entrega. El atacante usa marcas conocidas porque la persona ya tiene confianza previa en ellas.
El mensaje puede incluir un logo real, colores similares, un pie de correo convincente y un botón con apariencia legítima. Sin embargo, el botón puede llevar a un sitio controlado por delincuentes. Por eso, el logo no prueba autenticidad. La prueba más importante es el canal oficial, el dominio correcto y la coherencia del mensaje.
La urgencia como herramienta de manipulación
El phishing busca que actúes rápido. Los mensajes suelen usar frases como “último aviso”, “tu cuenta será bloqueada”, “pago pendiente”, “actividad sospechosa”, “responde ahora”, “verificación obligatoria”, “premio disponible” o “documento urgente”. La urgencia reduce tu capacidad de analizar con calma.
Cuando un mensaje te presiona, lo mejor es detenerse. Si realmente hay un problema con tu banco, cuenta, compra o servicio, deberías poder verificarlo entrando directamente a la aplicación oficial, llamando a un número conocido o revisando la plataforma desde una dirección escrita por ti, no desde el enlace recibido.
El miedo y la recompensa como anzuelos
Hay dos emociones que aparecen mucho en el phishing: miedo y deseo. El miedo aparece cuando el mensaje habla de bloqueo, deuda, denuncia, multa, hackeo, cierre de cuenta o cobro no reconocido. La recompensa aparece cuando promete premio, devolución, bono, descuento, regalo, cupón, inversión rentable o beneficio exclusivo.
Ambas emociones pueden hacer que una persona baje la guardia. Si el mensaje te asusta demasiado o parece demasiado bueno para ser verdad, merece una revisión más estricta.
Señales claras de un correo o mensaje de phishing
No existe una sola señal que confirme siempre una estafa, pero sí hay patrones que se repiten. Mientras más señales aparezcan juntas, mayor es el riesgo. La idea no es volverse paranoico, sino entrenar el ojo para detectar detalles sospechosos antes de hacer clic.
Remitente extraño o dirección parecida a la original
Una de las señales más importantes está en el remitente. El nombre visible puede decir “Banco”, “Soporte”, “Seguridad”, “Netflix”, “Correos”, “Mesa de ayuda” o “Servicio al cliente”, pero la dirección real puede ser otra. En muchos correos falsos, el atacante usa dominios parecidos al original, letras cambiadas, guiones, números o extensiones raras.
Por ejemplo, una dirección como soporte@banco-seguridad-cliente.com no necesariamente pertenece a un banco real. También puede haber errores sutiles como una letra reemplazada, una palabra extra, dominios largos o subdominios diseñados para confundir.
Cómo revisar el remitente en la práctica
Abre los detalles del mensaje y mira la dirección completa. No te quedes solo con el nombre visible. Si estás en el celular, toca el nombre del remitente para desplegar más información. Si el dominio no coincide con el sitio oficial de la empresa, no respondas, no descargues archivos y no ingreses datos.
Enlaces que no coinciden con la empresa real
El enlace es uno de los puntos más peligrosos. Puede verse como un botón elegante que dice “Ingresar”, “Actualizar”, “Confirmar”, “Ver documento” o “Pagar ahora”. Pero el texto visible no siempre muestra el destino real. Un enlace puede decir una cosa y llevar a otra.
En computador, puedes pasar el cursor sobre el enlace sin hacer clic para ver la dirección real. En celular, puedes mantener presionado el enlace para previsualizarlo, aunque debes tener cuidado de no abrirlo accidentalmente. Si el dominio se ve raro, largo, acortado o distinto al oficial, evita abrirlo.
Ejemplos de enlaces sospechosos
Un enlace con muchas letras sin sentido, dominios desconocidos, extensiones extrañas, palabras como “login”, “secure”, “verify”, “update” junto a marcas conocidas o direcciones que mezclan el nombre de la empresa con otros términos puede ser sospechoso. También debes tener cuidado con enlaces acortados cuando no sabes quién los envía.
Errores de redacción, traducción o formato
Muchos mensajes falsos tienen errores de ortografía, frases poco naturales, saludos genéricos, problemas de puntuación o traducciones automáticas. Sin embargo, este criterio no debe usarse solo. Hoy existen estafas muy bien redactadas. Un mensaje sin errores también puede ser falso.
La mala redacción es una alerta, pero la buena redacción no es una garantía. Siempre revisa el remitente, el enlace, el contexto y la solicitud concreta.
Solicitud de contraseñas, códigos o datos bancarios
Una entidad seria no debería pedirte por correo o mensaje que respondas con tu contraseña, código SMS, clave de tarjeta, coordenadas, PIN, clave dinámica, token, datos completos de tarjeta o preguntas de seguridad. Si un mensaje pide esa información, debes tratarlo como sospechoso.
Los códigos de verificación existen para confirmar que tú eres quien intenta entrar a una cuenta. Si se los entregas a otra persona, esa persona puede intentar usarlos para acceder o autorizar acciones. Nunca compartas códigos de autenticación, aunque la persona diga ser ejecutiva, soporte técnico, banco, familiar o autoridad.
Archivos adjuntos inesperados
Los archivos adjuntos pueden ser usados para instalar malware, robar información o ejecutar macros maliciosas. Debes tener especial cuidado con archivos comprimidos, documentos de Office con macros, archivos ejecutables, supuestas facturas, comprobantes, órdenes de compra, citaciones, documentos legales o archivos enviados sin contexto.
Si no esperabas el archivo, confirma por otro canal antes de abrirlo. Por ejemplo, llama a la persona o escribe directamente desde un contacto conocido. No respondas al mismo correo sospechoso para verificar, porque podrías estar hablando con el atacante.
Mensajes que no calzan con tu situación real
Si te llega un aviso de un banco donde no tienes cuenta, una encomienda que no esperas, una deuda que no reconoces o un servicio que nunca contrataste, no hagas clic. Muchos ataques se envían masivamente. El delincuente espera que alguna persona sí tenga relación con esa empresa y caiga.
Aunque el mensaje coincida parcialmente con algo real, verifica desde canales oficiales. Por ejemplo, si esperas un paquete, entra directamente al sitio de la empresa de despacho escribiendo la dirección en el navegador o usando la aplicación oficial.
Cómo revisar un enlace antes de abrirlo
Revisar enlaces es una de las mejores defensas contra el phishing. Muchos ataques dependen de que la víctima entre a una página falsa. Por eso, antes de abrir un enlace, conviene observar algunos detalles básicos.
Mira el dominio principal
El dominio principal es la parte central de la dirección web. Por ejemplo, en una dirección oficial de una empresa, lo importante suele ser el dominio registrado, no las palabras que aparecen antes o después. Los atacantes pueden crear direcciones largas para esconder el dominio real.
Una dirección puede incluir el nombre de un banco en una parte, pero pertenecer a otro dominio. Por ejemplo, algo como banco-ejemplo.seguridad-cliente-web.com podría no pertenecer al banco, sino al dominio seguridad-cliente-web.com. Por eso, no basta con que aparezca el nombre de la marca en alguna parte del enlace.
Desconfía de enlaces acortados en mensajes sensibles
Los acortadores de enlaces pueden ser útiles, pero también ocultan el destino final. Si un mensaje sensible sobre dinero, cuentas, contraseñas, encomiendas, multas o beneficios usa un enlace acortado, conviene tener más cuidado.
Un enlace corto no siempre es malicioso, pero cuando aparece en un mensaje inesperado, con urgencia o pidiendo datos privados, lo mejor es no abrirlo. Entra directamente al sitio oficial o a la aplicación de la empresa.
Revisa si la página pide datos innecesarios
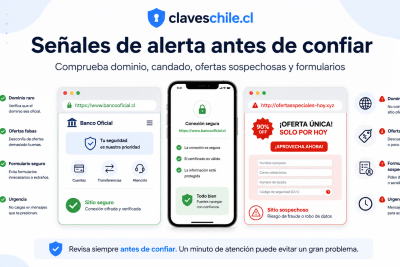
Una página falsa puede pedir más información de la necesaria: contraseña completa, código SMS, datos de tarjeta, CVV, fecha de vencimiento, RUT, correo, teléfono, dirección y preguntas de seguridad en un solo formulario. Cuando una página solicita demasiados datos sensibles sin una razón clara, debes sospechar.
También debes desconfiar si la página pide volver a ingresar la contraseña después de hacer clic desde un correo inesperado. Una práctica más segura es cerrar el enlace, abrir una nueva pestaña, escribir la dirección oficial y entrar desde ahí.
Cómo evitar phishing en Gmail, Outlook y otros correos
Los servicios de correo modernos tienen filtros, advertencias y herramientas para reportar mensajes sospechosos. Sin embargo, ningún sistema es perfecto. Algunos correos fraudulentos pueden llegar a la bandeja de entrada y algunos correos legítimos pueden caer en spam. Por eso, el usuario también debe aplicar buenas prácticas.
Presta atención a las advertencias del proveedor
Gmail, Outlook y otros servicios pueden mostrar advertencias cuando detectan mensajes peligrosos, enlaces sospechosos, remitentes no autenticados o archivos riesgosos. Si aparece una alerta roja, amarilla o una advertencia de phishing, no la ignores.
Google recomienda prestar atención a sus advertencias de seguridad y evitar hacer clic en enlaces, descargar archivos o entregar información personal cuando el mensaje proviene de fuentes desconocidas o poco confiables. Puedes revisar más recomendaciones en la ayuda oficial de Gmail sobre phishing en Evitar y denunciar correos de phishing en Gmail.
No respondas mensajes que pidan datos privados
Si un correo solicita contraseña, datos bancarios, número de tarjeta, PIN, códigos de verificación o documentos personales, no respondas. Aunque parezca venir de una empresa conocida, verifica por otro canal.
La FTC explica que los estafadores usan correos y mensajes de texto para engañar a las personas y obtener información personal o financiera. Puedes revisar su guía oficial en How To Recognize and Avoid Phishing Scams.
Usa la opción de reportar phishing
Cuando reportas un correo como phishing, ayudas a que el servicio mejore sus filtros y pueda proteger a otros usuarios. En Gmail puedes reportar mensajes sospechosos desde el menú del correo. En Outlook también existe la opción de reportar mensajes como phishing o correo no deseado.
Microsoft explica cómo reconocer comportamientos sospechosos y reportar mensajes falsos en Outlook en su guía de phishing y comportamiento sospechoso en Outlook.
Mantén separadas tus cuentas importantes
Una buena práctica es usar una cuenta de correo principal para asuntos importantes, como bancos, trámites, trabajo, hosting, dominios, servicios de pago y recuperación de contraseñas. Otra cuenta puede usarse para registros menos importantes, newsletters, foros o pruebas.
Esto reduce el ruido y facilita detectar mensajes raros. Si tu correo importante solo lo usas en servicios confiables, cualquier mensaje extraño llamará más la atención.
Cómo evitar phishing en WhatsApp, SMS y redes sociales
El phishing ya no vive solo en el correo. Muchas estafas llegan por WhatsApp, SMS, Messenger, Instagram, TikTok, Telegram, Discord o mensajes internos de plataformas. Estos canales pueden ser más peligrosos porque las personas suelen responder más rápido y revisar menos detalles.
No confíes solo porque el mensaje viene de un contacto conocido
Un contacto conocido también puede estar comprometido. Si un amigo, familiar o compañero te envía un enlace raro, una promoción extraña, una petición de dinero urgente o un mensaje fuera de contexto, confirma antes por otro canal.
Los atacantes pueden robar una cuenta y usarla para engañar a los contactos de la víctima. Como el mensaje viene desde una cuenta real, muchas personas confían sin revisar. Por eso, cuando el mensaje sea sensible, verifica por llamada, audio, videollamada o una conversación directa.
Desconfía de premios, bonos y regalos demasiado fáciles
Los mensajes que prometen premios, cupones, bonos, descuentos extremos, gift cards o beneficios exclusivos suelen usarse para capturar datos. La mecánica puede pedirte compartir el enlace con más personas, completar una encuesta, pagar un pequeño monto, iniciar sesión o descargar una aplicación.
Antes de participar en cualquier promoción, entra al sitio oficial de la empresa. Si la promoción no aparece en sus canales oficiales, probablemente sea falsa.
No instales aplicaciones desde enlaces de mensajes
Una estafa puede decir que necesitas instalar una aplicación para rastrear un paquete, recibir un pago, validar tu identidad, cobrar un premio o activar una cuenta. Instalar aplicaciones desde enlaces desconocidos puede poner en riesgo tu dispositivo.
Descarga aplicaciones solo desde tiendas oficiales como Google Play o App Store, y aun así revisa el desarrollador, las reseñas, los permisos y el sitio oficial de la empresa.
Bloquea y reporta mensajes sospechosos
Si recibes mensajes insistentes, enlaces raros o intentos de estafa, no discutas con el remitente. Bloquea, reporta y elimina. Responder puede confirmar que tu número está activo y aumentar la cantidad de mensajes no deseados.
La FTC recomienda reportar mensajes de texto no deseados y evitar interactuar con enlaces de mensajes inesperados. Puedes revisar más información en How to Recognize and Report Spam Text Messages.
Buenas prácticas para proteger tus cuentas contra phishing
Evitar hacer clic en enlaces sospechosos es importante, pero no suficiente. También necesitas fortalecer tus cuentas para que, si cometes un error, el atacante tenga más barreras.
Activa la verificación en dos pasos
La verificación en dos pasos agrega una capa extra de seguridad. Aunque alguien consiga tu contraseña, necesitará un segundo factor para entrar. Puede ser una aplicación autenticadora, una llave de seguridad, una notificación en el dispositivo o un código temporal.
Siempre que sea posible, usa una aplicación autenticadora o una llave de seguridad física. Los SMS son mejores que no tener nada, pero pueden ser más vulnerables a suplantación de SIM, robo de teléfono o engaños donde te piden el código.
Usa contraseñas únicas para cada servicio
Una contraseña repetida es un riesgo enorme. Si usas la misma clave en tu correo, banco, redes sociales y tiendas online, una filtración en un sitio menor puede abrir la puerta a tus cuentas más importantes.
La mejor práctica es usar una contraseña distinta para cada servicio. Como recordar muchas claves largas es difícil, puedes usar un gestor de contraseñas confiable. Un gestor permite crear claves fuertes, guardarlas de forma segura y evitar escribirlas en páginas falsas si el dominio no coincide.
Revisa la actividad de inicio de sesión
Muchos servicios permiten revisar dispositivos conectados, sesiones activas, ubicaciones aproximadas e historial de acceso. Conviene revisar esta sección de vez en cuando, especialmente si recibes alertas de seguridad o sospechas que alguien entró a tu cuenta.
Si ves un dispositivo desconocido, cierra la sesión, cambia la contraseña y revisa los métodos de recuperación. También verifica si agregaron correos, teléfonos o aplicaciones conectadas que no reconoces.
Protege tu correo principal como si fuera una llave maestra
Tu correo principal suele ser la puerta de recuperación de muchas cuentas. Si alguien entra a tu correo, puede intentar restablecer contraseñas de redes sociales, bancos, tiendas, hosting, dominios, plataformas de pago y servicios personales.
Por eso, el correo debe tener una contraseña única, verificación en dos pasos, teléfono y correo de recuperación actualizados, sesiones revisadas y alertas de seguridad activadas.
Qué hacer antes de hacer clic en un correo o mensaje
Una buena regla es aplicar una pausa de seguridad. No necesitas ser experto en informática. Solo necesitas seguir una pequeña rutina antes de abrir enlaces o entregar datos.
Detente y lee el mensaje completo
No actúes solo por el asunto o la primera línea. Lee el mensaje con calma. Pregúntate si esperabas ese correo, si la solicitud tiene sentido, si el tono es demasiado urgente y si el enlace realmente corresponde al sitio oficial.
Verifica por un canal oficial
Si el mensaje dice ser de un banco, entra a la aplicación oficial del banco. Si dice ser de una tienda, entra al sitio escribiendo la dirección manualmente. Si dice ser de una empresa de despacho, busca el seguimiento desde el sitio oficial. Si dice ser de una institución pública, usa portales oficiales o enlaces conocidos.
En Chile, para temas de ciberseguridad puedes revisar información del CSIRT de Gobierno y del sitio de la Agencia Nacional de Ciberseguridad. Para trámites ciudadanos, conviene entrar desde portales oficiales como ChileAtiende.
No uses el enlace del mensaje para iniciar sesión
Si tienes dudas, evita el enlace. Abre el navegador, escribe la dirección oficial o usa la aplicación instalada desde una tienda confiable. Esta simple acción bloquea muchas estafas, porque el atacante necesita que entres a su página falsa.
Consulta con alguien de confianza
Si el mensaje te genera miedo o presión, muéstraselo a alguien con más experiencia digital antes de hacer clic. A veces, otra persona detecta detalles que uno pasa por alto cuando está preocupado.
Qué hacer si abriste un enlace sospechoso
Abrir un enlace no siempre significa que ya perdiste la cuenta. El riesgo aumenta si ingresaste datos, descargaste archivos, instalaste algo o entregaste códigos. Aun así, conviene actuar con calma y rápido.
Si solo abriste el enlace pero no ingresaste datos
Cierra la página. No descargues nada. No aceptes permisos. No ingreses contraseñas. Si el sitio descargó un archivo automáticamente, no lo abras y elimínalo. Luego limpia el historial reciente si quieres, pero lo más importante es no interactuar más con la página.
Si ingresaste tu contraseña
Cambia la contraseña de inmediato desde el sitio oficial, no desde el enlace sospechoso. Si usabas esa misma contraseña en otros servicios, cámbiala también en todos ellos. Activa la verificación en dos pasos y cierra sesiones abiertas en dispositivos desconocidos.
Si entregaste un código de verificación
Entra de inmediato a la cuenta afectada desde la aplicación o sitio oficial. Cambia la contraseña, revisa sesiones activas, elimina dispositivos desconocidos y revisa métodos de recuperación. Si se trata de banco, billetera digital, correo principal o red social importante, contacta al soporte oficial.
Si ingresaste datos de tarjeta
Contacta a tu banco o emisor de tarjeta lo antes posible. Bloquea la tarjeta si corresponde, revisa movimientos, solicita orientación y guarda evidencias del sitio, mensaje, fecha, hora y montos involucrados. No esperes a que aparezcan cargos grandes.
Si instalaste una aplicación desconocida
Desinstala la aplicación. Revisa permisos otorgados. Cambia contraseñas desde otro dispositivo confiable si sospechas que el teléfono o computador puede estar comprometido. Ejecuta un análisis de seguridad con una herramienta confiable y mantén el sistema actualizado.
Cómo reconocer páginas falsas de bancos y servicios
Las páginas falsas son uno de los elementos más usados en ataques de phishing. Pueden verse casi idénticas a la página original, pero su objetivo es capturar tus datos.
Revisa el dominio antes de escribir cualquier dato
Antes de ingresar usuario, RUT, correo, contraseña o código, revisa la barra de direcciones. No basta con que aparezca un candado. El candado solo indica que la conexión usa cifrado, pero no garantiza que el sitio sea legítimo. Un sitio falso también puede tener candado.
Lo importante es que el dominio sea exactamente el oficial. Cuidado con letras cambiadas, palabras extras, guiones, extensiones raras o subdominios engañosos.
No confíes solo en el diseño
Los atacantes pueden copiar el diseño completo de un sitio real. Pueden usar el mismo logo, colores, botones y textos. Por eso, la apariencia no prueba autenticidad. La dirección web, el canal de acceso y la coherencia de la solicitud son más importantes.
Evita iniciar sesión desde buscadores cuando se trata de dinero
Para bancos, inversiones, impuestos, correo principal, hosting, dominios o cuentas críticas, es mejor usar marcadores guardados, aplicaciones oficiales o escribir la dirección manualmente. A veces pueden aparecer anuncios o resultados engañosos que imitan servicios reales.
Cómo proteger tu celular contra phishing por mensajes
El celular es el dispositivo donde muchas personas reciben códigos, correos, WhatsApp, bancos, redes sociales y aplicaciones de pago. Por eso, protegerlo es fundamental.
Mantén el sistema actualizado
Las actualizaciones corrigen fallas de seguridad y mejoran la protección contra amenazas. Aunque a veces parezcan molestas, son importantes para reducir riesgos. Actualiza el sistema operativo y las aplicaciones principales.
Revisa los permisos de aplicaciones
Una aplicación de linterna, calculadora, fondo de pantalla o cupón no debería necesitar acceso a SMS, contactos, accesibilidad, micrófono, cámara y notificaciones sensibles sin una razón clara. Revisa permisos y elimina aplicaciones que no uses o que parezcan sospechosas.
No compartas códigos recibidos por SMS
Los códigos de verificación son personales. Ningún soporte serio debería pedirte que se los dictes por llamada, WhatsApp o correo. Si alguien insiste en que necesita el código para ayudarte, probablemente intenta entrar a tu cuenta.
Activa bloqueo de pantalla fuerte
Usa código, contraseña, huella o reconocimiento facial. Evita patrones fáciles o claves simples. Si pierdes el teléfono, el bloqueo puede evitar que alguien acceda a tus mensajes, correos y aplicaciones.
Cómo proteger tu computador contra correos maliciosos
En computador, el phishing suele venir con archivos adjuntos, enlaces a páginas falsas, supuestas facturas, documentos compartidos o solicitudes laborales. Un entorno más seguro reduce la posibilidad de infección.
Actualiza navegador y sistema operativo
Un navegador desactualizado puede ser más vulnerable. Mantén actualizado Chrome, Edge, Firefox, Safari u otro navegador que uses. También actualiza Windows, macOS o Linux, según corresponda.
Desconfía de macros y archivos ejecutables
Si un documento te pide habilitar macros, contenido activo o permisos especiales para ver una supuesta factura, contrato o comprobante, ten cuidado. Muchos ataques históricos han usado documentos con macros maliciosas.
Usa una cuenta sin permisos de administrador para tareas diarias
Cuando sea posible, usa una cuenta de usuario normal para navegar, revisar correo y trabajar. Deja la cuenta de administrador solo para instalar programas o hacer cambios importantes. Esto puede limitar daños si algo se ejecuta accidentalmente.
Phishing en compras online y falsas encomiendas
Las compras por internet y los servicios de despacho son un blanco frecuente. Los atacantes saben que muchas personas esperan paquetes, compran en marketplaces o reciben notificaciones de entrega.
Mensajes de paquetes retenidos
Un mensaje puede decir que tu paquete está retenido, que falta pagar aduana, que la dirección está incompleta o que debes reprogramar la entrega. El enlace puede llevar a una página falsa donde te piden tarjeta o datos personales.
Si esperas una encomienda, revisa el número de seguimiento en el sitio oficial de la empresa. No uses el enlace del SMS si no estás seguro.
Tiendas falsas con precios demasiado bajos
Otra modalidad consiste en crear tiendas falsas con ofertas exageradas. Pueden aparecer por redes sociales, anuncios o enlaces compartidos. Antes de comprar, revisa reputación, dominio, datos de contacto, políticas de devolución, medios de pago y comentarios reales.
Pagos por transferencia a desconocidos
Cuando una tienda o vendedor insiste en transferencia directa, evita medios de pago protegidos o presiona con urgencia, aumenta el riesgo. Guarda comprobantes y no envíes dinero si no puedes verificar la identidad del comercio.
Phishing bancario y robo de claves
El phishing bancario es especialmente peligroso porque puede generar pérdida de dinero, bloqueo de cuentas, intentos de transferencia, créditos fraudulentos o uso indebido de tarjetas.
Tu banco no debería pedir claves por mensaje
Desconfía de cualquier correo, SMS, WhatsApp o llamada que pida claves completas, coordenadas, códigos dinámicos, CVV, PIN o token. Si el mensaje dice que es urgente, igual debes verificar desde la aplicación oficial o llamando al número que aparece en el sitio oficial del banco.
Revisa movimientos y notificaciones
Activa alertas de compras, transferencias e inicios de sesión si tu banco lo permite. Mientras antes detectes un movimiento extraño, más rápido puedes bloquear productos y pedir orientación.
No hagas pruebas solicitadas por supuestos ejecutivos
Un atacante puede decirte que realizará una “prueba de seguridad” y pedirte aprobar una notificación, entregar un código o hacer una transferencia temporal. No lo hagas. Corta la llamada y comunícate tú con el banco desde un número oficial.
Phishing en redes sociales y cuentas personales
Las cuentas de redes sociales tienen valor. Pueden usarse para estafar a tus contactos, vender productos falsos, difundir enlaces maliciosos, pedir dinero o robar otras cuentas conectadas.
Mensajes sobre verificación de cuenta
Una estafa común dice que tu cuenta será eliminada por infracción, derechos de autor, actividad sospechosa o falta de verificación. El enlace lleva a una página falsa que imita Instagram, Facebook, TikTok, YouTube u otra plataforma.
Si recibes una alerta, entra directamente desde la aplicación oficial y revisa el centro de cuentas, seguridad o notificaciones internas. No uses enlaces recibidos por mensajes directos.
Falsos sorteos y colaboraciones
Los atacantes también usan supuestas colaboraciones, campañas, premios o publicidad pagada para robar cuentas. Pueden enviar un enlace para “ver la propuesta” o “confirmar la cuenta”. Si piden iniciar sesión fuera de la plataforma oficial, sospecha.
Protege tus cuentas con autenticación fuerte
Activa verificación en dos pasos, guarda códigos de respaldo y revisa dispositivos conectados. Si administras páginas, canales, grupos o cuentas de negocio, usa permisos separados y evita compartir contraseñas.
Phishing laboral y fraudes a empresas
En el entorno laboral, el phishing puede afectar correos corporativos, pagos, facturas, proveedores, datos de clientes, sistemas internos y reputación de la empresa. No solo ataca a grandes compañías. También afecta negocios pequeños, emprendedores y trabajadores independientes.
Suplantación de jefaturas o proveedores
Una modalidad frecuente es que el atacante simule ser un jefe, contador, proveedor o cliente. Puede pedir una transferencia urgente, cambio de cuenta bancaria, envío de documentos, compra de tarjetas de regalo o actualización de datos.
Cuando se trate de dinero, datos de clientes o cambios de cuenta bancaria, confirma siempre por un canal alternativo. Una llamada corta puede evitar una pérdida grande.
Facturas y órdenes de compra falsas
Los correos con supuestas facturas, cotizaciones u órdenes de compra pueden incluir archivos maliciosos o enlaces a páginas falsas. Antes de abrir archivos inesperados, verifica si realmente esperabas ese documento.
Regla de doble confirmación para pagos
Una buena práctica para empresas es exigir doble confirmación cuando cambia una cuenta bancaria, se solicita un pago urgente o aparece un proveedor nuevo. La confirmación debe hacerse por teléfono o canal previamente registrado, no respondiendo el mismo correo.
Cómo educar a una familia o equipo para evitar phishing
La seguridad no depende solo de una persona. En una familia, negocio o equipo de trabajo, basta con que alguien caiga para que todos se vean afectados. Por eso, conviene crear reglas simples y repetibles.
Crear una regla clara sobre claves y códigos
Una regla fácil de recordar es: ninguna clave ni código se comparte por teléfono, correo, WhatsApp o mensaje. Si todos entienden esto, se reducen muchos riesgos.
Enseñar a verificar antes de pagar
Otra regla útil es confirmar por llamada cualquier solicitud urgente de dinero. Si alguien escribe diciendo que necesita una transferencia rápida, hay que comprobar la identidad antes de actuar.
Compartir ejemplos reales
Mostrar capturas de mensajes falsos ayuda mucho. Las personas aprenden mejor con ejemplos concretos: enlaces raros, dominios falsos, urgencia, premios, errores de redacción, archivos sospechosos y solicitudes de códigos.
Lista práctica para revisar un mensaje sospechoso
Antes de hacer clic, puedes usar esta lista mental. No necesitas aplicarla con mensajes normales de baja importancia, pero sí con cualquier correo o mensaje que pida datos, dinero, acceso, descarga o acción urgente.
- Revisa quién envía el mensaje y mira la dirección completa.
- Pregúntate si esperabas ese correo o mensaje.
- Observa si usa miedo, urgencia o premios exagerados.
- No abras enlaces acortados o dominios raros.
- No descargues archivos inesperados.
- No entregues contraseñas, códigos, PIN, CVV ni datos bancarios.
- Entra al sitio oficial escribiendo la dirección manualmente.
- Confirma por llamada si hay dinero o datos importantes involucrados.
- Reporta el mensaje como phishing o spam.
- Bloquea al remitente si insiste.
Errores comunes que hacen caer en phishing
Muchas víctimas no caen por ignorancia, sino por cansancio, apuro, estrés o exceso de confianza. Entender los errores comunes ayuda a prevenirlos.
Creer que el candado del navegador garantiza seguridad
El candado indica que la conexión está cifrada, pero no confirma que la página sea legítima. Un sitio falso también puede tener HTTPS y candado. Siempre revisa el dominio.
Confiar solo en el nombre visible del remitente
El nombre visible puede ser falsificado fácilmente. Lo importante es revisar la dirección completa y el dominio real.
Usar la misma contraseña en muchas cuentas
Si una contraseña se filtra o se entrega en una página falsa, el atacante puede probarla en otros servicios. Por eso, cada cuenta importante debe tener una clave única.
Responder para preguntar si el mensaje es real
Responder al mismo correo sospechoso puede confirmar que tu cuenta está activa o mantenerte dentro del engaño. Es mejor verificar por un canal oficial e independiente.
Entregar códigos por presión telefónica
Los atacantes pueden ser insistentes y sonar profesionales. Si alguien te pide un código, corta la comunicación y verifica por un canal oficial.
Herramientas útiles para reducir riesgos
No existe una herramienta mágica que elimine todo riesgo, pero varias ayudan a protegerte mejor.
Gestor de contraseñas
Un gestor de contraseñas permite crear claves largas y únicas. También ayuda a detectar páginas falsas, porque normalmente solo autocompleta credenciales cuando el dominio coincide con el sitio legítimo.
Autenticación en dos pasos
La verificación en dos pasos reduce el riesgo si una contraseña se filtra. Para cuentas críticas, considera usar una aplicación autenticadora o una llave de seguridad.
Filtros de spam y phishing
Mantén activos los filtros de tu correo. No marques como seguro un remitente que no conoces. Reporta mensajes sospechosos para ayudar al sistema a mejorar.
Antivirus o protección integrada
En computadores, una solución de seguridad actualizada puede detectar archivos maliciosos, enlaces peligrosos o comportamientos sospechosos. En Windows, por ejemplo, Microsoft Defender ofrece protección integrada. En cualquier caso, la herramienta debe estar actualizada.
Qué datos nunca deberías entregar por correo o mensaje
Hay datos que deben tratarse como sensibles. Si un mensaje los pide, detente y verifica por un canal oficial.
- Contraseñas completas.
- Códigos de verificación.
- PIN de tarjetas.
- CVV o código de seguridad de tarjeta.
- Coordenadas bancarias.
- Claves dinámicas o token.
- Datos completos de tarjeta.
- Fotos de documentos personales sin necesidad real.
- Datos de recuperación de cuentas.
- Acceso remoto a tu computador o celular.
Cómo actuar si fuiste víctima de phishing
Si ya entregaste datos o dinero, lo importante es actuar rápido, ordenar la información y no seguir interactuando con los atacantes.
Cambia contraseñas desde un dispositivo confiable
Usa un computador o celular que consideres seguro. Entra directamente al sitio oficial. Cambia la contraseña de la cuenta afectada y de cualquier otra cuenta donde hayas usado la misma clave.
Cierra sesiones abiertas
Revisa la sección de seguridad de la cuenta y cierra sesiones en dispositivos que no reconozcas. Elimina aplicaciones conectadas que no hayas autorizado.
Contacta al banco o servicio afectado
Si entregaste datos bancarios, tarjeta, código de transferencia o información financiera, comunícate con tu banco de inmediato. Pide bloqueo preventivo, revisión de movimientos y orientación según el caso.
Guarda evidencia
Guarda capturas del mensaje, correo, enlace, número telefónico, dirección del sitio, comprobantes, fecha, hora y cualquier dato relevante. Esta información puede servir para reportar el caso o presentar una denuncia.
Reporta el incidente
Reporta el correo o mensaje en la plataforma correspondiente. También puedes revisar canales oficiales de ciberseguridad como el CSIRT de Gobierno de Chile. Para orientación internacional sobre phishing, también puedes consultar recursos como INCIBE.
Consejos para personas que reciben muchos correos sospechosos
Si recibes muchos correos de spam o phishing, puede ser porque tu dirección fue expuesta en registros públicos, filtraciones, formularios, sitios poco confiables o listas de marketing. No siempre significa que tu cuenta esté hackeada, pero sí conviene tomar medidas.
No te des de baja en correos claramente fraudulentos
En correos legítimos, el enlace de baja puede funcionar. Pero en correos fraudulentos, hacer clic en “cancelar suscripción” puede confirmar que tu correo está activo o llevarte a una página peligrosa. Si el mensaje es sospechoso, mejor repórtalo como spam o phishing.
Usa alias o correos secundarios
Para registros menos importantes, puedes usar un correo secundario o alias. Así proteges tu correo principal y reduces la exposición.
Evita publicar tu correo en sitios abiertos
Si publicas tu correo en foros, comentarios o páginas públicas, puede ser recolectado por bots. Cuando sea posible, usa formularios de contacto o direcciones separadas para atención pública.
Preguntas frecuentes sobre phishing
Qué pasa si hice clic en un enlace pero no puse mis datos
Si solo abriste el enlace y no descargaste nada ni ingresaste información, el riesgo suele ser menor. Cierra la página, no interactúes más y elimina cualquier archivo descargado automáticamente. Si el sitio pidió permisos o instalaste algo, revisa el dispositivo con más cuidado.
Un correo con mi nombre puede ser falso
Sí. Que un correo incluya tu nombre no prueba que sea legítimo. Tu nombre, correo o teléfono pueden estar en bases de datos comerciales, filtraciones o registros públicos. Los atacantes usan esa información para hacer el mensaje más creíble.
El candado verde significa que el sitio es seguro
No necesariamente. El candado indica conexión cifrada, pero un sitio falso también puede usar cifrado. Debes revisar el dominio y entrar desde canales oficiales.
Mi banco puede pedirme códigos por teléfono
Debes desconfiar de cualquier llamada inesperada que pida códigos, claves, PIN, coordenadas o tokens. Si tienes dudas, corta y llama tú al banco usando un número oficial.
Es seguro abrir archivos PDF de desconocidos
No es recomendable abrir archivos inesperados de remitentes desconocidos. Aunque los PDF suelen ser comunes, también pueden usarse en campañas maliciosas o incluir enlaces peligrosos. Verifica primero el origen.
Qué hago si un familiar me pide dinero por WhatsApp
Confirma por llamada o videollamada. Si no responde, pregunta algo que solo esa persona sabría. No transfieras dinero solo porque el mensaje parece venir de su número o cuenta.
Evitar phishing en correos y mensajes depende de una combinación de atención, hábitos y herramientas. No necesitas ser experto para protegerte mejor. Las medidas más importantes son simples: no hacer clic por impulso, revisar remitentes, verificar enlaces, no entregar claves ni códigos, entrar desde sitios oficiales, activar verificación en dos pasos, usar contraseñas únicas y reportar mensajes sospechosos.
El phishing funciona porque juega con la urgencia, el miedo y la confianza. Por eso, la mejor defensa es la pausa. Antes de responder, pagar, descargar o iniciar sesión, detente unos segundos y verifica. Esa pausa puede proteger tu dinero, tus cuentas, tu identidad y tu tranquilidad digital.
Si recibes un mensaje sospechoso, no lo tomes como algo normal ni como algo que debes resolver de inmediato desde el mismo enlace. Entra por canales oficiales, consulta fuentes confiables y mantén tus cuentas protegidas. En seguridad digital, muchas veces la diferencia entre caer y estar protegido está en no actuar apurado.
Fuentes y enlaces útiles
Cómo revisar si tu correo aparece en una filtración de datos
Qué señales indican que una página puede ser falsa
Cómo proteger tu identidad digital con pasos simples
Cómo revisar privacidad de ubicación sin desactivar todo
Qué hacer si crees que alguien sabe tu contraseña del WiFi
Subir
Deja una respuesta