
Qué hacer si compartiste tu contraseña por error
Compartir una contraseña por error puede pasarle a cualquier persona. A veces ocurre por responder un mensaje falso, confiar en una llamada que parecía venir de una empresa, ingresar datos en una página clonada, enviar una clave por chat, completar un formulario sospechoso, recibir ayuda de alguien que no era confiable o confundir un sitio falso con uno real. Lo importante es no quedarse paralizado, no sentir vergüenza y actuar rápido para reducir el daño.
Una contraseña compartida por error puede permitir que otra persona intente entrar a tu correo, redes sociales, cuentas bancarias, aplicaciones de mensajería, tiendas, servicios de pago, cuentas laborales, plataformas de almacenamiento, documentos privados o perfiles personales. Si además entregaste un código de verificación, un número de tarjeta, un documento de identidad o acceso a tu teléfono o computador, el riesgo puede ser mayor.
Este artículo explica qué hacer si diste tu contraseña por error, cómo cambiarla correctamente, cómo cerrar sesiones abiertas, cómo activar verificación en dos pasos, cómo revisar si hubo accesos desconocidos, qué hacer si usabas la misma clave en varias cuentas, cómo proteger tus cuentas bancarias, cómo guardar evidencia y cuándo denunciar si hubo fraude, amenazas, suplantación o acceso no autorizado.
- Dónde ver las contraseñas guardadas en Google paso a paso
- Cómo ver tus contraseñas guardadas sin poner en riesgo tu cuenta
- Claves de Google: cómo revisarlas, cambiarlas y protegerlas
- Cómo cambiar la contraseña de Gmail si sospechas que alguien entró
La regla más importante es actuar de inmediato: cambia la contraseña desde un dispositivo seguro, cierra sesiones abiertas, activa verificación en dos pasos y revisa actividad reciente. Mientras más rápido cortes el acceso, menor será el riesgo.
Índice
Qué hacer durante los primeros minutos
Los primeros minutos son importantes porque una contraseña entregada por error puede ser usada rápidamente. El objetivo inicial es cortar el acceso antes de que otra persona cambie la clave, cierre tus sesiones, agregue métodos de recuperación, revise tus mensajes, haga compras, envíe enlaces a tus contactos o intente recuperar otras cuentas.
No sigas conversando con quien pidió la contraseña
Si entregaste la clave durante una llamada, mensaje o chat, no sigas la conversación. Muchas estafas continúan con nuevas instrucciones: pedir códigos, instalar aplicaciones, transferir dinero, enviar fotos de documentos o confirmar datos adicionales. Mientras más información entregas, más difícil puede ser contener el problema.
Cambia la contraseña desde un dispositivo confiable
Usa un teléfono, computador o conexión que consideres segura. Si crees que el equipo desde donde escribiste la contraseña puede tener malware, programas extraños o acceso remoto, usa otro dispositivo. Cambiar la contraseña desde un equipo comprometido puede permitir que el atacante vea la nueva clave.
No uses una contraseña parecida
No cambies “clave2026” por “clave2027” ni agregues solo un símbolo al final. La nueva contraseña debe ser completamente diferente, larga y única. Si la persona que obtuvo tu clave puede adivinar la variante nueva, el riesgo continúa.
Cierra sesiones en todos los dispositivos
Después de cambiar la clave, revisa la opción para cerrar sesión en otros dispositivos. Muchas cuentas permiten ver teléfonos, computadores, navegadores o ubicaciones donde la sesión está abierta. Si no reconoces alguna sesión, ciérrala de inmediato.
Activa verificación en dos pasos
La verificación en dos pasos agrega una barrera adicional. Aunque alguien conozca la contraseña, necesitará otro método para entrar, como una aplicación de autenticación, una llave de seguridad, un aviso en el teléfono o un código temporal. Esta medida es especialmente importante en correo, redes sociales, bancos, servicios de pago y almacenamiento de documentos.
Si además de la contraseña entregaste un código de verificación, actúa con mayor urgencia. Ese código puede haber servido para entrar, cambiar una clave, recuperar una cuenta o autorizar una acción.
Cómo evaluar el nivel de riesgo
No todos los casos son iguales. Compartir la contraseña de una cuenta secundaria no tiene el mismo impacto que compartir la clave del correo principal, una cuenta bancaria o una aplicación donde guardas documentos. Para decidir qué hacer primero, conviene evaluar qué cuenta fue afectada, qué información contiene y si esa contraseña se usaba en otros servicios.
Cuenta de correo electrónico
Si compartiste la contraseña del correo principal, el riesgo es alto. El correo suele servir para recuperar otras cuentas, recibir códigos de verificación, acceder a documentos, revisar compras, restablecer contraseñas y controlar notificaciones de seguridad. Si alguien entra a tu correo, puede intentar tomar control de muchas otras cuentas asociadas.
Cuenta bancaria o financiera
Si la contraseña pertenece a una cuenta bancaria, aplicación de pago, tarjeta, billetera digital, cuenta de inversión o servicio financiero, debes contactar de inmediato a la institución por canales oficiales. También revisa movimientos, bloquea productos si corresponde y guarda evidencia.
Redes sociales y mensajería
Si la clave corresponde a una red social o aplicación de mensajería, el riesgo puede incluir suplantación de identidad, mensajes falsos a tus contactos, pedidos de dinero, publicación de contenido o pérdida de acceso a la cuenta. Cambia la clave, cierra sesiones, activa verificación en dos pasos y avisa a contactos si detectas actividad sospechosa.
Servicios de compra y suscripciones
Si la contraseña corresponde a una tienda, plataforma de compras o servicio con tarjetas guardadas, revisa métodos de pago, direcciones de despacho, pedidos recientes y dispositivos conectados. Elimina tarjetas guardadas si tienes dudas y cambia la clave.
Contraseña reutilizada en varias cuentas
Si usabas la misma contraseña en más de una cuenta, debes cambiarla en todas. Este es uno de los riesgos más comunes. Cuando una clave queda expuesta, un atacante puede probarla en correo, redes sociales, tiendas, bancos, plataformas de pago y servicios de almacenamiento.
| Tipo de cuenta afectada | Riesgo principal | Acción urgente |
|---|---|---|
| Correo principal | Recuperación de otras cuentas, acceso a documentos y códigos | Cambiar clave, cerrar sesiones, revisar recuperación y activar verificación |
| Banco o servicio financiero | Transferencias, compras, cargos o cambios de seguridad | Contactar al banco, bloquear si corresponde y revisar movimientos |
| Red social | Suplantación, mensajes a contactos o pérdida de cuenta | Cambiar clave, cerrar sesiones, revisar publicaciones y avisar a contactos |
| Tienda o servicio de compra | Pedidos, uso de tarjetas guardadas o cambios de dirección | Revisar pedidos, eliminar métodos de pago y cambiar contraseña |
| Clave repetida | Acceso a varias cuentas con la misma contraseña | Cambiar la clave en todos los servicios donde se repitió |
Cómo cambiar la contraseña de forma segura
Cambiar la contraseña parece simple, pero hacerlo mal puede dejar el riesgo abierto. La nueva clave debe ser fuerte, única y creada desde un entorno confiable. También conviene revisar que el atacante no haya agregado métodos para recuperar la cuenta después.
Usa una contraseña larga y única
Una contraseña segura debe ser larga y diferente para cada servicio. No uses nombres, apodos, fechas de nacimiento, números repetidos, nombres de mascotas, equipos favoritos o palabras evidentes. Tampoco uses la misma contraseña que ya entregaste con pequeños cambios.
Ejemplos de contraseñas débiles
- Nombre propio más fecha de nacimiento.
- Secuencias como “123456” o “qwerty”.
- La misma contraseña usada en varias cuentas.
- Una clave antigua con un número nuevo al final.
- Palabras simples relacionadas contigo o tu familia.
Características de una mejor contraseña
- Debe ser larga.
- Debe ser distinta para cada cuenta.
- No debe contener datos fáciles de adivinar.
- No debe haber sido compartida antes.
- No debe estar guardada en notas visibles o capturas de pantalla.
Usa un gestor de contraseñas si tienes muchas cuentas
Un gestor de contraseñas ayuda a crear y guardar claves únicas sin tener que recordarlas todas. Esto reduce el riesgo de repetir contraseñas o usar claves simples. También puede ayudarte a identificar contraseñas débiles o reutilizadas.
Cambia también las cuentas donde repetías la clave
Si la contraseña compartida por error se usaba en más sitios, no basta con cambiarla en una sola cuenta. Cambia todas las cuentas donde esa clave estaba repetida. Prioriza correo principal, bancos, redes sociales, servicios de pago, tiendas con tarjetas guardadas y cuentas donde guardas documentos importantes.
Revisa que no haya cambios extraños en la cuenta
Después de cambiar la contraseña, revisa nombre, correo de recuperación, número telefónico, dispositivos conectados, aplicaciones autorizadas, reglas de reenvío, direcciones guardadas y métodos de pago. Si alguien alcanzó a entrar, pudo haber modificado configuraciones para recuperar acceso más adelante.
Cómo cerrar sesiones abiertas y revisar dispositivos
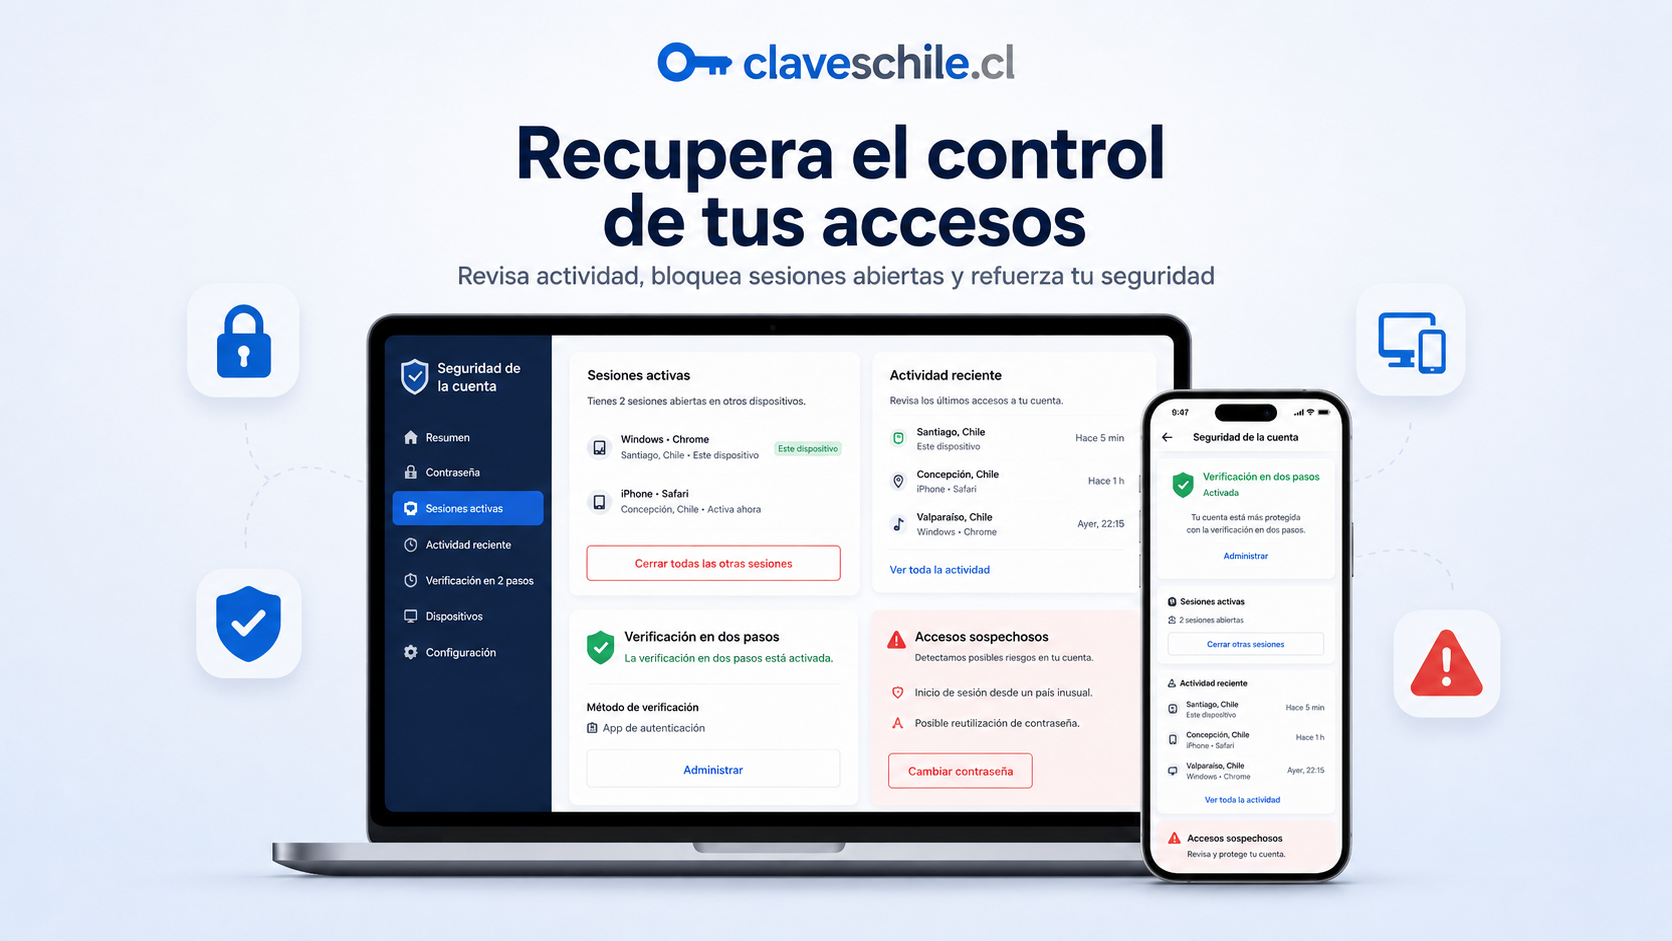
Cambiar la contraseña es una medida central, pero no siempre expulsa automáticamente a todos los dispositivos conectados. Por eso conviene revisar sesiones abiertas y cerrar cualquier acceso que no reconozcas.
Revisa dispositivos conectados
Busca una sección de seguridad, actividad reciente, dispositivos, sesiones o accesos. Allí suelen aparecer teléfonos, computadores, navegadores, ubicaciones aproximadas y fechas de inicio de sesión. Si ves un dispositivo que no reconoces, ciérralo.
Cierra sesión en todos los lugares cuando sea posible
Algunas plataformas permiten cerrar sesión en todos los dispositivos. Esta opción es útil cuando no sabes si alguien alcanzó a entrar o si usabas la cuenta en equipos antiguos. Después de cerrar sesiones, inicia nuevamente solo en tus dispositivos confiables.
Revisa aplicaciones conectadas
Muchas cuentas permiten conectar aplicaciones de terceros. Si una aplicación sospechosa tiene permiso para leer datos, enviar mensajes, acceder a archivos o administrar la cuenta, elimínala. Un atacante podría usar permisos antiguos para mantener acceso indirecto.
Revisa reglas de correo y reenvíos
En cuentas de correo, revisa si existen filtros, reglas, respuestas automáticas o reenvíos que no configuraste. Algunos atacantes crean reglas para ocultar avisos de seguridad, reenviar mensajes a otra dirección o borrar correos importantes.
Por qué activar verificación en dos pasos
La verificación en dos pasos, también llamada autenticación de dos factores, agrega una segunda prueba para entrar a una cuenta. Esto puede impedir que una contraseña robada sea suficiente para acceder. Es una de las medidas más efectivas después de compartir una clave por error.
Protege aunque la contraseña haya sido vista
Si alguien conoce tu contraseña, la verificación en dos pasos puede bloquear el acceso porque exige otro factor. Ese segundo factor puede ser un aviso en tu teléfono, una aplicación de autenticación, una llave física o códigos de respaldo.
Evita depender solo de mensajes de texto
Los códigos por SMS pueden ser útiles, pero cuando sea posible conviene usar una aplicación de autenticación o métodos más seguros. Lo importante es que nunca compartas códigos temporales con nadie, aunque la persona diga ser soporte, ejecutivo o funcionario.
Guarda códigos de respaldo en un lugar seguro
Al activar verificación en dos pasos, algunas plataformas entregan códigos de respaldo. Guárdalos en un lugar protegido, no en una nota visible ni en una conversación abierta. Estos códigos sirven para recuperar acceso si pierdes el teléfono o el método principal.
No entregues códigos a terceros
Un código de verificación puede servir para entrar, cambiar contraseña o autorizar una acción. Si alguien te pide un código que llegó a tu teléfono o correo, no lo entregues. Puede ser parte del intento de robo.
Cómo proteger tu correo principal
El correo principal merece una atención especial porque muchas otras cuentas dependen de él. Desde el correo se pueden restablecer contraseñas, recibir códigos, confirmar compras, revisar documentos, recuperar redes sociales y administrar servicios. Si compartiste la contraseña del correo, debes tratarlo como una emergencia de seguridad.
Cambia la contraseña del correo antes que otras cuentas
Si el correo está comprometido, el atacante puede interceptar avisos o códigos de otras plataformas. Por eso, el correo principal debe ser la prioridad. Cambia la contraseña, activa verificación en dos pasos y revisa actividad reciente.
Revisa métodos de recuperación
Confirma que el teléfono y correo alternativo de recuperación sean tuyos. Si aparece un método desconocido, elimínalo. Un atacante podría agregar un correo o número propio para volver a entrar después.
Busca correos de seguridad recientes
Busca mensajes relacionados con inicio de sesión, contraseña cambiada, nuevo dispositivo, recuperación de cuenta, verificación, código, compra, pago o actividad inusual. Esto puede ayudarte a descubrir si la contraseña ya fue usada.
Comprueba si se enviaron correos desde tu cuenta
Revisa la carpeta de enviados. Si aparecen mensajes que no escribiste, avisa a tus contactos que no abran enlaces ni entreguen datos. También guarda evidencia antes de borrar cualquier mensaje sospechoso.
Qué hacer si la contraseña estaba relacionada con dinero
Si la contraseña compartida está vinculada con banco, tarjeta, aplicación de pago, tienda con tarjetas guardadas, cuenta de inversión, billetera digital o cualquier servicio financiero, debes actuar con mayor rapidez. En estos casos, además de cambiar la clave, conviene contactar a la institución y revisar movimientos.
Contacta a la institución por canales oficiales
No uses teléfonos, enlaces o números enviados por la persona que te engañó. Entra por la aplicación oficial, sitio oficial o número de atención publicado por la institución. Explica que compartiste una clave por error y solicita orientación para bloquear accesos o revisar movimientos.
Bloquea tarjetas o productos si corresponde
Si entregaste datos de tarjeta, claves bancarias, códigos de autorización o información suficiente para operar, puede ser necesario bloquear productos. No esperes a que aparezca un cargo si ya existe riesgo claro.
Revisa movimientos recientes
Revisa transferencias, compras, giros, cargos, destinatarios nuevos, tarjetas agregadas y suscripciones. Si ves algo que no reconoces, guarda comprobantes y repórtalo de inmediato.
Elimina métodos de pago guardados en servicios dudosos
Si la contraseña pertenecía a una tienda o plataforma donde había tarjetas guardadas, elimina métodos de pago temporalmente hasta confirmar que no hubo actividad indebida. También revisa direcciones de despacho, pedidos y datos personales.
Qué hacer si afectó redes sociales o mensajería
Cuando una contraseña compartida por error afecta una red social o aplicación de mensajería, el problema puede extenderse a tus contactos. El atacante puede enviar enlaces, pedir dinero, publicar contenido, cambiar datos de perfil o intentar engañar a otras personas usando tu nombre.
Cambia la clave y cierra sesiones
Hazlo de inmediato. Luego revisa dispositivos conectados, aplicaciones vinculadas y actividad reciente. Si la plataforma permite cerrar sesión en todos los dispositivos, usa esa opción.
Revisa mensajes enviados
Busca mensajes que no enviaste, enlaces sospechosos, solicitudes de dinero o conversaciones extrañas. Si encuentras algo, guarda capturas y avisa a las personas afectadas.
Publica un aviso si tus contactos pudieron ser engañados
Si alguien usó tu cuenta para enviar mensajes, puedes avisar de forma clara: “Mi cuenta pudo haber sido comprometida. No abran enlaces ni realicen transferencias solicitadas desde mensajes recientes. Ya estoy revisando la seguridad”.
Revisa datos del perfil
Comprueba que no hayan cambiado correo, teléfono, nombre, foto, enlaces, biografía, métodos de recuperación o privacidad. Si ves cambios extraños, corrígelos y guarda evidencia.
Qué evidencia guardar si hubo engaño o fraude
Si compartiste la contraseña por una estafa, llamada falsa, mensaje de phishing, suplantación o amenaza, conviene guardar evidencia. No borres todo por vergüenza o rabia. La evidencia puede servir para denunciar, reclamar, reportar una cuenta o pedir ayuda a una institución.
Mensajes y correos recibidos
Guarda correos, SMS, mensajes de WhatsApp, conversaciones de redes sociales, enlaces, archivos adjuntos y cualquier instrucción recibida. Si puedes, guarda capturas donde se vea fecha, hora, remitente y contenido.
Números, perfiles y enlaces
Anota el número telefónico, nombre de usuario, enlace del perfil, correo electrónico, sitio web utilizado y cualquier dato del supuesto soporte, ejecutivo o contacto. Estos datos pueden cambiar después.
Comprobantes y movimientos
Si hubo dinero involucrado, guarda comprobantes de transferencia, cargos, compras, pedidos, destinatarios, números de operación y respuestas de bancos o plataformas.
Registro de acciones realizadas
Anota cuándo cambiaste la contraseña, cuándo bloqueaste productos, cuándo contactaste al banco, cuándo cerraste sesiones y cuándo hiciste reportes. Esto ayuda a ordenar el caso.
Cuándo denunciar o pedir ayuda oficial
No todos los errores con contraseñas requieren denuncia. Si compartiste una clave, la cambiaste de inmediato y no hubo acceso ni daño, puede bastar con reforzar la seguridad. Pero si hubo fraude, amenaza, suplantación, acceso no autorizado, compras, transferencias, extorsión o uso indebido de datos, conviene denunciar y conservar evidencia.
Casos donde conviene denunciar
- Alguien entró a tu cuenta sin autorización.
- Hubo transferencias, compras o cargos no reconocidos.
- Usaron tu cuenta para pedir dinero a otras personas.
- Te amenazaron o extorsionaron.
- Publicaron información privada o documentos.
- Agregaron métodos de recuperación desconocidos.
- Crearon cuentas o perfiles usando tu identidad.
- Te pidieron pagos para recuperar una cuenta o evitar publicación de datos.
Canales útiles en Chile
Si los hechos pueden ser delito, puedes usar la Denuncia en Línea del Ministerio Público. También puedes revisar orientación en Fiscalía de Chile, Policía de Investigaciones de Chile y Carabineros de Chile.
Recursos de seguridad digital
Para revisar recomendaciones de seguridad, puedes consultar la Agencia Nacional de Ciberseguridad. Para proteger cuentas, también son útiles la Revisión de seguridad de Google y la guía de Microsoft sobre cómo recuperar una cuenta comprometida.
Errores frecuentes después de compartir una contraseña
Después de cometer el error, algunas personas reaccionan de forma impulsiva. Eso puede aumentar el riesgo o dejar accesos abiertos. Evitar estos errores ayuda a recuperar el control con más seguridad.
Cambiar solo una cuenta cuando la clave estaba repetida
Si la contraseña era la misma en varias cuentas, cambiarla solo en una no resuelve el problema. Debes cambiarla en todos los servicios donde se usó.
No cerrar sesiones abiertas
Una sesión abierta puede seguir activa incluso después del cambio de clave, dependiendo de la plataforma. Por eso es importante revisar dispositivos y cerrar sesiones desconocidas.
Entregar códigos después de cambiar la contraseña
Algunos atacantes insisten después del primer intento. Pueden decir que necesitan un código para “cancelar” el problema. No entregues códigos de verificación bajo ninguna excusa.
Usar un dispositivo posiblemente comprometido
Si instalaste una aplicación por indicación de un desconocido o compartiste pantalla, puede ser más seguro cambiar claves desde otro dispositivo confiable y luego revisar el equipo afectado.
Borrar evidencia antes de revisar
Eliminar mensajes puede hacerte sentir más tranquilo, pero si hubo fraude o amenaza, podrías perder pruebas. Guarda capturas y datos relevantes antes de borrar o bloquear.
Plan práctico para recuperar seguridad
Si no sabes por dónde empezar, sigue un orden simple. La prioridad es proteger las cuentas más importantes, cortar accesos, revisar daños y prevenir que vuelva a ocurrir.
Protege el correo principal
Cambia la contraseña, activa verificación en dos pasos, revisa métodos de recuperación, cierra sesiones desconocidas y busca avisos de seguridad recientes.
Protege cuentas financieras
Revisa bancos, tarjetas, aplicaciones de pago, tiendas con tarjetas guardadas y servicios donde pueda haber dinero. Contacta a la institución si entregaste datos sensibles.
Protege redes sociales y mensajería
Cambia claves, cierra sesiones y revisa mensajes enviados. Avisa a contactos si pudo haber suplantación.
Revisa cuentas donde repetías la contraseña
Haz una lista de servicios donde usabas la misma clave y cámbiala en todos. Usa una contraseña única para cada cuenta.
Activa más seguridad para el futuro
Usa verificación en dos pasos, gestor de contraseñas, alertas de inicio de sesión y revisión periódica de dispositivos conectados. La meta es que un error no vuelva a poner en riesgo todas tus cuentas.
Si compartiste una contraseña por error, no estás solo. Estos engaños están diseñados para parecer urgentes y confiables. Lo importante es reaccionar rápido, cortar accesos y reforzar la seguridad.
Compartir una contraseña por error es una situación seria, pero puede controlarse si actúas rápido. Cambiar la clave, cerrar sesiones, activar verificación en dos pasos y revisar actividad reciente son las primeras medidas. Si la contraseña estaba repetida, debes cambiarla en todas las cuentas donde la usabas.
El mayor riesgo aparece cuando la clave pertenece al correo principal, cuentas bancarias, redes sociales, servicios de pago o plataformas donde guardas documentos. En esos casos, además de cambiar la contraseña, revisa métodos de recuperación, dispositivos conectados, movimientos, mensajes enviados y configuraciones de seguridad.
Si hubo fraude, amenazas, acceso no autorizado, suplantación o pérdida de dinero, guarda evidencia y denuncia por canales oficiales. La prevención futura se basa en contraseñas únicas, verificación en dos pasos, cuidado con enlaces sospechosos y la costumbre de no entregar códigos ni claves a nadie.
Cómo revisar si tu correo aparece en una filtración de datos
Qué señales indican que una página puede ser falsa
Cómo proteger tu identidad digital con pasos simples
Cómo revisar privacidad de ubicación sin desactivar todo
Qué hacer si crees que alguien sabe tu contraseña del WiFi
Subir
Deja una respuesta