
Cómo saber si un enlace es sospechoso
Un enlace sospechoso puede parecer normal a primera vista. Puede venir acompañado de un logo conocido, un mensaje urgente, una supuesta oferta, una alerta de seguridad, una factura, una encomienda, una devolución de dinero o una advertencia de bloqueo de cuenta. El objetivo del atacante es que la persona haga clic sin pensar, entre a una página falsa, entregue datos privados, descargue un archivo peligroso, instale una aplicación maliciosa o permita el robo de contraseñas.
La seguridad digital no depende solo de tener antivirus o un buen navegador. También depende de saber detenerse antes de tocar un enlace. Una pausa de pocos segundos puede evitar phishing, smishing, malware, robo de cuentas, fraude bancario, suplantación de identidad y pérdida de información personal. Por eso, este artículo explica de forma clara cómo revisar un enlace antes de abrirlo, qué señales indican peligro, cómo analizar el dominio, qué hacer con enlaces acortados, cómo actuar si ya hiciste clic y qué hábitos ayudan a navegar con más seguridad.
- Dónde ver las contraseñas guardadas en Google paso a paso
- Cómo ver tus contraseñas guardadas sin poner en riesgo tu cuenta
- Claves de Google: cómo revisarlas, cambiarlas y protegerlas
- Cómo cambiar la contraseña de Gmail si sospechas que alguien entró
Este contenido está orientado a personas mayores de edad que usan internet para comprar, revisar correos, usar redes sociales, administrar cuentas bancarias, recibir encomiendas, trabajar, estudiar, hacer trámites o gestionar sitios web. La idea es que puedas reconocer enlaces falsos antes de caer en una estafa y que aprendas a verificar la información usando canales oficiales.
Un enlace sospechoso no siempre se ve raro. Algunos enlaces falsos están muy bien diseñados, usan candado, imitan marcas reales y aparecen dentro de mensajes convincentes. La clave es revisar el dominio, el contexto, el remitente y la acción que te piden realizar antes de hacer clic.
Índice
Qué es un enlace sospechoso
Un enlace sospechoso es una dirección web que puede llevarte a una página falsa, peligrosa, engañosa o maliciosa. También puede llevarte a una descarga automática, una pantalla de inicio de sesión clonada, un formulario fraudulento, una falsa promoción, una supuesta plataforma de pago, un sitio con malware o una página diseñada para robar datos personales.
Un enlace no es sospechoso solo porque sea largo o desconocido. A veces una dirección legítima puede ser extensa, especialmente en servicios de pago, plataformas de correo, formularios o sistemas internos. Sin embargo, cuando el enlace llega de forma inesperada, usa urgencia, pide contraseñas, solicita pagos, promete premios o no coincide con el sitio oficial, debes tratarlo con cuidado.
Los enlaces sospechosos se usan mucho en ataques de phishing. El phishing consiste en engañar a la persona haciéndole creer que está interactuando con una entidad confiable, cuando en realidad está entregando información a un atacante. Un enlace puede ser el puente entre el mensaje fraudulento y la página falsa donde se capturan datos.
Por qué los enlaces son tan usados en estafas digitales
Los enlaces son usados porque parecen simples y cotidianos. Todos los días las personas hacen clic en links para abrir noticias, revisar pedidos, pagar cuentas, confirmar correos, entrar a redes sociales, recuperar contraseñas o descargar documentos. Esa costumbre hace que muchas veces se actúe rápido, sin revisar.
Además, un enlace puede esconder el verdadero destino detrás de un botón, una imagen, un texto atractivo o una dirección acortada. Un botón que dice “verificar cuenta” puede llevar a una página falsa. Un texto que parece mostrar el sitio oficial puede tener un destino completamente diferente. Un código QR puede abrir una dirección que no ves hasta escanearlo. Por eso, el análisis del enlace es fundamental.
Ejemplo simple de enlace sospechoso
Recibes un mensaje que dice: “Tu cuenta será bloqueada hoy, confirma tus datos aquí”. El texto del enlace parece oficial, pero al mirarlo con calma notas que el dominio no pertenece a la empresa real. También hay urgencia, amenaza y solicitud de datos. Esa combinación indica un riesgo alto.
Ejemplo de enlace que parece legítimo
Recibes un correo con un diseño profesional, logo conocido y un botón que dice “ingresar a mi cuenta”. El problema es que el botón lleva a una dirección con letras cambiadas, palabras extras o un dominio desconocido. Aunque el diseño se vea confiable, el enlace puede ser falso.
Señales principales de que un enlace puede ser peligroso
Un enlace sospechoso suele mostrar señales antes de que hagas clic. No siempre aparecen todas, pero mientras más señales veas juntas, mayor es el riesgo. La revisión debe considerar el enlace, el mensaje que lo acompaña, el remitente, el canal por donde llegó y la acción que te piden realizar.
El enlace llegó de forma inesperada
Si no esperabas ese mensaje, compra, encomienda, factura, archivo, aviso bancario, recuperación de contraseña o promoción, debes tener cuidado. Muchos ataques funcionan porque llegan en el momento justo o porque imitan situaciones comunes. Por ejemplo, una persona que espera un paquete puede caer más fácil en un enlace falso de despacho.
Cuando un enlace llega de forma inesperada, lo más seguro es no abrirlo directamente. Entra al sitio oficial escribiendo la dirección en el navegador o usando la aplicación oficial. Si el mensaje era real, normalmente podrás encontrar la misma información dentro de tu cuenta.
El mensaje usa urgencia o amenaza
La urgencia es una de las señales más comunes. Frases como “último aviso”, “tu cuenta será suspendida”, “pago pendiente”, “bloqueo inmediato”, “verificación obligatoria”, “actividad sospechosa”, “responde ahora” o “plazo final” buscan que no pienses demasiado.
Cuando un mensaje intenta asustarte, no hagas clic. Las entidades reales suelen tener canales oficiales para revisar alertas. Si se trata de un banco, entra desde la app. Si se trata de una red social, revisa dentro de la plataforma. Si se trata de una encomienda, consulta el seguimiento desde el sitio oficial de la empresa.
El enlace promete premios o beneficios demasiado fáciles
Otra señal clara es la promesa de dinero, regalo, bono, descuento, cupón, devolución, sorteo, herencia, inversión segura o beneficio exclusivo sin que hayas hecho nada para recibirlo. Los atacantes usan la recompensa para bajar la guardia.
Antes de abrir una promoción, busca la información en el sitio oficial de la empresa. Si la campaña no aparece en sus canales oficiales, no ingreses datos ni compartas el enlace.
El enlace pide datos sensibles
Un enlace que termina en una página donde te piden contraseña, código de verificación, PIN, CVV, número completo de tarjeta, clave bancaria, correo, teléfono, dirección, documento de identidad o foto de documentos debe ser revisado con extremo cuidado.
No ingreses datos sensibles después de hacer clic en un enlace recibido por mensaje. Es más seguro abrir el sitio oficial por tu cuenta. Si el servicio realmente necesita una acción, deberías poder verla entrando desde la aplicación o desde la página oficial.
El dominio no coincide con la entidad real
El dominio es una de las partes más importantes. Un enlace puede tener el nombre de una marca en alguna parte, pero eso no significa que pertenezca a esa marca. Los atacantes pueden agregar palabras, guiones, números o subdominios para confundir.
Por ejemplo, una dirección que incluye palabras como “seguridad”, “cliente”, “verificacion”, “soporte”, “login”, “pago” o “actualizar” junto al nombre de una empresa no necesariamente es oficial. Debes identificar cuál es el dominio principal real.
Cómo revisar el dominio de un enlace
Revisar el dominio es una de las mejores formas de detectar un enlace sospechoso. El dominio principal indica a qué sitio realmente vas a entrar. El problema es que muchas personas no saben distinguir entre el nombre de una marca dentro de una URL y el dominio verdadero.
Qué es el dominio principal
El dominio principal es la parte central de una dirección web. En una URL, puede haber muchas palabras antes o después, pero el dominio principal es el que realmente identifica al sitio. Los atacantes aprovechan direcciones largas para esconderlo.
Por ejemplo, si una dirección incluye muchas palabras antes del dominio, no debes confiar solo en que aparezca el nombre de una empresa. Lo importante es revisar qué aparece justo antes de la extensión principal, como .com, .cl, .org, .net o similares.
Ejemplo para entender el dominio
Una dirección como banco-ejemplo.seguridad-clientes.com no pertenece necesariamente a “banco-ejemplo”. El dominio principal puede ser seguridad-clientes.com. En cambio, una dirección oficial normalmente usaría el dominio real de la entidad, sin palabras extrañas ni estructuras confusas.
Otro ejemplo de confusión común
Una URL puede mostrar algo como empresaoficial.com.pagos-validacion.net. Muchas personas podrían mirar solo “empresaoficial.com”, pero el dominio real puede ser pagos-validacion.net. Esa técnica busca confundir al usuario.
Palabras agregadas para engañar
Los atacantes agregan palabras que suenan confiables. Algunas comunes son “secure”, “login”, “soporte”, “validar”, “cliente”, “seguridad”, “verificacion”, “actualizar”, “banca”, “pago”, “cuenta”, “documento” o “portal”. Estas palabras no prueban que el sitio sea seguro.
Un enlace puede sonar formal y ser peligroso. Lo importante no es que el link use palabras de seguridad, sino que el dominio coincida exactamente con el sitio oficial.
Letras cambiadas o parecidas
Una técnica frecuente es cambiar una letra por otra parecida, agregar una letra extra o reemplazar caracteres. A simple vista, el enlace puede parecer oficial, pero al leerlo con calma se nota la diferencia.
También pueden usarse caracteres parecidos de otros alfabetos o combinaciones que imitan visualmente el nombre de una marca. Por eso conviene no revisar los enlaces apurado, especialmente en el celular.
El candado y HTTPS no garantizan que un enlace sea seguro
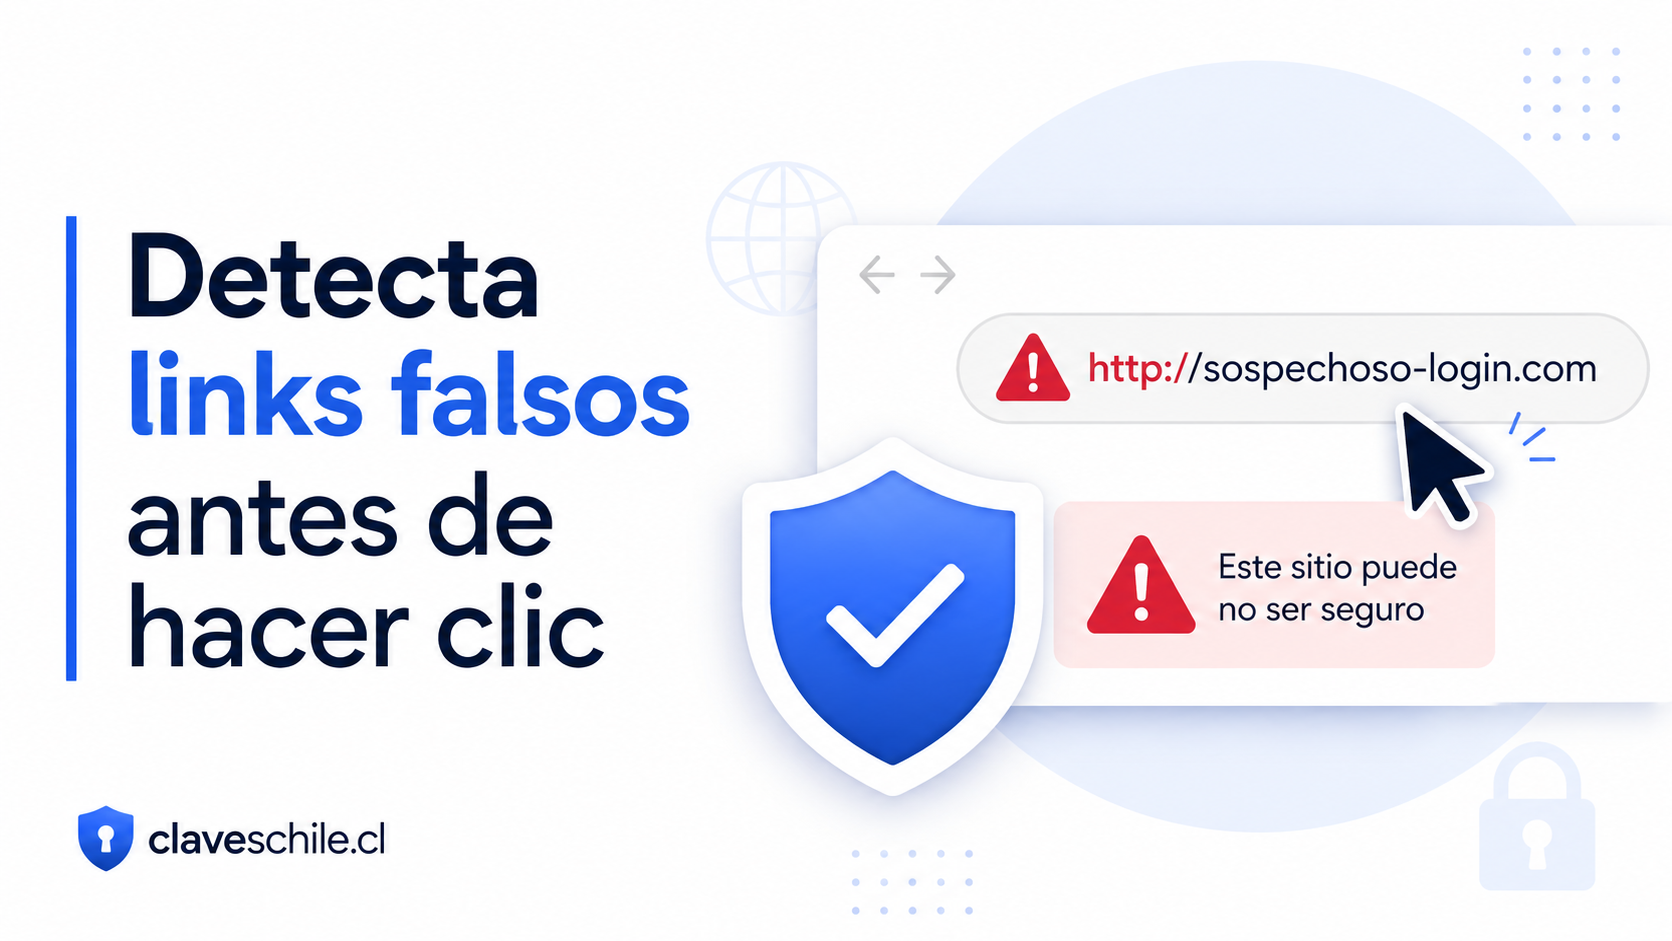
Muchas personas creen que si una página tiene candado o empieza con HTTPS ya es segura. Esto es un error. HTTPS significa que la conexión entre tu navegador y el sitio está cifrada, pero no significa que el sitio sea legítimo. Un sitio falso también puede tener candado.
El candado protege la comunicación, no verifica la honestidad del dueño de la página. Por eso, un atacante puede crear una página falsa con HTTPS y aun así robar tus datos si tú los ingresas allí.
Qué sí indica HTTPS
HTTPS indica que la conexión usa cifrado. Esto ayuda a evitar que terceros vean fácilmente lo que se transmite entre tu navegador y el sitio. Es una medida importante, pero no suficiente para confiar en una página.
Qué no indica HTTPS
HTTPS no confirma que el sitio pertenezca a un banco, tienda, institución pública o empresa real. Tampoco confirma que el formulario sea legítimo, que el enlace sea seguro o que la página no esté diseñada para phishing.
Cómo combinar HTTPS con otras revisiones
Primero revisa el dominio. Luego revisa si llegaste al sitio desde un canal oficial. Después observa si la página pide datos innecesarios, si el diseño parece extraño, si hay errores o si te presiona para actuar rápido. HTTPS es solo una pieza de la revisión.
Enlaces acortados y por qué debes tener cuidado
Los enlaces acortados son direcciones reducidas que ocultan el destino final. Se usan mucho en redes sociales, campañas de marketing, mensajes SMS y publicaciones donde se busca ahorrar espacio. No todos son peligrosos, pero pueden ser usados para esconder páginas falsas.
Por qué un enlace acortado puede ser riesgoso
El problema del enlace acortado es que no ves claramente a dónde te llevará. Un mensaje puede mostrar un link corto y, al abrirlo, redirigirte a una página fraudulenta. Si el mensaje habla de cuentas, pagos, bancos, contraseñas, encomiendas o documentos, es mejor no abrir enlaces acortados sin verificar.
Cuándo puede ser normal un enlace acortado
Puede ser normal en campañas publicitarias, redes sociales, newsletters o sistemas de seguimiento. Aun así, si el enlace llega de forma inesperada y pide una acción sensible, debes desconfiar.
Qué hacer con un enlace acortado sospechoso
No lo abras directamente. Busca la información por tu cuenta en el sitio oficial. Si el mensaje dice ser de una empresa, entra al dominio oficial escribiéndolo tú mismo. Si el mensaje viene de una persona conocida, confirma por otro canal antes de abrir.
Enlaces en correos electrónicos
El correo electrónico sigue siendo uno de los canales más usados para enviar enlaces maliciosos. Un correo falso puede incluir botones, imágenes, textos enlazados, archivos adjuntos y formularios que parecen confiables.
Revisa el remitente antes del enlace
Antes de mirar el enlace, revisa quién lo envía. El nombre visible del remitente puede ser falso. Debes revisar la dirección completa. Si una supuesta empresa escribe desde un dominio extraño, gratuito o parecido al oficial, el mensaje es sospechoso.
No hagas clic en botones sin revisar el destino
Un botón puede decir “ver documento”, “actualizar cuenta”, “confirmar pago”, “ingresar”, “desbloquear”, “validar identidad” o “revisar movimiento”. El texto del botón no garantiza el destino real. En computador puedes pasar el cursor encima sin hacer clic para ver la dirección. En celular debes mantener presionado con cuidado para previsualizar.
No ingreses contraseñas después de hacer clic desde un correo
Si un correo te lleva a una página que pide contraseña, lo más seguro es cerrar esa página y entrar al servicio desde la aplicación oficial o escribiendo el dominio manualmente. Esta práctica reduce mucho el riesgo de phishing.
Google recomienda no ingresar contraseñas después de hacer clic en un enlace dentro de un mensaje y prestar atención a las advertencias de seguridad del correo. Puedes revisar su guía oficial en Ayuda de Gmail sobre phishing.
Enlaces en SMS, WhatsApp y mensajes privados
Los enlaces por SMS, WhatsApp, Telegram, Messenger, Instagram, TikTok, Discord y otras plataformas pueden ser más peligrosos porque muchas personas los abren rápido desde el celular. Además, en pantalla pequeña es más difícil revisar el dominio completo.
Mensajes de encomiendas
Una estafa común dice que tu paquete está retenido, que falta pagar una diferencia de envío, que la dirección está incompleta o que debes reprogramar la entrega. El enlace puede llevar a una página falsa de despacho o a una pasarela de pago clonada.
Si esperas un paquete, entra al sitio oficial de la empresa de envío y consulta el número de seguimiento. No uses el enlace del mensaje si no estás completamente seguro.
Mensajes de bancos
Los mensajes bancarios falsos pueden decir que hay una compra sospechosa, un bloqueo de cuenta, una transferencia pendiente o una actualización obligatoria. No abras el enlace. Entra a la app del banco o llama al número oficial publicado en su sitio.
Mensajes de familiares o contactos conocidos
Un contacto conocido también puede estar comprometido. Si alguien te manda un enlace raro, una solicitud de dinero, un archivo inesperado o una promoción extraña, confirma por llamada o audio antes de abrir.
Mensajes que piden compartir el enlace
Muchas estafas piden compartir el enlace con varios contactos para recibir un premio, bono o cupón. Esto ayuda a que el engaño se propague. Si un beneficio exige compartir masivamente un link, sospecha.
Enlaces en códigos QR
Los códigos QR son cómodos, pero también pueden esconder enlaces sospechosos. Al escanear un QR, puedes terminar en una página falsa sin haber visto antes la dirección completa. Esta técnica se conoce muchas veces como quishing, una variante de phishing mediante códigos QR.
QR pegados sobre otros códigos
En lugares físicos, un atacante podría pegar un código QR falso sobre uno legítimo. Esto puede ocurrir en carteles, mesas, estacionamientos, supuestos pagos, menús o avisos públicos. Antes de escanear, revisa si el QR parece manipulado, pegado encima o fuera de contexto.
QR enviados por correo o mensaje
Un correo puede incluir un QR para “validar cuenta”, “recuperar acceso”, “ver documento” o “pagar”. Si escaneas el código, puedes abrir una página falsa en el celular. Desconfía de QR enviados de forma inesperada para temas sensibles.
Cómo revisar un QR con más seguridad
Usa una aplicación o cámara que muestre la URL antes de abrirla. Revisa el dominio. Si el código te lleva a un sitio desconocido o que no coincide con la entidad real, no continúes. Para pagos, trámites o cuentas importantes, usa siempre canales oficiales.
Enlaces en anuncios y resultados de búsqueda
No todos los enlaces peligrosos llegan por mensajes. Algunos aparecen en anuncios, publicaciones patrocinadas, resultados de búsqueda, comentarios, foros o redes sociales. Un atacante puede crear una página falsa y posicionarla con publicidad o publicaciones engañosas.
Falsos sitios de soporte
Un usuario puede buscar soporte de una empresa y encontrar un anuncio falso con un número telefónico o enlace fraudulento. Este tipo de engaño puede terminar en robo de datos, pagos indebidos o acceso remoto al computador.
Falsas tiendas online
Algunos enlaces llevan a tiendas falsas con precios demasiado bajos. Pueden copiar imágenes de productos, usar logos, mostrar opiniones inventadas y ofrecer pagos rápidos. Antes de comprar, revisa dominio, reputación, políticas de devolución, datos de contacto y presencia real de la tienda.
Resultados que imitan servicios conocidos
Para bancos, servicios de pago, correo, redes sociales, hosting, dominios o trámites, es mejor usar marcadores guardados o escribir la dirección manualmente. No dependas siempre del primer resultado de búsqueda, especialmente si es un anuncio.
Herramientas para revisar enlaces sospechosos
Existen herramientas que pueden ayudar a revisar enlaces, aunque ninguna reemplaza el criterio personal. Estas herramientas pueden indicar si una URL ha sido reportada como peligrosa, si contiene malware o si aparece en listas de sitios fraudulentos.
Google Safe Browsing
Google Safe Browsing ayuda a detectar sitios de phishing, malware y otras amenazas. Puedes revisar información oficial en Google Safe Browsing y consultar el estado de un sitio desde el informe de transparencia de navegación segura.
Reportes de phishing
Si encuentras un sitio que parece phishing o malware, puedes reportarlo a servicios especializados. Google ofrece opciones para reportar spam, phishing o malware en sus resultados de búsqueda desde Google Search Central.
Servicios de análisis de URL
También existen servicios externos que permiten revisar enlaces antes de abrirlos. Aun así, debes tener cuidado de no enviar enlaces que contengan información privada, tokens personales o datos sensibles. Si el enlace contiene identificadores únicos, podría exponer información.
Advertencias del navegador
Los navegadores modernos pueden mostrar alertas cuando un sitio parece peligroso. Si Chrome, Edge, Firefox, Safari u otro navegador advierte que el sitio puede ser phishing, malware o descarga peligrosa, no ignores el aviso.
Qué hacer antes de abrir un enlace
Antes de abrir un enlace, aplica una rutina breve. No necesitas analizar cada link de forma extrema, pero sí debes revisar con más cuidado cualquier enlace relacionado con dinero, cuentas, contraseñas, documentos, descargas, pagos, encomiendas o información personal.
Lee el mensaje completo con calma
No hagas clic solo por el título o la primera línea. Lee el mensaje y analiza si tiene sentido. Pregúntate si esperabas ese aviso, si conoces al remitente y si la acción solicitada es razonable.
Revisa el dominio
Identifica el dominio principal. No te dejes engañar por palabras agregadas o por el nombre de una marca incluido dentro de una URL larga. El dominio debe coincidir con el sitio oficial.
Verifica por un canal independiente
Si el enlace dice ser de un banco, tienda, red social, servicio de correo o institución, entra por tu cuenta desde la aplicación oficial o escribiendo la dirección manualmente. No uses el enlace recibido.
No descargues archivos sin verificar
Si el enlace descarga un archivo automáticamente o te pide instalar algo, detente. No abras archivos inesperados, especialmente si vienen de mensajes urgentes o remitentes desconocidos.
No entregues códigos de verificación
Nunca entregues códigos de verificación recibidos por SMS, correo o aplicación. Un atacante puede pedirte ese código para entrar a tu cuenta o autorizar una operación.
Qué hacer si ya hiciste clic en un enlace sospechoso
Hacer clic no siempre significa que ya perdiste una cuenta o que tu dispositivo está infectado. El riesgo depende de lo que ocurrió después. Lo importante es actuar rápido y no seguir interactuando con la página.
Si solo abriste el enlace
Cierra la página. No ingreses datos. No descargues archivos. No aceptes permisos. No instales aplicaciones. Si el sitio mostró una alerta falsa, no llames a números ni sigas instrucciones.
Si ingresaste una contraseña
Cambia la contraseña desde el sitio oficial. Si usabas esa misma clave en otros servicios, cámbiala también. Activa la verificación en dos pasos y revisa sesiones abiertas.
Si entregaste datos bancarios
Contacta a tu banco o emisor de tarjeta por canales oficiales. Solicita bloqueo preventivo si corresponde, revisa movimientos y guarda evidencia del enlace, mensaje, fecha y hora.
Si descargaste un archivo
No lo abras. Si ya lo abriste, ejecuta un análisis de seguridad con una herramienta confiable. Si se trata de un equipo de trabajo, avisa al área correspondiente. Cambia contraseñas desde otro dispositivo confiable si sospechas infección.
Si instalaste una aplicación
Desinstálala, revisa permisos, cambia contraseñas importantes y verifica si hay sesiones activas desconocidas. En celulares, revisa permisos de accesibilidad, notificaciones, SMS, contactos, cámara, micrófono y administración del dispositivo.
Cómo identificar enlaces falsos de bancos
Los enlaces falsos de bancos suelen usar urgencia, miedo y apariencia profesional. Pueden llegar por correo, SMS, WhatsApp o incluso por llamada donde te envían un link. Su objetivo puede ser robar claves, datos de tarjetas o códigos de verificación.
Mensajes de bloqueo de cuenta
Un mensaje que dice que tu cuenta será bloqueada si no haces clic debe ser tratado con sospecha. No uses el enlace. Entra a la app bancaria o llama al número oficial.
Supuestas compras no reconocidas
Si recibes un enlace para “rechazar una compra”, no lo abras. Revisa los movimientos desde la aplicación oficial. Los atacantes usan el miedo a una compra fraudulenta para hacer que la persona entregue datos.
Actualización obligatoria de datos
Los enlaces que piden actualizar datos bancarios, claves, tarjetas o coordenadas son peligrosos. Las entidades financieras no deberían pedir claves completas ni códigos por enlaces inesperados.
Cómo identificar enlaces falsos de encomiendas
Las encomiendas son un gancho muy común. El mensaje puede parecer de una empresa de despacho, courier, correo nacional o tienda online. Generalmente pide pagar un monto pequeño o completar datos.
Pago pequeño para liberar el paquete
Los atacantes usan montos bajos porque parecen inofensivos. El verdadero objetivo puede ser robar los datos de tu tarjeta. Si tienes dudas, revisa el seguimiento desde el sitio oficial.
Dirección incompleta
Un mensaje puede decir que la dirección está incompleta y pedirte llenar un formulario. Antes de entregar datos, verifica desde la tienda donde compraste o desde el courier oficial.
Enlace sin número de seguimiento real
Si el mensaje no incluye información clara o el número de seguimiento no aparece en el sitio oficial, sospecha. No confíes solo en el diseño del mensaje.
Cómo identificar enlaces falsos de redes sociales
Las redes sociales son objetivo frecuente porque una cuenta robada puede usarse para estafar a contactos, publicar enlaces maliciosos o vender productos falsos.
Alertas de cierre de cuenta
Un enlace que dice que tu cuenta será eliminada por infracción, derechos de autor o actividad sospechosa puede ser phishing. Entra directamente a la aplicación oficial y revisa las notificaciones internas.
Falsos formularios de verificación
Algunas estafas prometen verificar tu cuenta, recuperar seguidores o evitar sanciones. Si te piden iniciar sesión en una página externa, no lo hagas.
Mensajes directos con enlaces extraños
Si un contacto envía un link raro con frases como “mira esto”, “sales en este video” o “urgente”, confirma antes. Puede ser una cuenta comprometida.
Cómo identificar enlaces falsos de trabajo o documentos
Los enlaces falsos también se usan en contextos laborales. Pueden simular documentos compartidos, facturas, contratos, cotizaciones, órdenes de compra o archivos de clientes.
Documentos compartidos inesperados
Un enlace a un supuesto documento de Google Drive, OneDrive, Dropbox u otra plataforma puede llevar a una página falsa de inicio de sesión. Si no esperabas el documento, confirma con el remitente por otro canal.
Facturas y cotizaciones falsas
Un correo puede decir que hay una factura pendiente o una cotización urgente. Antes de abrir el enlace, revisa si conoces al remitente y si el contexto tiene sentido.
Solicitudes de cambio de cuenta bancaria
En empresas y negocios, los atacantes pueden enviar enlaces para cambiar datos de pago o cuentas bancarias. Cualquier cambio financiero debe confirmarse por llamada o canal oficial previamente registrado.
Errores comunes al revisar enlaces
Muchas personas caen en enlaces sospechosos por errores simples. Conocer estos errores ayuda a evitarlos.
Confiar solo en el diseño
Un sitio falso puede verse profesional. Puede tener logo, colores, botones y textos similares al original. El diseño no prueba autenticidad.
Creer que el candado es suficiente
El candado no garantiza que el sitio sea legítimo. Solo indica conexión cifrada. Siempre revisa el dominio.
Abrir enlaces por curiosidad
La curiosidad puede ser peligrosa. Si el mensaje dice que hay fotos tuyas, una denuncia, un premio, una deuda o un documento urgente, no abras sin verificar.
Ingresar datos para ver qué pasa
Nunca ingreses datos “solo para probar”. Si la página es falsa, esa información puede llegar al atacante de inmediato.
Compartir enlaces sospechosos con otras personas
Si recibes un enlace dudoso, no lo reenvíes a familiares o amigos. Puedes preguntar, pero evita difundirlo. Mejor envía una captura sin el enlace activo o describe el caso.
Cómo proteger tus cuentas aunque abras un enlace falso
La prevención principal es no abrir enlaces sospechosos, pero también debes proteger tus cuentas para reducir daños si cometes un error.
Usa contraseñas únicas
Cada cuenta importante debe tener una contraseña distinta. Si usas la misma clave en muchos sitios, un enlace falso puede comprometer varias cuentas al mismo tiempo.
Activa verificación en dos pasos
La verificación en dos pasos agrega una capa de seguridad. Aunque alguien robe tu contraseña, necesitará un segundo factor. Siempre que puedas, usa una aplicación autenticadora o una llave de seguridad.
Usa un gestor de contraseñas
Un gestor de contraseñas ayuda a crear claves fuertes y también puede evitar que ingreses credenciales en páginas falsas, porque normalmente reconoce el dominio correcto antes de autocompletar.
- Dónde ver las contraseñas guardadas en Google paso a paso
- Cómo ver tus contraseñas guardadas sin poner en riesgo tu cuenta
- Claves de Google: cómo revisarlas, cambiarlas y protegerlas
- Cómo cambiar la contraseña de Gmail si sospechas que alguien entró
Mantén actualizado el navegador
Los navegadores actualizados tienen mejores defensas contra sitios peligrosos, descargas maliciosas y advertencias de seguridad. También conviene mantener actualizado el sistema operativo y las aplicaciones.
Cómo reportar enlaces sospechosos
Reportar enlaces peligrosos ayuda a proteger a otras personas. Si recibes un enlace de phishing, puedes reportarlo en el servicio de correo, la red social, el navegador o la entidad suplantada.
Reportar en Gmail o Outlook
Si el enlace llegó por correo, usa la opción de reportar phishing o correo no deseado. No respondas al mensaje ni descargues archivos. Gmail y Outlook tienen funciones para reportar mensajes sospechosos desde la bandeja.
Reportar a Google
Si detectas una página que parece phishing o malware, puedes revisar los canales de reporte de Google desde Reportar spam, phishing o malware.
Reportar a organismos de ciberseguridad
En Chile puedes revisar información de seguridad en el CSIRT de Gobierno y la Agencia Nacional de Ciberseguridad. Para orientación general en español también puedes consultar INCIBE sobre phishing.
Lista práctica para saber si un enlace es sospechoso
Antes de hacer clic, revisa esta lista. Si varias señales coinciden, evita abrir el enlace y verifica por canales oficiales.
- El enlace llegó de forma inesperada.
- El mensaje usa urgencia, miedo o amenaza.
- Promete premios, bonos o beneficios demasiado fáciles.
- El dominio no coincide con la empresa real.
- La URL tiene letras cambiadas, guiones raros o palabras extra.
- El enlace está acortado y no muestra el destino final.
- La página pide contraseñas, códigos o datos bancarios.
- El mensaje viene de un remitente desconocido o extraño.
- El enlace llegó por SMS, WhatsApp o correo sin contexto.
- El sitio intenta descargar un archivo o instalar una app.
- El enlace aparece en un QR pegado o enviado sin explicación.
- La página tiene errores, diseño raro o textos poco naturales.
- El mensaje pide compartir el enlace con más personas.
- El sitio pide permisos innecesarios.
- La acción solicitada no aparece dentro de la aplicación oficial.
Saber si un enlace es sospechoso no depende de una sola señal. Debes mirar el contexto, el dominio, el remitente, el canal por donde llegó, el tipo de mensaje y la acción que te piden realizar. Un enlace puede verse profesional, tener HTTPS, usar un logo conocido y aun así ser peligroso.
La regla más importante es no hacer clic por impulso. Si el enlace te apura, te asusta, te promete algo demasiado bueno, te pide datos sensibles o llega de forma inesperada, detente. Entra por tu cuenta al sitio oficial, usa la aplicación correspondiente o verifica con la entidad real.
Los enlaces sospechosos son una de las principales puertas de entrada al phishing, malware, robo de contraseñas y fraudes bancarios. Pero con hábitos simples como revisar el dominio, evitar enlaces acortados en mensajes sensibles, no entregar códigos, usar contraseñas únicas, activar verificación en dos pasos y reportar enlaces peligrosos, puedes reducir mucho el riesgo.
Antes de abrir cualquier enlace importante, recuerda esta idea: si tienes dudas, no hagas clic desde el mensaje. Busca el sitio oficial por tu cuenta. Esa pequeña decisión puede proteger tus cuentas, tu dinero, tus datos personales y tu tranquilidad digital.
Cómo revisar si tu correo aparece en una filtración de datos
Qué señales indican que una página puede ser falsa
Cómo proteger tu identidad digital con pasos simples
Cómo revisar privacidad de ubicación sin desactivar todo
Qué hacer si crees que alguien sabe tu contraseña del WiFi
Subir
Deja una respuesta